
Applications
Serrures connectées pour les centres de données : chaque porte de baie有其 raison et sa trace
Des identifiants zonés du périmètre à la cage et à la baie, des pistes d'audit infalsifiables, une résilience hors ligne et un déploiement aligné sur les normes documentées du site.
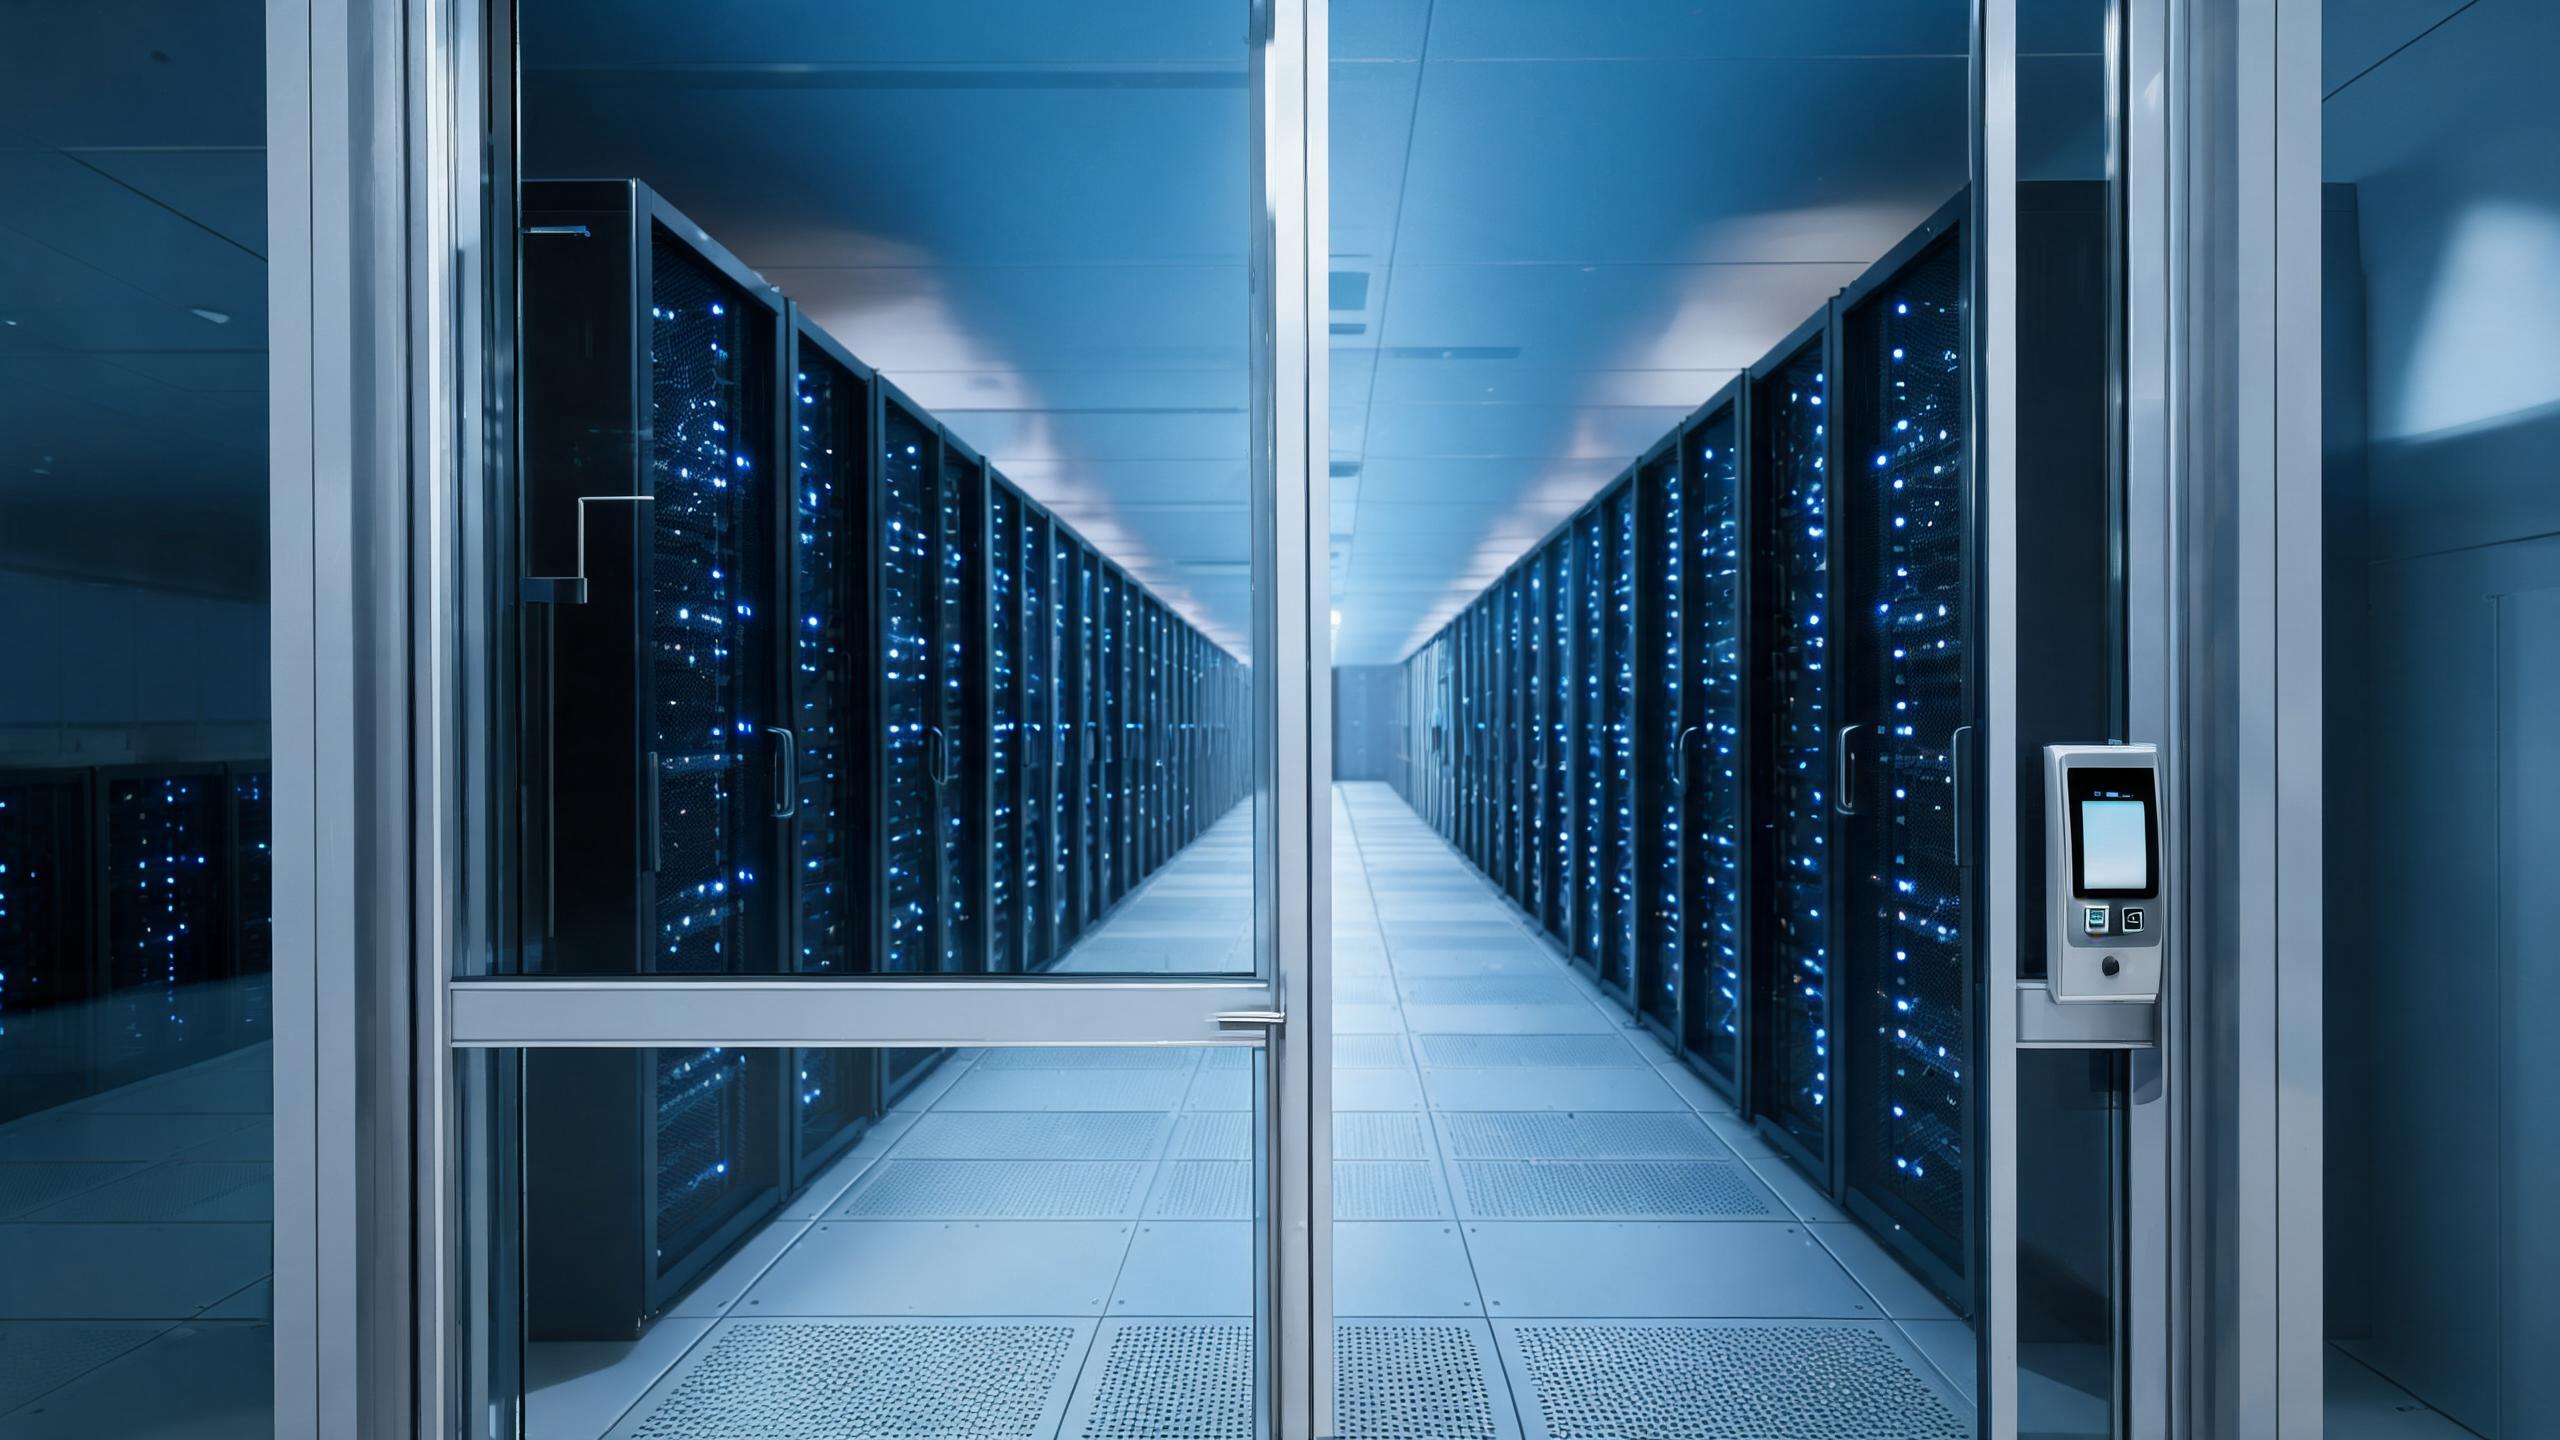
La sécurité d'un centre de données est concentrique : périmètre, hall du bâtiment, salle de données, cages et baies. Le programme d'accès doit prouver qui a franchi chaque niveau. Le verrouillage mécanique et électronique des portes et des baies contribue à l'identité, à la planification et à une piste d'audit qui résiste aux audits des clients, des assureurs et des responsables de conformité — c'est pourquoi les acheteurs de centres de données accordent davantage d'importance aux preuves, à la documentation et aux comportements testés qu'à une liste de fonctions d'une serrure. Le matériel est spécifié pour assurer une résilience hors ligne, de longs intervalles de maintenance et des procédures d'entretien qui ne compromettent pas les baies adjacentes ; l'intégration avec la plateforme d'accès et le système de billetterie désignés est définie par écrit. Rien dans un cahier des charges de centre de données n'est sous-entendu par le langage marketing. La page des normes explique comment les exigences documentées orientent le choix du matériel, la présentation des certifications indique les preuves à demander et la page télécom traite des abris distants non gardés.
L'accès aux centres de données en un coup d'œil
| Niveaux de sécurité | Le périmètre, le hall, la salle de données, la cage et la baie utilisent chacun des identifiants distincts, jamais un badge universel |
| Preuves d'audit | Les événements liés aux portes et aux baies permettent des audits clients, assureurs et de conformité, avec conservation des enregistrements selon la politique du site |
| Résilience | Les portes et serrures de baies restent utilisables pendant les pannes réseau grâce aux identifiants mis en cache et aux procédures mécaniques |
| Gestion des changements | L'installation et l'entretien des piles s'effectuent pendant des plages de maintenance planifiées plutôt que lors de visites imprévues de techniciens |
| Contrainte du matériel | Des plateformes durable et nécessitant peu de maintenance sont choisies pour les salles de données climatisées mais exigeantes |
| Intégration | Les systèmes d'accès, de billetterie et de surveillance sont définis par rapport aux plateformes et versions désignées, par écrit |
| Structure du BOM | Serrures de cages et de baies selon l'inventaire, contrôleurs de portes, matériel d'identification, outils d'audit et pièces de rechange en stock |
| Dimension | Cages et portes de la salle uniquement | Serrures électroniques au niveau des rangées de baies |
|---|---|---|
| Granularité | Contrôle à la limite de la cage | Contrôle et enregistrement pour chaque armoire |
| Séparation des locataires | Confiance à l'intérieur de la cage partagée | Armoires individuelles de chaque client isolées au sein d'une cage |
| Flux de service | Escorte obligatoire pour les interventions sur les baies | Des identifiants limités par ticket ouvrent uniquement la baie attribuée |
| Profondeur d'audit | Événements de la salle et des cages | Historique des événements par armoire pour les rapports clients |
| Nombre de matériel | Nombre modéré de serrures au niveau des portes | Nombre élevé de serrures et de clés propres aux baies |
| Adaptation typique | Salles de données d'entreprise à propriétaire unique | Colocation, colocation de détail, services gérés |
Types de portes et correspondance des serrures
Les formats de baies et les portes de salle homologuées au feu définissent des filières de matériel distinctes ; les relevés sont réalisés armoire par armoire.
| Ouverture | Porte typique | Approche de verrouillage |
|---|---|---|
| Entrée de la salle de données | Porte de sécurité homologuée au feu, vestibule de sécurité ou dispositif d'interverrouillage | Lecteur de carte et, en option, lecteur multifacteur, avec logique de vestibule de sécurité coordonnée avec le système |
| Porte de cage | Cage de sécurité en treillis avec serrure sur cadre | Lecteur et déverrouillage électrique surveillé intégrés à l'alarme de la cage |
| Armoire serveur | Baie standard de 19 pouces avec porte à charnières | Poignée électronique propre à la baie ou serrure d'armoire associée à un accès par ticket |
| Local CRAC / local électrique | Porte de service métallique | Identifiant réservé aux Dissimulé avec enregistrement des entrées et dérogation |
| Quai de chargement et réception | Porte industrielle sectionnelle ou porte de sécurité | Accès par escorte et plage de livraison distinct des identifiants de la salle |
| Déverrouillage de secours / évacuation | Dispositif de sortie homologué au feu | Dispositifs de sécurité incendie non modifiés par la superposition d'accès, conformément au calendrier incendie |
Exemple de structure de BOM pour une salle de colocation
Cet exemple illustre une configuration type, et non un projet client précis. Le nombre d'armoires et le modèle de location déterminent la liste.
| Composant | Logique type | Notes |
|---|---|---|
| Contrôles de la salle et des cages | Lecteurs, contrôleurs et déverrouillages aux périmètres | Spécifiés par écrit avec les comportements du vestibule de sécurité et de l'alarme |
| Serrures de baies | Une serrure électronique par armoire sécurisée | Type de poignée adapté à la série de baies réelle |
| Périmètre du système d'identification | Intégration du badge, du facteur d'authentification et des politiques | Plateforme, version et flux de tickets confirmés par écrit |
| Dispositions de résilience | Contrôleurs fonctionnant hors ligne et voie mécanique documentée | Testés dans une simulation de panne avant réception |
| Pièces de rechange en stock | Serrures de baies, contrôleurs et lecteurs conservés sur site | Procédures de remplacement écrites pour les plages de maintenance |
Comment un programme de centre de données est déployé
- Exigences et inventaireLes normes documentées, les séries de baies, les schedulers de portes et les noms des plateformes sont regroupés avant toute désignation de matériel.
- Examen des preuvesLes preuves techniques par SKU et les comportements testés sont examinés au regard du corpus de contrôles du site et des besoins d'audit des clients.
- Cage piloteUne cage est exploitée avec un véritable accès aux baies par ticket, une simulation de panne et un export d'audit avant le déploiement à l'échelle de la salle.
- Déploiement par phasesLes cages sont mises en service sans perturber les baies en exploitation, en utilisant des plages de maintenance et une traçabilité de chaîne de possession pour les anciennes clés.
- Transfert de l'assurance qualitéLes procédures, guides d'audit, emplacements des pièces de rechange et voies de réponse sont transmis aux équipes de sécurité et d'installations techniques.
Applications apparentées
Pages apparentées sur les installations critiques
Serrures connectées pour les centres de données : questions fréquentes
Quelles preuves d'accès un audit de centre de données attend-il ?
Les auditeurs et les clients de colocation recherchent une chaîne défendable : un modèle de zones défini, des identifiants émis selon le principe du moindre privilège, un motif ou un ticket associé aux entrées sensibles, des registres d’événements conservés et la preuve que les accès sont effectivement retirés en cas de changement de personnel ou de contrat. Le matériel de serrure contribue à documenter les événements liés aux portes et aux baies, mais les preuves ne sont probantes que lorsque la politique, la plateforme et le matériel sont alignés. C’est pourquoi le système de contrôle d’accès désigné et la politique de conservation sont définis par écrit avant de commander le matériel. Les allégations génériques de niveau « bancaire » ne sont pas considérées comme des preuves.
Les serrures de baie fonctionnent-elles lorsque le réseau est hors service ?
Les installations critiques exigent une résilience hors ligne comme condition de conception : les contrôleurs et les serrures de baie respectent les décisions d’accès mises en cache pendant les interruptions, les procédures mécaniques d’urgence restent disponibles et les événements sont stockés localement, puis réconciliés au retour de la connectivité. Le pilote comprend un véritable test de perte de réseau plutôt qu’une hypothèse purement documentaire. Les calendriers de remplacement des piles et de maintenance évitent de placer les baies dans un état indéterminé, et chaque comportement en mode dégradé est documenté dans le manuel d’exploitation afin que le personnel de sécurité n’ait pas à improviser pendant un incident.
Comment l’accès à une baie précise est-il accordé aux techniciens ?
Un accès associé à un ticket délivre un identifiant limité à l’armoire désignée et à la plage de travaux, de sorte qu’un ingénieur de colocation ne peut pas ouvrir les baies de clients adjacentes, même au sein d’une cage partagée. Les règles d’escorte s’ajoutent à ces dispositions lorsque le bail les exige. À la clôture du ticket, l’identifiant expire automatiquement et le dossier de l’armoire indique la plage de travaux. À l’inverse, les clés maîtresses ouvrent silencieusement des rangées entières. Le flux de travail est intégré au système de gestion de tickets désigné dans un périmètre convenu par écrit, y compris les mesures applicables aux interventions d’urgence hors des approbations habituelles.
Peut-on ajouter des serrures électroniques de baie aux armoires existantes ?
De nombreuses séries standard de baies acceptent des poignées ou des serrures électroniques sans remplacer l’armoire. Le fabricant de la baie, le type de porte et la poignée existante sont toutefois d’abord recensés, car les kits de rééquipement sont propres à chaque série. Une installation pilote sur chaque type d’armoire valide l’ajustement et les modalities de maintenance avant le déploiement dans l’ensemble de la salle. L’installation a lieu pendant les fenêtres de modification, avec un enregistrement pour chaque baie concernée. Les inventaires hétérogènes aboutissent généralement à deux ou trois kits approuvés plutôt qu’à un seul produit pour toute la salle.
Comment sont définis la BOM et le MOQ d’un centre de données ?
La BOM distingue les contrôles du périmètre et de la cage, les serrures de baie par série d’armoires, le périmètre d’intégration, les dispositions de résilience et les pièces de rechange échelonnées. Le MOQ et le délai de livraison sont confirmés par écrit dans chaque devis après l’examen des exigences. Les programmes soumis à des exigences de conformité commencent généralement par une cage pilote et un test d’acceptation défini avant tout engagement de volume. Envoyez l’inventaire des baies, le plan des portes, les plateformes désignées et les normes documentées applicables : le devis associera le matériel à chaque couche de sécurité plutôt que de simplement compter des serrures indifférenciées.
Définissez un accès aux baies que vos auditeurs peuvent réellement vérifier
Envoyez l’inventaire des baies, le plan des portes, les plateformes désignées et les normes applicables — recevez une BOM associée aux couches de sécurité, avec le périmètre du pilote et les conditions de MOQ et de délai de livraison par écrit.
Discutez de votre projet (RFQ)Configurations de projetDernière mise à jour : 31 octobre 2026 · Révisé par l’équipe éditoriale de Smart Lock Factory