
Aplicações
Fechaduras inteligentes para centros de dados: cada porta de rack com um motivo e um registo
Credenciais zoneadas desde o perímetro até à jaula e ao rack, trilhos de auditoria invioláveis, resiliência offline e uma implementação alinhada com as normas documentadas das instalações.
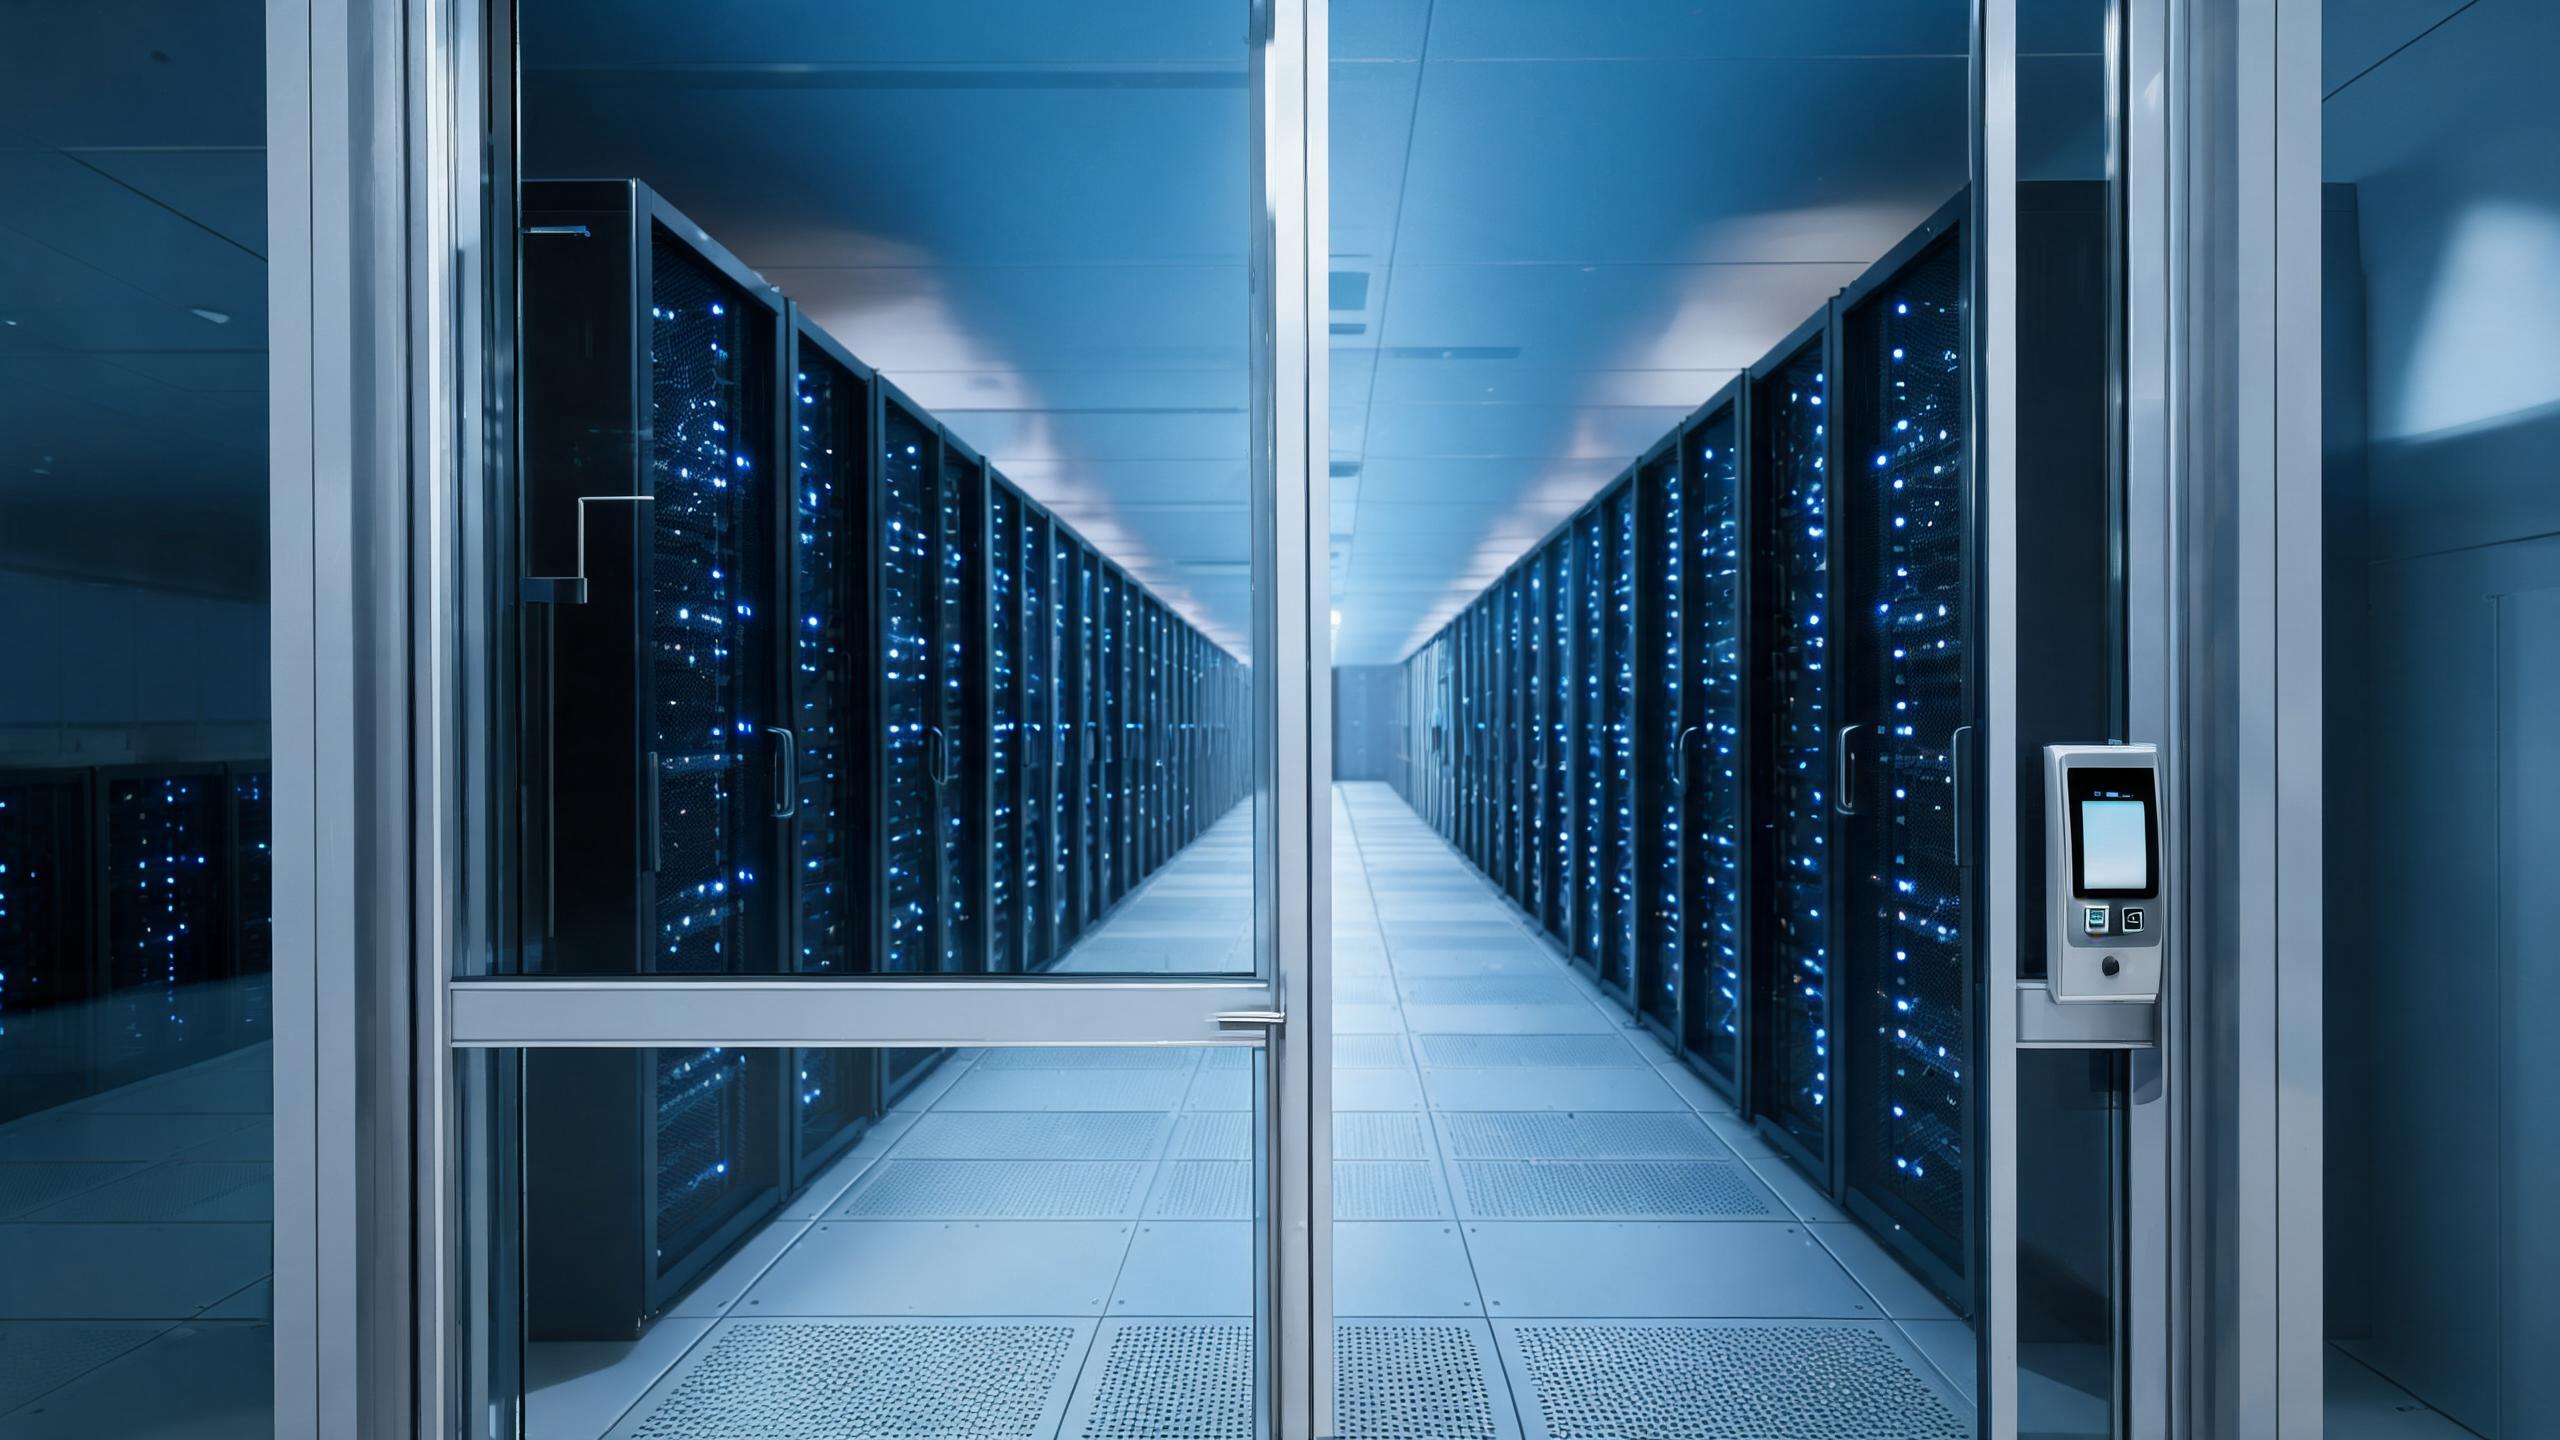
A segurança de um centro de dados é concêntrica: perímetro, receção do edifício, sala de dados, jaula e rack, e o programa de controlo de acesso tem de demonstrar quem atravessou cada camada. Os sistemas mecânicos e eletrónicos de bloqueio em portas e racks contribuem para a identificação, o agendamento e um trilho de auditoria que resiste a auditorias de clientes, seguradoras e responsáveis pelo cumprimento normativo — razão pela qual os compradores de centros de dados valorizam mais as provas, a documentação e o comportamento testado do que uma lista de funcionalidades de uma fechadura. O hardware é especificado para garantir resiliência offline, longos intervalos de manutenção e procedimentos de manutenção que não comprometem racks adjacentes, e a integração com a plataforma de acesso e o sistema de tickets atrás identificadas é definida por escrito. Numa especificação para centros de dados, nada pode ser presumido a partir de linguagem de marketing. A página de normas explica como os requisitos documentados orientam a seleção do hardware, a visão geral das certificações abrange as provas a solicitar e a página de telecomunicações cobre os abrigos remotos sem pessoal.
Controlo de acesso em centros de dados num relance
| Camadas de segurança | O perímetro, a receção, a sala de dados, a jaula e o rack têm credenciais distintas, nunca um único cartão universal |
| Provas de auditoria | Os eventos de portas e racks apoiam auditorias de clientes, seguradoras e responsáveis pelo cumprimento normativo, com registos conservados segundo a política de cada instalação |
| Resiliência | As portas e fechaduras dos racks continuam operacionais durante falhas de rede graças a credenciais em cache e procedimentos mecânicos |
| Controlo de alterações | A instalação e a manutenção das pilhas seguem janelas de manutenção registadas em tickets, em vez de visitas ad hoc de técnicos |
| Desempenho do hardware | Plataformas duradouras e de baixa manutenção, selecionadas para ambientes de sala de dados condicionados, mas exigentes |
| Integração | Os sistemas de acesso, tickets e monitorização são definidos por escrito face às plataformas e versões identificadas |
| Composição do BOM | Fechaduras de jaulas e racks conforme o inventário, controladores de portas, hardware de credenciais, ferramentas de auditoria e peças suplentes em fase |
Unidade de resposta
Fechaduras eletrónicas ao nível do rack ou apenas controlo de jaulas e portas?
As salas de colocalização e multi-inquilino bloqueiam cada vez mais o próprio rack; as salas empresariais de proprietário único podem ficar pela jaula. O modelo de inquilino decide.
| Dimensão | Apenas portas de jaula e sala | Fechaduras eletrónicas na fila de racks |
|---|---|---|
| Granularidade | Controlo no limite da jaula | Controlo e registo em cada armário |
| Separação de inquilinos | Confiança dentro da jaula partilhada | Armários de clientes individuais isolados dentro de uma jaula |
| Fluxo de manutenção | É necessário um acompanhante para trabalhos nos racks | Credenciais associadas a um ticket abrem apenas o rack atribuído |
| Profundidade da auditoria | Eventos da sala e da jaula | Histórico de eventos por armário para relatórios dos clientes |
| Número de componentes | Número moderado de fechaduras ao nível das portas | Número elevado de fechaduras e chaves específicas de racks |
| Adequação típica | Salas de dados empresariais de proprietário único | Colocalização, colocalização de retalho e serviços geridos |
Tipos de porta e correspondência do corpo da fechadura
As formas dos racks e as portas da sala com classificação de resistência ao fogo definem vias de hardware distintas; os levantamentos são realizados armário a armário.
| Abertura | Porta típica | Abordagem de bloqueio |
|---|---|---|
| Entrada da sala de dados | Porta de segurança com classificação de resistência ao fogo, câmara de interceção ou interbloqueio | Leitor de cartão e, opcionalmente, multifator, com lógica da câmara de interceção coordenada com o sistema |
| Porta da jaula | Jaula de segurança em malha com fechadura de estrutura | Leitor e desbloqueio elétrico monitorizado integrados no alarme da jaula |
| Armário de servidores | Rack padrão de 19 polegadas com porta articulada | Manipulo eletrónico específico do rack ou fechadura de armário associada a um acesso registado em ticket |
| Sala CRAC / sala elétrica | Porta metálica de manutenção | Credencial exclusiva das instalações, com registos de entrada e sobreposição |
| Carregamento e receção | Porta industrial basculante ou porta de segurança | Acompanhamento e acesso no horário de entrega, distintos das credenciais da sala |
| Quebra de vidro / saída de emergência | Hardware de saída com classificação de resistência ao fogo | Dispositivos de segurança da vida inalterados pela camada de controlo de acesso, conforme o plano de incêndio |
Exemplo de composição do BOM para uma sala de colocalização
Este exemplo ilustra uma configuração típica, não um projeto específico de cliente. O número de armários e o modelo de inquilino determinam a lista.
| Componente | Lógica típica | Notas |
|---|---|---|
| Controlos da sala e das jaulas | Leitores, controladores e desbloqueios nos perímetros | Comportamento da câmara de interceção e dos alarmes especificado por escrito |
| Fechaduras de racks | Uma fechadura eletrónica por armário protegido | Tipo de manipululo adaptado à série real de racks |
| Âmbito do sistema de credenciais | Trabalhos de integração de cartões, fatores e políticas | Plataforma, versão e fluxo de tickets confirmados por escrito |
| Medidas de resiliência | Controladores compatíveis com offline e via mecânica documentada | Testados numa falha simulada antes da aceção |
| Peças suplentes em fase | Fechaduras de racks, controladores e leitores mantidos nas instalações | Procedimentos de substituição documentados para janelas de manutenção |
Como é implementado um programa para centros de dados
- Requisitos e inventárioAs normas documentadas, as séries de racks, os mapas de portas e os nomes das plataformas são recolhidos antes de identificar qualquer hardware.
- Revisão das provasAs provas técnicas por SKU e o comportamento dos testes são analisados face ao conjunto de controlos das instalações e às necessidades de auditoria dos clientes.
- Jaula pilotoUma jaula realiza acessos reais a racks registados em tickets, simulação de falhas e exportação de auditoria antes da implementação em toda a sala.
- Implementação faseadaAs jaulas entram em funcionamento sem perturbar racks em produção, utilizando janelas de manutenção e controlo de custódia das chaves antigas.
- Entrega das garantiasOs procedimentos, guias de auditoria, locais de peças suplentes e vias de resposta são entregados às equipas de segurança e instalações.
Aplicações relacionadas
Páginas relacionadas sobre instalações críticas
Fechaduras inteligentes para centros de dados: perguntas frequentes
Que provas de acesso espera uma auditoria a um centro de dados?
Auditores e clientes de colocalização procuram uma cadeia verificável: um modelo de zonas definido, credenciais emitida segundo o princípio do menor privilégio, uma razão ou pedido associado às entradas sensíveis, registos de eventos conservados e provas de que a remoção do acesso acontece efetivamente quando o pessoal ou os contratos mudam. O hardware das fechaduras contribui para os eventos das portas e dos racks, mas as evidências só funcionam quando a política, a plataforma e o hardware estão alinhados, razão pela qual o sistema de acesso definido e a política de conservação são delimitados por escrito antes de o hardware ser encomendado. Declarações genéricas de «nível bancário» não são consideradas evidências.
As fechaduras dos racks funcionam quando a rede está indisponível?
As instalações críticas exigem resiliência offline como condição de projeto: os controladores e as fechaduras dos racks respeitam as decisões de credenciais em cache durante as indisponibilidades, os procedimentos mecânicos de emergência permanecem disponíveis e os eventos são armazenados localmente e reconciliados quando a conectividade regressa. A gaiola piloto inclui um teste real de perda de rede, em vez de uma suposição teórica. Os calendários de batteries e manutenção evitam deixar os racks num estado desconhecido, e cada comportamento em modo degradado é documentado no manual de operação, para que o personnel de segurança não tenha de improvisar durante um incidente.
Como é concedido aos técnicos o acesso a um rack específico?
O acesso associado a um pedido emite uma credencial delimitada ao armário indicado e à janela de trabalho, para que um engenheiro de colocalização não possa abrir os racks de clientes adjacentes, mesmo dentro da gaiola partilhada; sempre que o contrato os exige, acrescentam-se regras de acompanhamento. Quando o pedido é encerrado, a credencial expira automaticamente, e o registo do armário mostra a janela de trabalho. Isto contrasta com as chaves mestras que abrem silenciosamente filas inteiras. O fluxo de trabalho está integrado com o sistema de pedidos indicado, dentro de um âmbito acordado por escrito, incluindo o que acontece em reparações de emergência fora das aprovações normais.
Podem ser adicionadas fechaduras eletrónicas aos armários existentes?
Muitas séries de racks standard aceitam puxadores eletrónicos ou fechaduras de armário sem necessidade de substituir o armário, mas o fabricante do rack, o tipo de porta e o puxador existente são primeiro inventariados, porque os kits de conversão são específicos de cada série. Uma instalação piloto em cada tipo de armário valida o encaixe e o percurso de manutenção antes da implantação em toda a sala, e a instalação realiza-se dentro de janelas de alteração com um registo para cada rack intervencionado. Os inventários mistos acabam normalmente com dois ou três kits aprovados, em vez de um único produto para toda a sala.
Como é delimitado o BOM e o MOQ de um centro de dados?
O BOM separa os controlos do perímetro e da gaiola, as fechaduras dos racks por série de armário, o âmbito de integração, as disposições de resiliência e as peças de reposição por etapas, com o MOQ e o prazo de entrega confirmados por escrito em cada报价, após a revisão dos requisitos. Os programas orientados pela conformidade começam normalmente com uma gaiola piloto e um teste de aceitação definido antes do compromisso de volume. Envie o inventário dos racks, o mapa das portas, as plataformas indicadas e as normas documentadas aplicáveis, e a quotation mapeia o hardware para cada camada de segurança, em vez de contabilizar fechaduras indiferenciadas.
Especifique o acesso aos racks que os seus auditores podem efetivamente verificar
Envie o inventário dos racks, o mapa das portas, as plataformas indicadas e as normas aplicáveis — receba um BOM mapeado por camadas, com âmbito piloto e condições escritas de MOQ e prazo de entrega.
Discuta o seu projeto (RFQ)Configurações do projetoÚltima atualização: 31 de outubro de 2026 · Revisto pela equipa editorial da Smart Lock Factory