
Toepassingen
Slimme sloten voor datacenters: elke rackdeur met een reden en een registratie
Zoned credentials from perimeter to cage to rack, tamper-evident audit trails, offline resilience and a rollout aligned to documented facility standards.
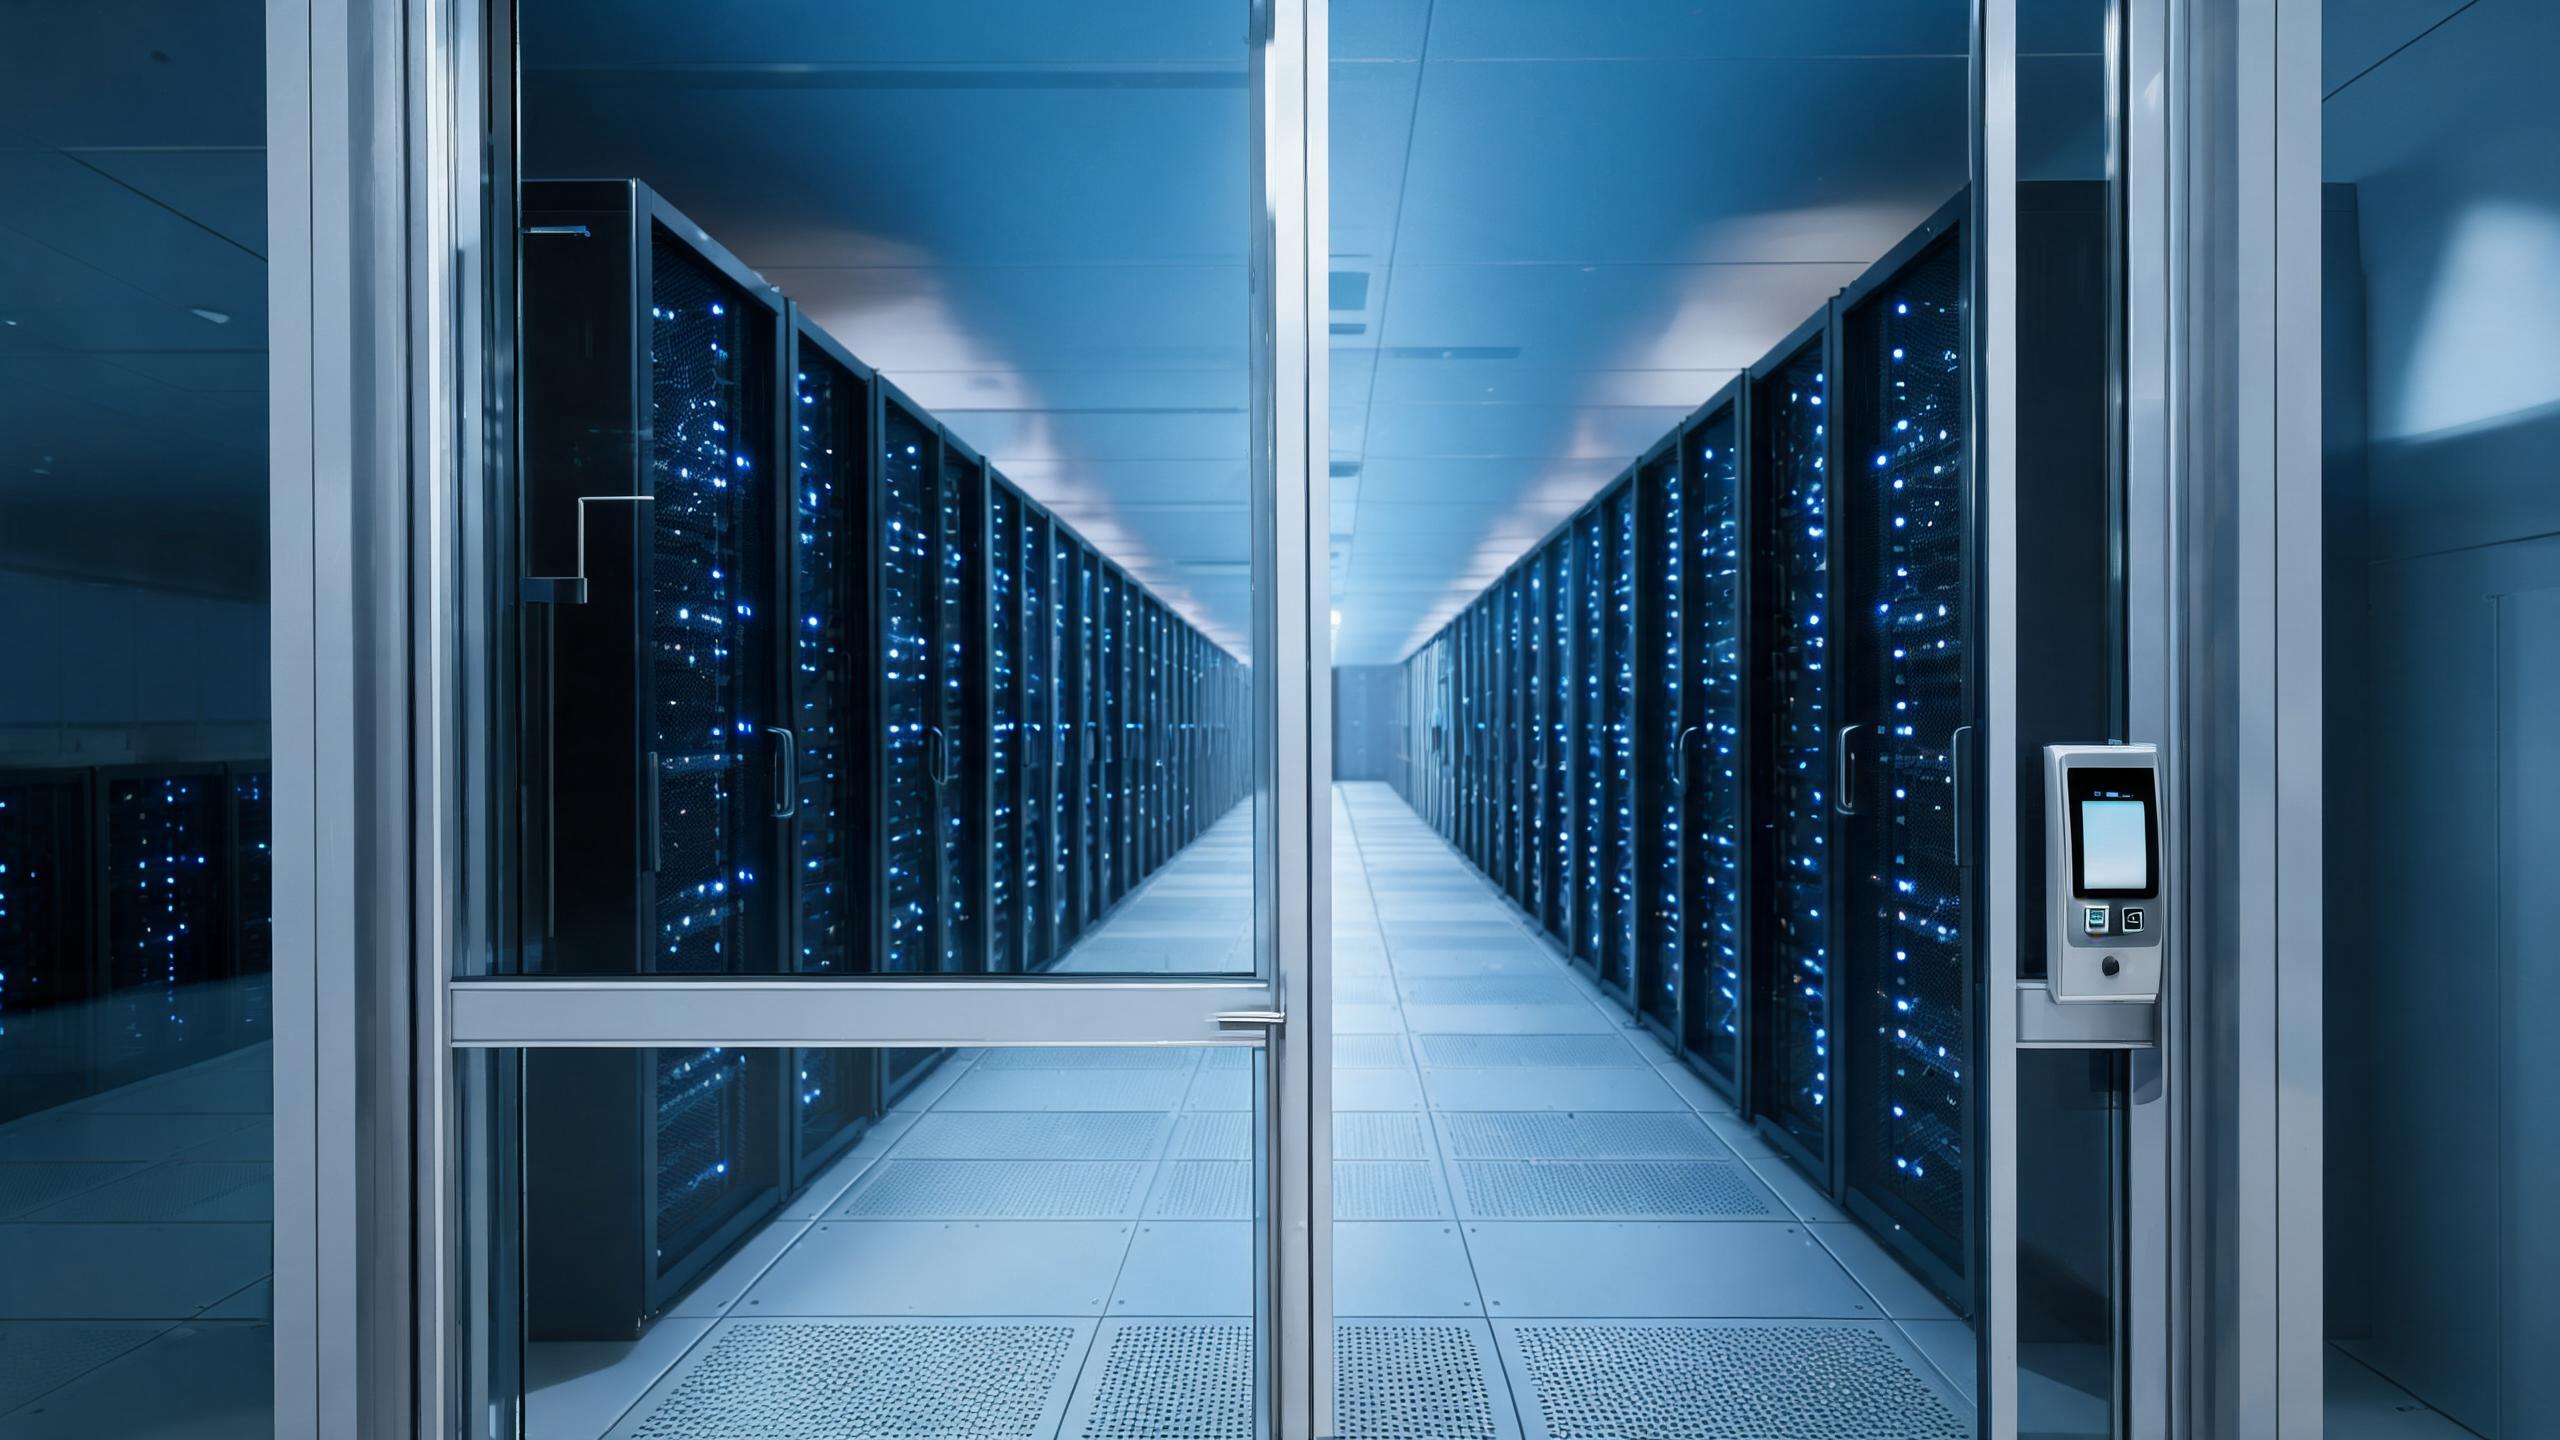
Datacenterbeveiliging is concentrisch: perimeter, gebouwlobby, datahal, cage en rack, en het toegangsprogramma moet bewijzen wie elke laag heeft doorlopen. Slimme mechanische en elektronische vergrendeling bij deuren en racks draagt bij aan identiteit, planning en een audit trail die audits door klanten, verzekeraars en compliancebeoordelaars doorstaat — en daarom hechten datacenterinkopers meer waarde aan bewijs, documentatie en getest gedrag dan aan een functielijst op een slot. Hardware wordt gespecificeerd voor offline resilience, lange onderhoudsintervallen en onderhoudsprocedures die aangrenzende racks niet in gevaar brengen, en de integratie met de genoemde toegangs- en ticketingplatforms wordt schriftelijk vastgelegd. Niets in een datacenterspecificatie wordt geïmpliceerd door marketingtaal. De normenpagina legt uit hoe gedocumenteerde eisen de hardwarekeuze bepalen, het overzicht van certificeringen behandelt welk bewijs u moet opvragen, en de telecompagina behandelt onbemande afgelegen shelters.
Toegang tot datacenters in één oogopslag
| Beveiligingslagen | Perimeter, lobby, datahal, cage en rack hebben elk eigen credentials, nooit één universele badge |
| Auditbewijs | Deur- en rackgebeurtenissen ondersteunen audits door klanten, verzekeraars en compliance, waarbij registraties worden bewaard volgens het facilitybeleid |
| Resilience | Deuren en racksloten blijven bij netwerkstoringen bedienbaar via gecachte credentials en mechanische procedures |
| Wijzigingsbeheer | Installatie en batterijonderhoud volgen onderhoudsvensters met tickets in plaats van ad-hocbezoeken van technici |
| Hardware-inzet | Platformen met een lange levensduur en weinig onderhoud, gekozen voor geconditioneerde maar veeleisende datahalomgevingen |
| Integratie | Toegangs-, ticket- en monitoringsystemen worden schriftelijk afgestemd op de genoemde platforms en versies |
| BOM-vorm | Cage- en racksloten op basis van inventaris, deurcontrollers, credentialhardware, audithulpmiddelen en gefaseerde reserveonderdelen |
Antwoordcategorie
Elektronische sloten op rackniveau of alleen toegangscontrole voor cages en deuren?
Colocatielocaties en datahallen met meerdere huurders vergrendelen steeds vaker de rack zelf; bedrijfsruimten met één eigenaar kunnen bij de cage stoppen. Het huurdersmodel bepaalt de keuze.
| Dimensie | Alleen cage- en haldeuren | Elektronische sloten bij de rackrijen |
|---|---|---|
| Granulariteit | Controle op de cagegrens | Controle en registratie bij elke kast |
| Scheiding van huurders | Vertrouwen binnen de gedeelde cage | Individuele kasten van klanten geïsoleerd binnen een cage |
| Onderhoudsworkflow | Begeleider vereist voor rackwerkzaamheden | Ticketgebonden credentials openen alleen de toegewezen rack |
| Auditdiepte | Gebeurtenissen in de hal en cage | Gebeurtenisgeschiedenis per kast voor klantrapportages |
| Aantal hardware-eenheden | Beperkt aantal op deurniveau | Groot aantal rackspecifieke sloten en sleutels |
| Typische toepassing | Datahallen van bedrijven met één eigenaar | Colocatie, retailcolocatie, beheerde diensten |
Deurtypen en match met het slotmechanisme
Rackvormfactoren en brandwerende haldeuren vormen afzonderlijke hardwareroutes; inspecties worden kast voor kast uitgevoerd.
| Opening | Typische deur | Slotbenadering |
|---|---|---|
| Ingang van de datahal | Brandwerende beveiligingsdeur, mantrap of vergrendeling | Kaartlezer en optioneel multifactorlezer met mantraplogica die op het systeem is afgestemd |
| Cagedeur | Gaasbeveiligingscage met fram slot | Lezer en bewaakte elektrische ontgrendeling geïntegreerd in cage-alarmering |
| Serverkast | Standaard 19-inch rack met scharnierdeur | Rackspecifieke elektronische handgreep of kastslot gekoppeld aan tickettoegang |
| CRAC- / elektrikruimte | Metalen servicedeur | Credential alleen voor facilitymedewerkers, met toegangsregistraties en overstapmogelijkheid |
| Laden en ontvangen | Industriële overhead- of beveiligingsdeur | Begeleiding en toegang in aflevervensters, gescheiden van credentials voor de hal |
| Break-glass / nooduitgang | Brandwerendeuitgangshardware | Levensveiligheidsvoorzieningen blijven volgens de brandplanning onaangeroerd door de toegangslaag |
Voorbeeld van de BOM-vorm voor een colocatiehal
Dit voorbeeld illustreert een typische configuratie, geen specifiek klantproject. Het aantal kasten en het huurdersmodel bepalen de lijst.
| Component | Typische logica | Opmerkingen |
|---|---|---|
| Hal- en cagebesturing | Lezers, controllers en ontgrendelingen op perimeters | Schriftelijk gespecificeerd met mantrap- en alarmgedrag |
| Racksloten | Eén elektronisch slot per beveiligde kast | Handgreepstype afgestemd op de werkelijke rackserie |
| Reikwijdte van het credentialsysteem | Integratiewerk voor badge, factor en beleid | Platform, versie en ticketstroom schriftelijk bevestigd |
| Resiliencevoorzieningen | Offline-geschikte controllers en gedocumenteerde mechanische route | Getest in een gesimuleerde storing vóór acceptatie |
| Gefaseerde reserveonderdelen | Racksloten, controllers en lezers op locatie in voorraad | Wisselprocedures opgesteld voor onderhoudsvensters |
Hoe een datacenterprogramma wordt uitgerold
- Eisen en inventarisatieGedocumenteerde normen, rackseries, deurschema's en platformnamen worden verzameld voordat er hardware wordt genoemd.
- BewijsbeoordelingTechnisch bewijs en testgedrag per SKU worden beoordeeld tegen de facilitycontrolset en de auditbehoeften van klanten.
- PilotcageEén cage test echte tickettoegang tot racks, simulatie van storingen en auditexport voordat de halbrede uitrol plaatsvindt.
- Gefaseerde implementatieCages worden in gebruik genomen zonder live racks te verstoren, met onderhoudsvensters en keten van bewijs voor oude sleutels.
- Overdracht van zekerheidProcedures, auditplaybooks, locaties van reserveonderdelen en responsieroutes worden overgedragen aan beveiligings- en facilityteams.
Gerelateerde toepassingen
Gerelateerde pagina's over kritieke infrastructuur
Slimme sloten voor datacenters: veelgestelde vragen
Welk toegangsbewijs verwacht een datacenteraudit?
Auditors en colocatieklanten zoeken naar een verdedigbare keten: een duidelijk zonemodel, in opdracht van het principe van minimale rechten verleende toegangsgegevens, een reden of ticket die aan gevoelige toegangsinvoegingen is gekoppeld, bewaarde gebeurtenisregistraties en bewijs dat toegang daadwerkelijk wordt ingetrokken wanneer personeel of contracten veranderen. De slothardware levert de deur- en rackgebeurtenissen, maar het bewijs werkt alleen wanneer beleid, platform en hardware op elkaar zijn afgestemd. Daarom worden het genoemde toegangssysteem en het bewaaringsbeleid schriftelijk vastgelegd voordat de hardware wordt besteld. Algemene “bank-grade”claims worden niet als bewijs beschouwd.
Werken rackslots wanneer het netwerk uitvalt?
Kritieke faciliteiten vereisen offline veerkracht als ontwerpvoorwaarde: controllers en rackslots respecteren tijdens storingen in het cache opgeslagen toegangsbeslissingen, noodprocedures op mechanisch vlak blijven beschikbaar en gebeurtenissen worden lokaal gebufferd en worden verwerkt zodra de connectiviteit is hersteld. De pilotcage omvat een echte netwerkuitvaltest in plaats van een papieren aanname. Batterij- en onderhoudsschema's voorkomen dat racks in een onbekende status terechtcomen, en elk gedrag in beperkte modus wordt vastgelegd in de runbook, zodat securitymedewerkers tijdens een incident niet hoeven te improviseren.
Hoe krijgen technici toegang tot één specifieke rack?
Bij ticketgestuurde toegang wordt een credential uitgegeven dat beperkt is tot de genoemde kast en het werkvenster, zodat een colocatie-engineeur zelfs binnen een gedeelde cage geen aangrenzende klantenracks kan openen; waar de lease begeleidingsregels vereist, worden die extra toegepast. Wanneer het ticket wordt gesloten, vervalt het credential automatisch en toont het kastdossier het werkvenster. Dit contrasteert met mastersleutels waarmee volledige rijen stilletjes worden geopend. De workflow is binnen een schriftelijk overeengekomen bereik geïntegreerd met het genoemde ticketingysteem, inclusief wat er gebeurt bij noodreparaties buiten de normale goedkeuringsprocedures.
Kunnen elektronische rackslots aan bestaande kasten worden toegevoegd?
Veel standaard rackseries accepteren elektronische handgrepen of kastsleutels zonder de kast te vervangen, maar de rackfabrikant, deurtype en bestaande handgreep worden eerst geregistreerd, omdat retrofitkits seriespecifiek zijn. Een pilotinstallatie bij elk kastype valideert de pasvorm en de onderhoudsroute vóór uitrolling in de hele hal, en de installatie vindt plaats binnen wijzigingsvensters met een dossier voor elke aangeraakte rack. Gemengde inventarisaties leiden doorgaans tot twee of drie goedgekeurde kits in plaats van één product voor de hele hal.
Hoe worden de BOM en MOQ voor een datacenter afgebakend?
De BOM maakt onderscheid tussen perimeter- en cagecontroles, rackslots per kastserie, integratiebereik, veerkrachtvoorzieningen en gefaseerde reserveonderdelen. De MOQ en levertijd worden na de eisenbeoordeling per offerte schriftelijk bevestigd. Op naleving gebaseerde programma's beginnen doorgaans met één pilotcage en een duidelijk omschreven acceptatietest voordat zij zich aan de volumebestelling verbinden. Stuur de rackinventaris, deurplanning, de genoemde platforms en de toepasselijke gedocumenteerde normen; de offerte koppelt de hardware aan elke beveiligingslaag in plaats van onderscheidloze sloten te tellen.
Specificeer racktoegang die uw auditors daadwerkelijk kunnen verifiëren
Stuur de rackinventaris, deurplanning, de genoemde platforms en toepasselijke normen — ontvang een BOM met laagmapping, pilotbereik en schriftelijke MOQ- en levertijdvoorwaarden.
Bespreek uw project (RFQ)ProjectconfiguratiesLaatst bijgewerkt: 31 oktober 2026 · Beoordeeld door het redactionele team van Smart Lock Factory