
Aplicații
Încuietori inteligente pentru centre de date: fiecare ușă de rack cu un motiv și o înregistrare
Credențiale zonate, de la perimetru la compartiment și până la rack, urme de audit rezistente la falsificare, reziliență offline și o implementare aliniată la standardele documentate ale facility-ului.
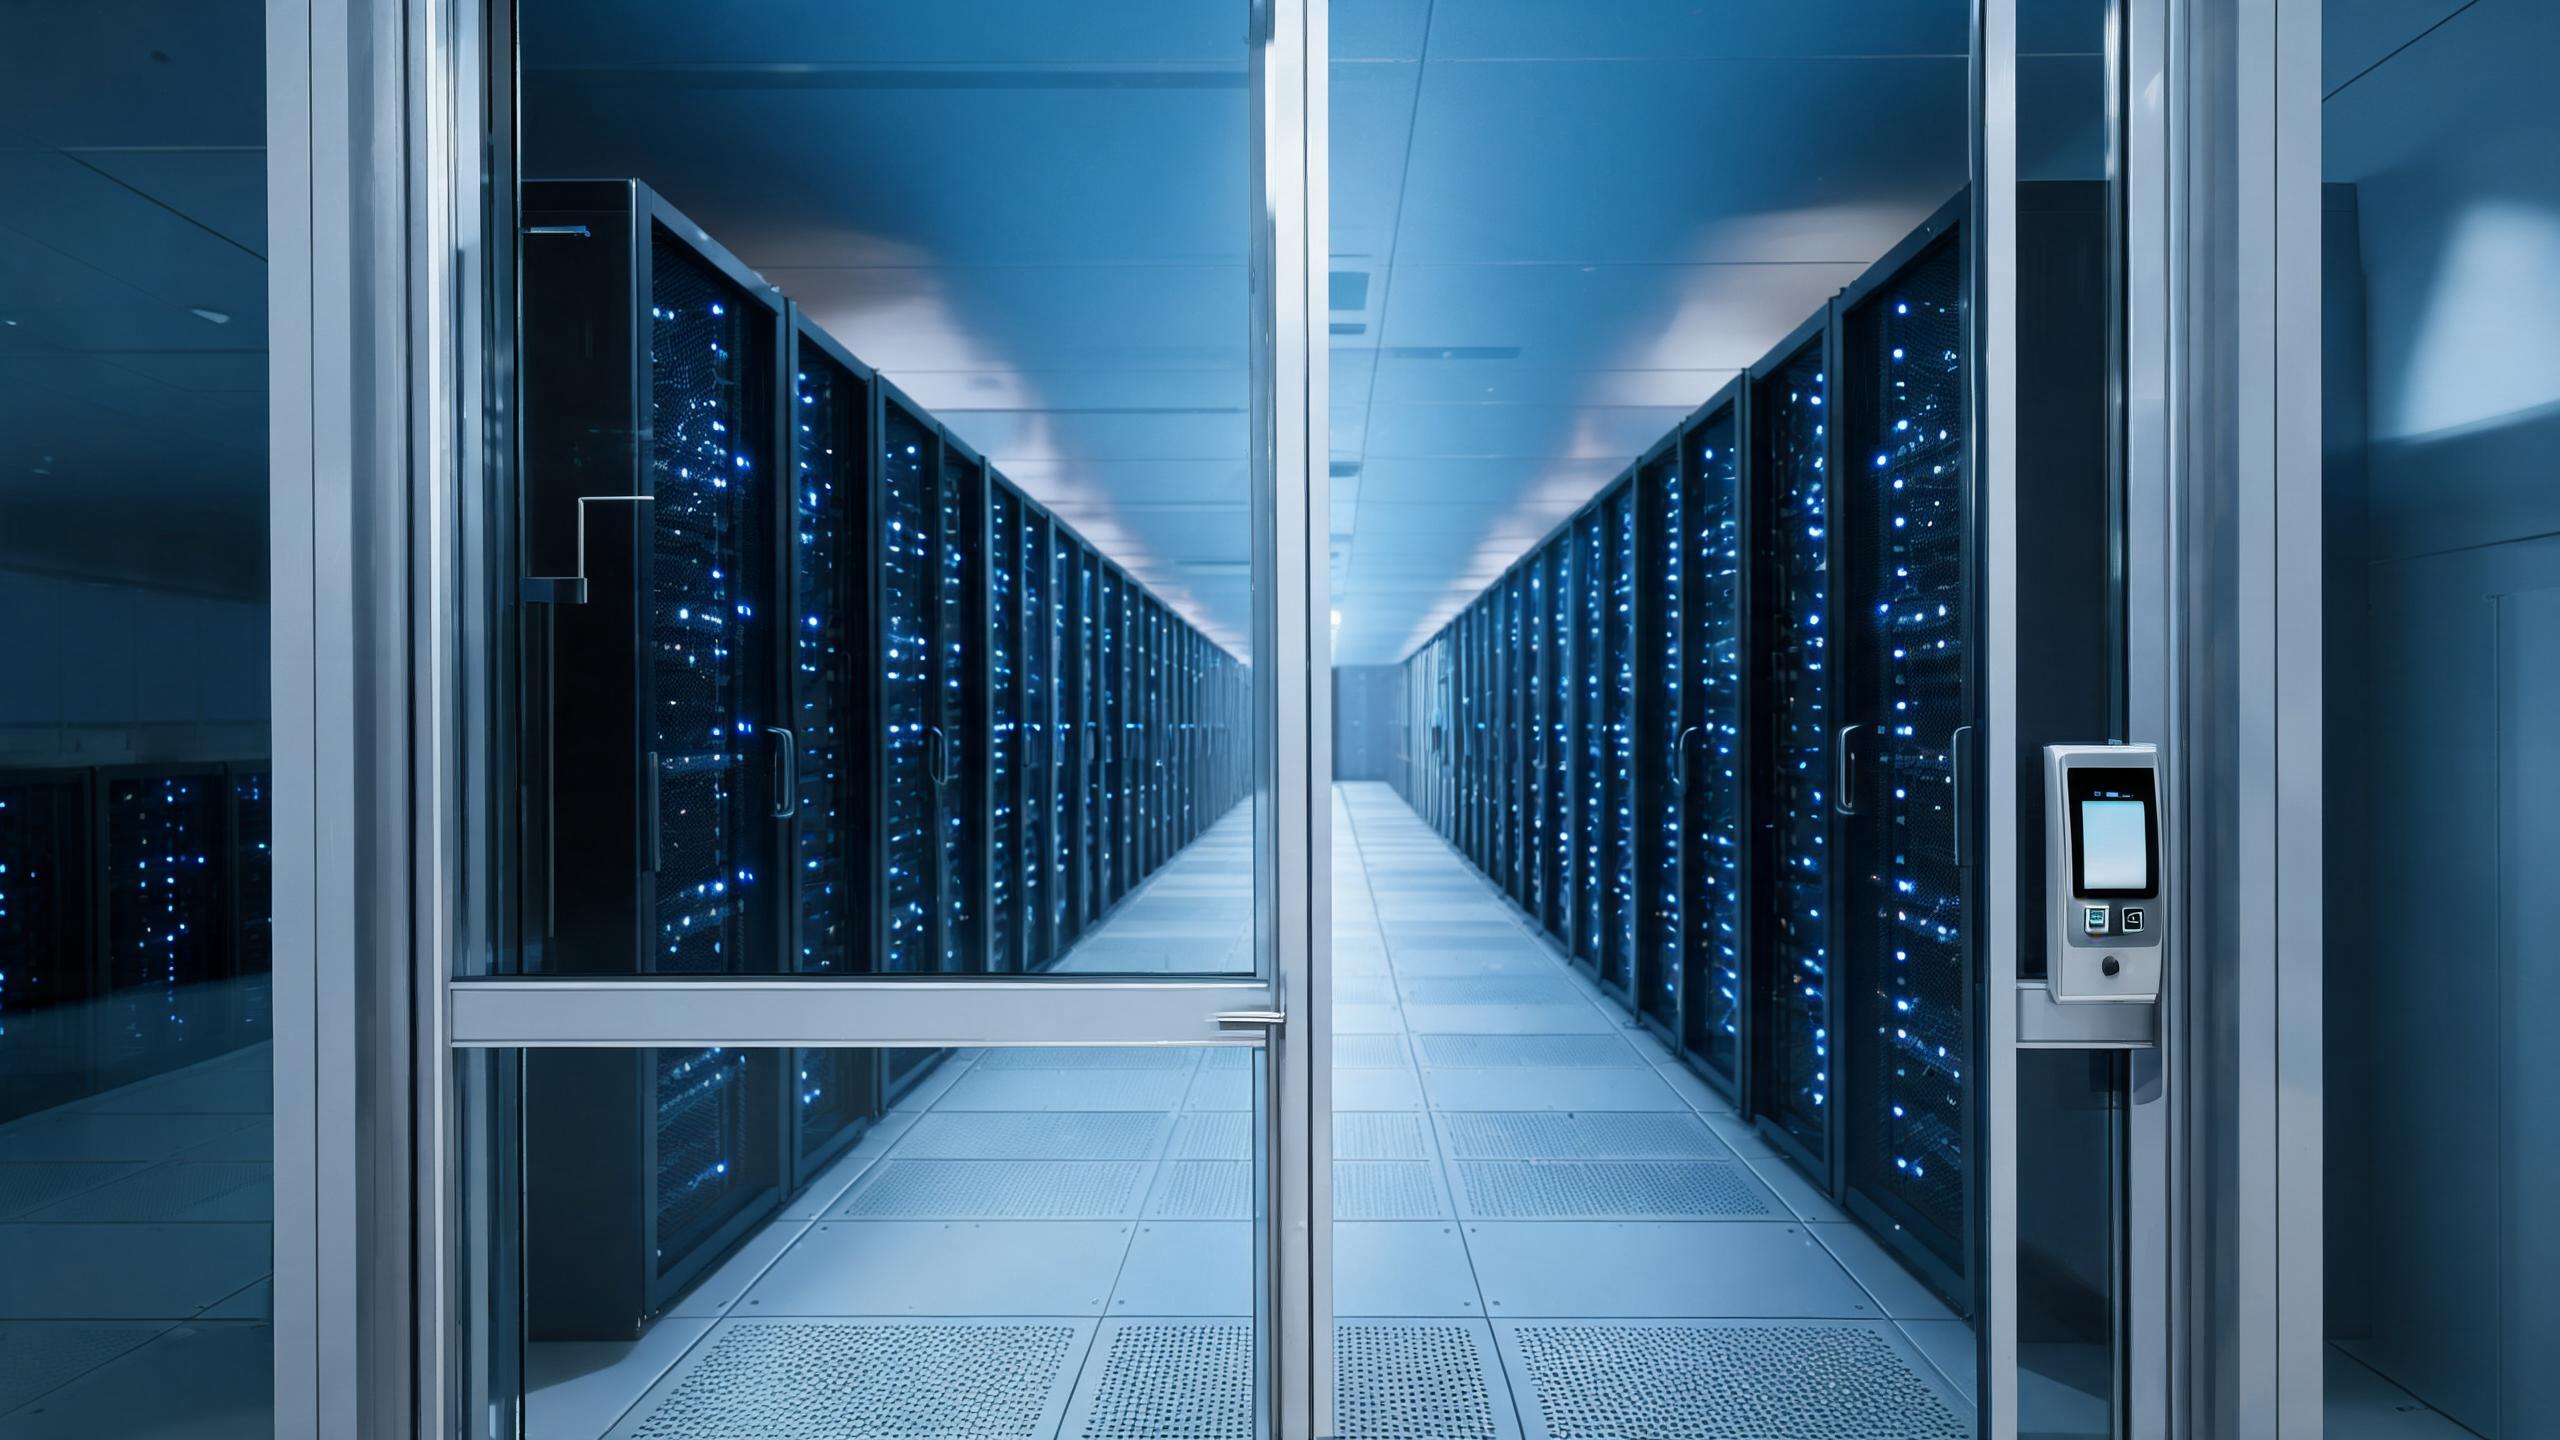
Securitatea unui centru de date este concentrică: perimetru, lobby al clădirii, sală de date, compartiment și rack, iar programul de acces trebuie să dovedească cine a traversat fiecare nivel. Încuietorile mecanice și electronice inteligente de la uși și rack contribuie la identificare, programare și la un traseu de audit care rezistă verificărilor clienților, asigurătorilor și revizorilor de conformitate — tocmai de aceea cumpărătorii de centre de date acordă mai multă importanță dovezilor, documentației și comportamentului testat decât unei liste de funcții ale încuietorii. Hardware-ul este specificat pentru reziliență offline, intervale lungi de service și proceduri de întreținere care nu afectează rackurile alăturate, iar integrarea cu platforma de acces și sistemul de ticketing nominalizate este definită în scris. Nimic dintr-o specificație pentru un centru de date nu poate fi dedus din limbajul de marketing. Pagina standardelor explică modul în care cerințele documentate influențează selecția hardware-ului, prezentarea generală a certificărilor prezintă ce dovezi trebuie solicitate, iar pagina pentru telecom acoperă adăposturile remote nesprijinite.
Accesul în centrele de date într-o privire
| Niveluri de securitate | Perimetrul, lobby-ul, sala de date, compartimentul și rackul au fiecare credențiale distincte, niciodată un singur ecru universal |
| Dovezi de audit | Evenimentele la uși și rack sprijină auditurile clienților, asigurătorilor și conformității, cu înregistrări păstrate conform politicii facility-ului |
| Reziliență | Ușile și încuietorile rack rămân operabile în timpul perturbărilor rețelei, prin credențiale memorate local și proceduri mecanice |
| Controlul modificărilor | Instalarea și service-ul bateriei respectă ferestre de întreținere programate prin ticket, nu vizite improvizate ale tehnicienilor |
| Sarcinile hardware-ului | Platforme cu service lung și întreținere redusă, alese pentru medii condiționate, dar solicitante, de sală de date |
| Integrare | Sistemele de acces, ticketing și monitorizare sunt definite în scris față de platformele și versiunile nominalizate |
| Structura BOM | Încuietori pentru compartimente și rackuri conform inventarului, controlere de uși, hardware pentru credențiale, instrumente de audit și piese de rezervă etapizate |
Unitate de răspuns
Încuietori electronice la nivelul rackului sau doar controlul compartimentelor și ușilor?
Sările de colocare și cele multi-tenant blochează tot mai des rackul propriu-zis; camerele întreprinderilor cu proprietar unic se pot limita la compartiment. Modelul de tenancy determină alegerea.
| Dimensiune | Doar ușile compartimentelor și sălii | Încuietori electronice la nivelul rândului de rackuri |
|---|---|---|
| Gradul de detaliu | Control la limita compartimentului | Control și înregistrare pentru fiecare dulap |
| Separarea tenantilor | Încredere în interiorul compartimentului comun | Dulapurile clienților individuali, izolate într-un compartiment |
| Fluxul de service | Însoțitor obligatoriu pentru lucrările la rackuri | Credențiale limitate prin ticket deschid doar rackul atribuit |
| Adâncimea auditului | Evenimente în sală și compartiment | Istoricul evenimentelor pentru fiecare dulap, destinat rapoartelor clienților |
| Numărul de dispozitive hardware | Număr moderat de încuietori la nivelul ușilor | Număr mare de încuietori și chei specifice rackurilor |
| Potrivire tipică | Sări de date ale întreprinderilor cu proprietar unic | Colocare, colocare cu consumatori, servicii gestionate |
Tipuri de uși și corelarea cu corpul încuietorii
Formatele rackurilor și ușile sărilor cu rezistență la incendiu definesc trasee hardware distincte; inspecțiile se desfășoară dulap cu dulap.
| Deschidere | Ușă tipică | Abordare de încuietere |
|---|---|---|
| Intrare în sala de date | Ușă de securitate cu rezistență la incendiu, man-cap sau sistem de interblocare | Cititor de card și, opțional, cu autentificare multifactor, cu logica man-capului coordonată cu sistemul |
| Ușa compartimentului | Compartiment de securitate cu plasă și încuietoare pe cadru | Cititor și declanșator electric monitorizat, integrate cu sistemul de alarmă al compartimentului |
| Dulap de servere | Rack standard de 19 inchi cu ușă cu balamale | Mâner electronic specific rackului sau încuietoare pentru dulap, asociată accesului atribuit prin ticket |
| Camera CRAC / camera electrică | Ușă metalică de service | Credențială exclusiv pentru personalul facility-ului, cu înregistrări de intrare și suprapunere manuală |
| Livrare și recepție | Ușă industrială supraterană sau de securitate | Acces cu însoțitor și în fereastra de livrare, distinct de credențialele pentru sală |
| Defilare / evacuare | Hardware pentru ieșire cu rezistență la incendiu | Dispozitive de salvgardare a vieții neafectate de suprapunerea sistemului de acces, conform graficului de incendiu |
Exemplu de structură BOM pentru o sală de colocare
Acest exemplu ilustrează o configurație tipică, nu un proiect specific pentru un client. Numărul de dulapuri și modelul de tenancy determină lista.
| Componentă | Logică tipică | Observații |
|---|---|---|
| Controlul sălii și al compartimentelor | Cititoare, controlere și declanșatori la perimetre | Specificate în scris împreună cu funcționarea man-capului și sistemul de alarmă |
| Încuietori pentru rackuri | Câte o încuietoare electronică pentru fiecare dulap securizat | Tipul mânerului adaptat seriei reale de rackuri |
| Domeniul sistemului de credențiale | Lucrări de integrare pentru ecru, factor și politici | Platformă, versiune și flux de ticket nominalizate și confirmate în scris |
| Măsuri de reziliență | Controlere capabile de funcționare offline și traseu mecanic documentat | Testate înainte de acceptare, într-o perturbare simulată |
| Piese de rezervă etapizate | Încuietori pentru rackuri, controlere și cititoare păstrate la fața locului | Proceduri de înlocuire scrise pentru ferestrele de întreținere |
Cum se implementează un program de acces într-un centru de date
- Cerințe și inventarStandardele documentate, seriile de rackuri, graficele ușilor și numele platformelor sunt strânse înainte de specificarea oricărui hardware.
- Revizuirea dovezilorDovezile tehnice și comportamentul la testare pentru fiecare SKU sunt revizuite față de setul de control al facility-ului și de necesitățile de audit ale clientului.
- Compartiment pilotUn compartiment utilizează acces real la rackuri prin ticket, simulări de perturbare și export de audit înainte de implementarea la nivelul întregii săli.
- Implementare etapizatăCompartimentele sunt puse în funcțiune fără perturbarea rackurilor active, folosind ferestre de întreținere și lanț de custodie pentru cheile vechi.
- Predare pentru asigurarea funcționăriiProcedurile, ghidurile de audit, locațiile pieselor de rezervă și căile de reacție sunt predate echipelor de securitate și facility-ului.
Aplicații conexe
Pagini conexe despre facility-uri critice
Încuietori inteligente pentru centre de date: întrebări frecvente
Ce dovezi de acces se așteaptă la auditul unui centru de date?
Auditorii și clienții de colocare caută un lanț justificabil: un model de zoneare definit, credențiale emise conform principiului privilegiului minim, un motiv sau un ticket asociat acceselor sensibile, înregistrări de evenimente păstrate și dovezi că retragerea accesului se efectuează efectiv atunci când se schimbă personalul sau contractele. Hardware-ul pentru încuietori contribuie la evenimentele ușilor și rackurilor, însă dovezile funcționează numai când politica, platforma și hardware-ul sunt aliniate, motiv pentru care sistemul de acces identificat și politica de păstrare sunt definite în scris înainte de comandarea hardware-ului. Afirmațiile generice de „nivel bancar” nu sunt tratate ca dovezi.
Funcționează încuietorile de rack atunci când rețeaua este indisponibilă?
Facilitățile critice necesită reziliență offline ca cerință de proiectare: controlerele și încuietorile de rack respectă deciziile privind credențialele memorate în cache pe perioada întreruperilor, procedurile mecanice de urgență rămân disponibile, iar evenimentele sunt stocate local și sincronizate după revenirea conectivității. Custodia pilot include un test real de pierdere a rețelei, nu doar o ipoteză teoretică. Calendarul de întreținere a bateriilor evită aducerea rackurilor într-o stare necunoscută, iar fiecare comportament în mod degradat este documentat în runbook, astfel încât personalul de securitate să nu improvizeze în timpul unui incident.
Cum primesc tehnicienii acces la un anumit rack?
Ticketul de acces emite o credențială limitată la dulapul identificat și la intervalul de lucru, astfel încât un inginer de colocare să nu poată deschide rackurile clienților vecini, nici măcar în interiorul custozii comune; acolo unde contractul de închiriere le cere, se adaugă reguli privind însoțirea. La închiderea ticketului, credențiala expiră automat, iar înregistrarea dulapului afișează intervalul de lucru. Aceasta este o diferență față de cheile principale care deschid fără notificare întregi șiruri de rackuri. Fluxul de lucru este integrat cu sistemul de ticketing identificat, într-un domeniu de aplicare convenit în scris, inclusiv pentru situațiile de remediere de urgență în afara aprobărilor obișnuite.
Pot fi adăugate încuietori electronice de rack la dulapurile existente?
Multe serii standard de rack acceptă mânere electronice sau încuietori pentru dulapuri fără înlocuirea dulapului, însă producătorul rackului, tipul ușii și mânerul existent sunt inventariate mai întâi, deoarece kiturile de adaptare sunt specifice fiecărei serii. Instalarea pilot la fiecare tip de dulap validează compatibilitatea și traseul de întreținere înainte de implementarea la scară întregii săli, iar montarea are loc în ferestre de schimbare, cu o înregistrare pentru fiecare rack atins. Inventarele mixte se finalizează frecvent cu două sau trei kituri aprobate, nu cu un singur produs pentru întreaga sală.
Cum sunt definite BOM și MOQ pentru un centru de date?
BOM separă controalele perimetrale și ale custozilor, încuietorile de rack pe serii de dulapuri, domeniul integrării, măsurile de reziliență și piesele de rezervă etapizate, cu MOQ și termenul de livrare confirmate în scris pentru fiecare ofertă, după analiza cerințelor. Programele dictate de conformitate încep de regulă cu o custodie pilot și un test de acceptare definit, înainte de angajamentul de volum. Trimiteți inventarul rackurilor, programul ușilor, platformele identificate și standardele documentate aplicabile, iar oferta va asocia hardware-ul fiecărui strat de securitate, în loc de a număra încuietori nediferențiați.
Specificați un acces la rack pe care auditorii dvs. îl pot verifica efectiv
Trimiteți inventarul rackurilor, programul ușilor, platformele identificate și standardele aplicabile — primiți un BOM asociat straturilor de securitate, cu domeniu pilot și condiții scrise privind MOQ și termenul de livrare.
Discutați proiectul (RFQ)Configurațiile proiectuluiUltima actualizare: 31 octombrie 2026 · Revizuit de echipa editorială Smart Lock Factory