
Aplicaciones
Cerraduras inteligentes para centros de datos: cada puerta de rack con un motivo y un registro
Credenciales por zonas desde el perímetro hasta la jaula y el rack, trazas de auditoría a prueba de manipulaciones, resistencia sin conexión y una implementación alineada con los estándares documentados de las instalaciones.
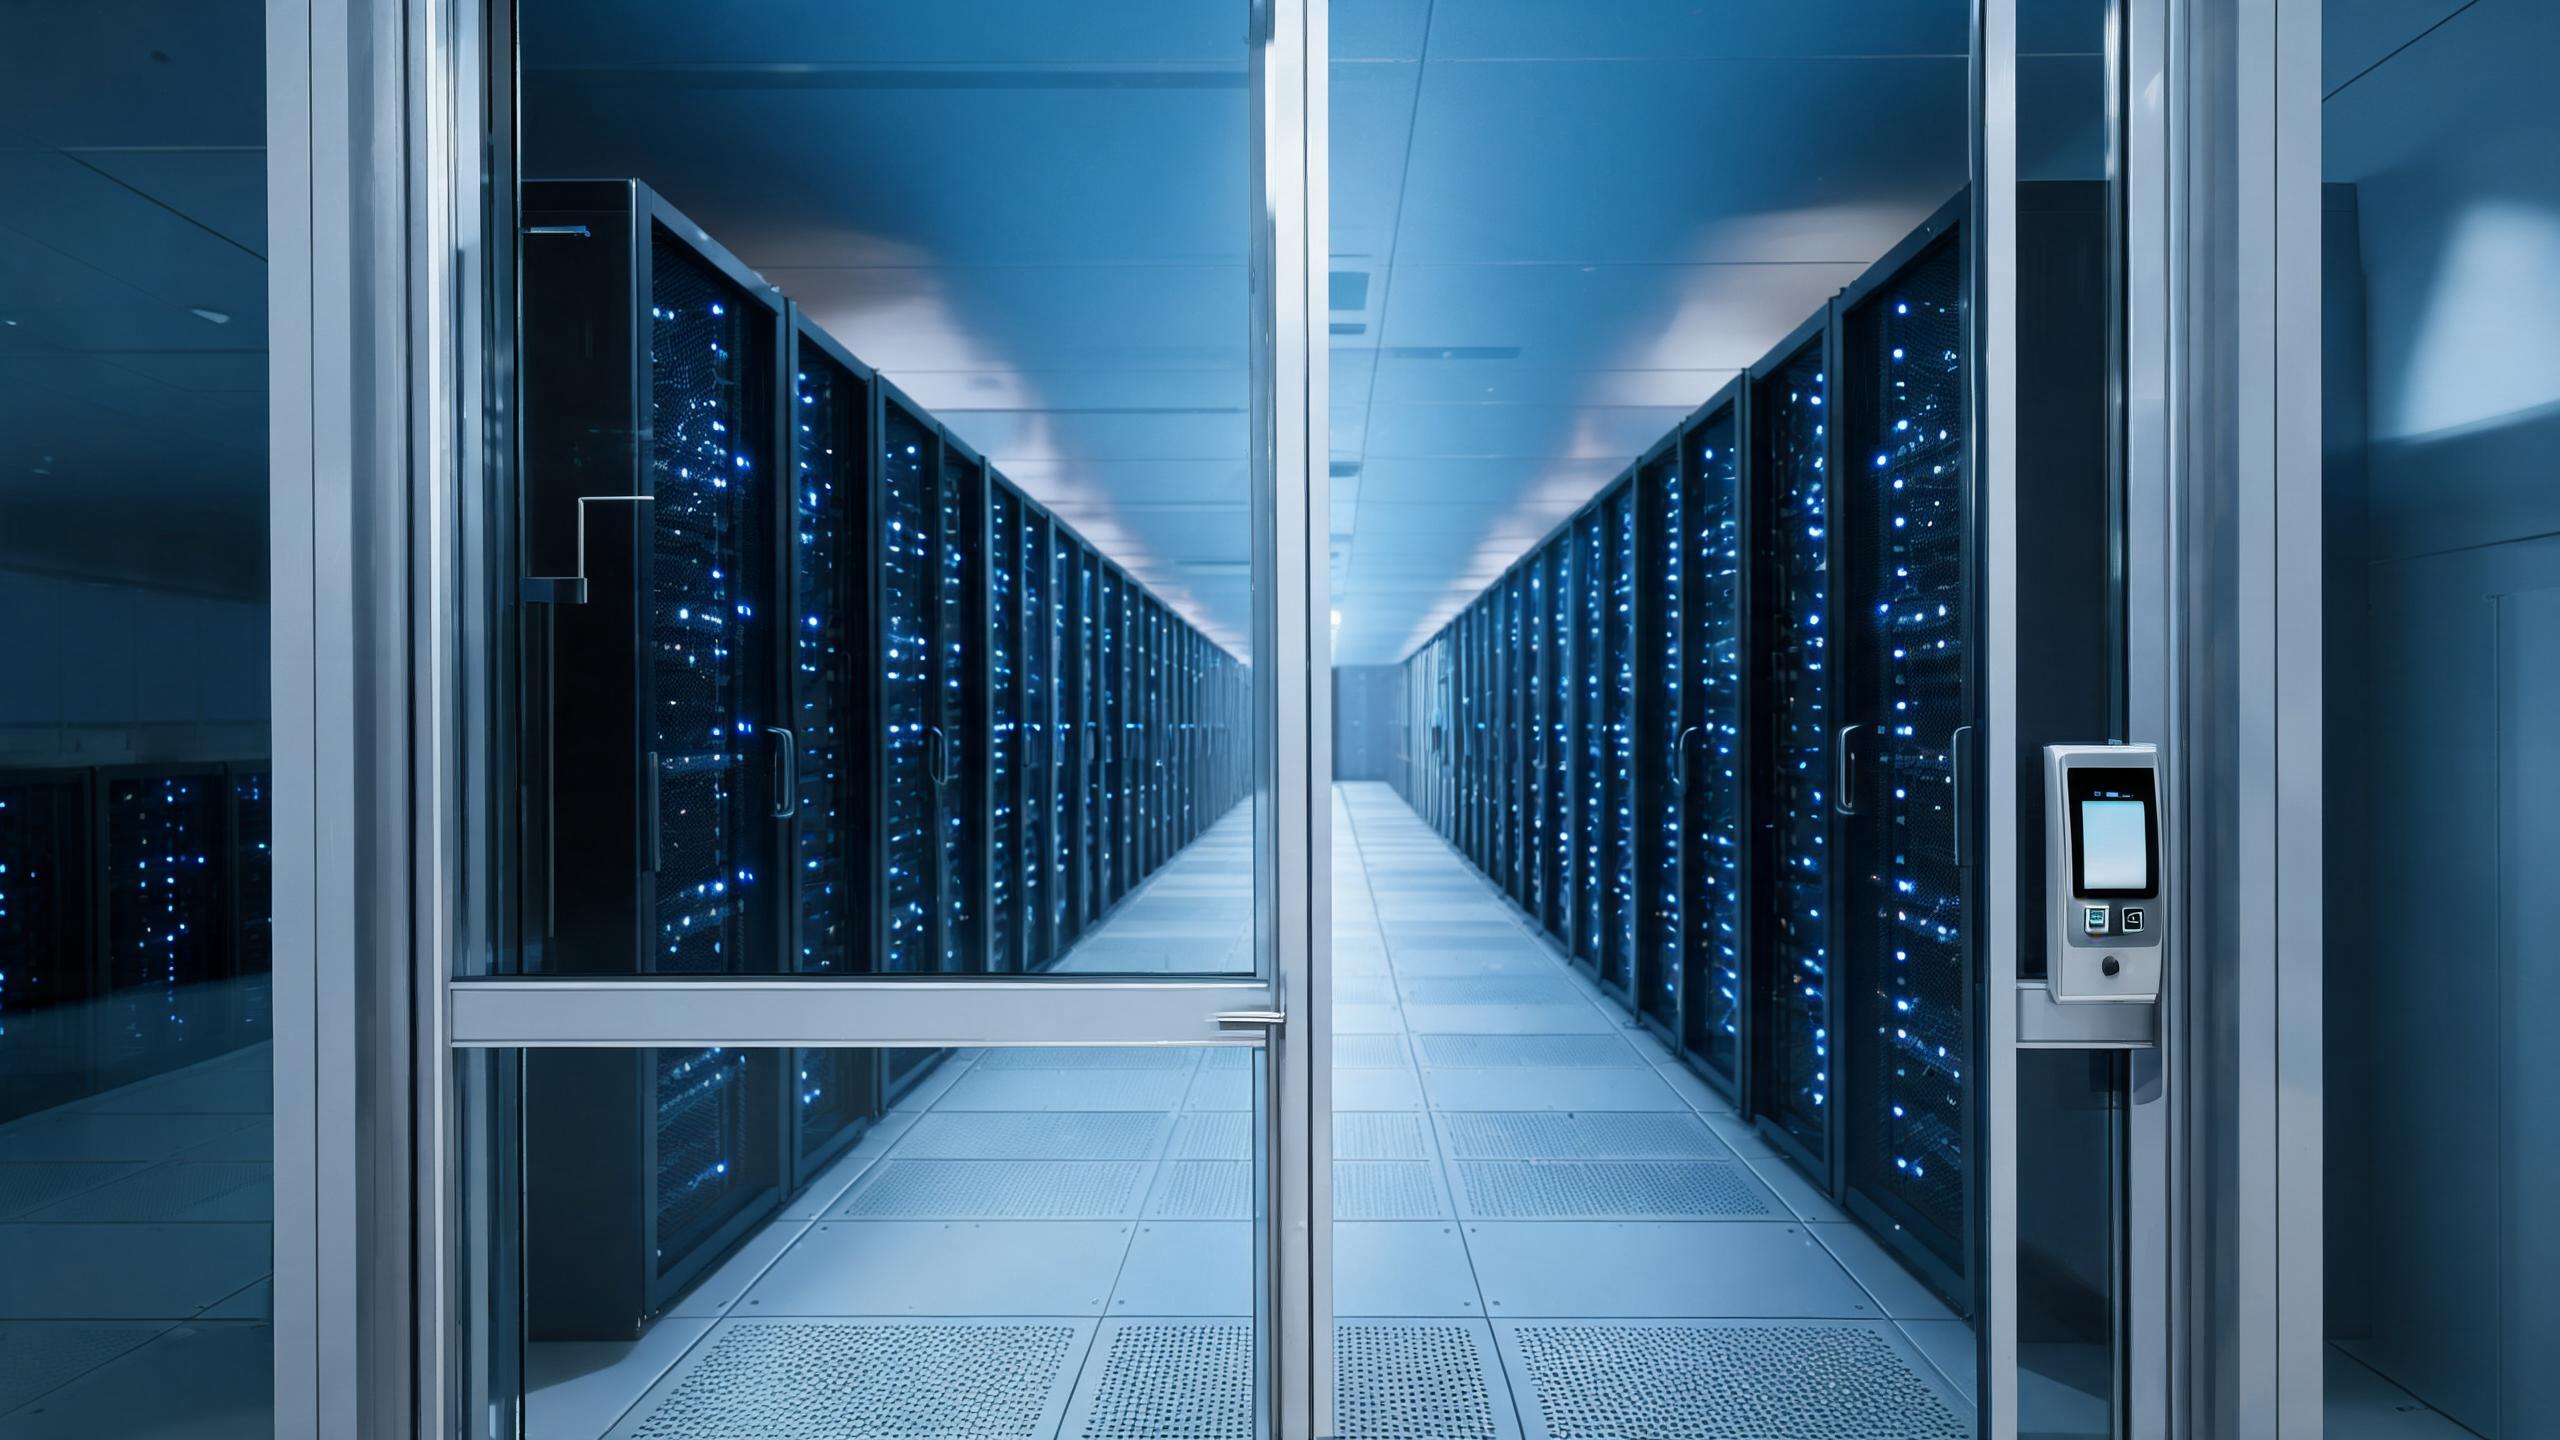
La seguridad de un centro de datos es concéntrica: perímetro, vestíbulo del edificio, sala de datos, jaula y rack; además, el programa de control de acceso debe demostrar quién cruzó cada nivel. El bloqueo mecánico y electrónico en puertas y racks aporta identidad, programación y una traza de auditoría que resiste las auditorías de clientes, aseguradoras y revisores de cumplimiento — por lo que los compradores de centros de datos valoran más las pruebas, la documentación y el comportamiento verificado que una lista de funciones de la cerradura. El hardware se especifica para resistir sin conexión, ofrecer largos intervalos de servicio y的主图 seguir procedimientos de mantenimiento que no comprometan los racks adyacentes, y la integración con la plataforma de control de acceso y el sistema de tickets indicada se define por escrito. Nada de lo que aparece en una especificación de centro de datos se deduce del lenguaje de marketing. La página de estándares explica cómo los requisitos documentados-determinan la selección del hardware, la descripción general de certificaciones indica qué pruebas solicitar y la página de telecomunicaciones cubre los cerramientos remotos sin personal.
Control de acceso a centros de datos de un vistazo
| Niveles de seguridad | El perímetro, el vestíbulo, la sala de datos, la jaula y el rack requieren credenciales distintas, nunca una credencial universal |
| Pruebas de auditoría | Los eventos de puertas y racks respaldan auditorías de clientes, aseguradoras y cumplimiento, con registros conservados según la política de cada instalación |
| Resistencia | Las puertas y cerraduras de rack siguen operativas durante cortes de red gracias a credenciales almacenadas en caché y procedimientos mecánicos |
| Control de cambios | La instalación y el mantenimiento de las baterías siguen ventanas de mantenimiento registradas en tickets, en lugar de visitas improvisadas de técnicos |
| Rendimiento del hardware | Plataformas de larga duración y bajo mantenimiento, seleccionadas para entornos de sala de datos climatizados pero exigentes |
| Integración | Los sistemas de control de acceso, tickets y supervisión se definen por escrito con respecto a las plataformas y versiones indicadas |
| Estructura del BOM | Cerraduras de jaulas y racks según inventario, controladores de puertas, hardware de credenciales, herramientas de auditoría y repuestos preparados |
Unidad de respuesta
¿Cerraduras electrónicas a nivel de rack o solo control de jaulas y puertas?
Las salas de colocación y multiinquilino increasingly bloquean el propio rack; las salas empresariales de un solo propietario pueden detenerse en la jaula. El modelo de inquilino decide.
| Dimensión | Solo puertas de jaulas y salas | Cerraduras electrónicas en filas de racks |
|---|---|---|
| Granularidad | Control en el límite de la jaula | Control y registro en cada armario |
| Separación de inquilinos | Confianza dentro de la jaula compartida | Armarios de clientes individuales aislados dentro de una jaula |
| Flujo de servicio | Se requiere escolta para trabajar en racks | Las credenciales limitadas por ticket abren únicamente el rack asignado |
| Profundidad de auditoría | Eventos de salas y jaulas | Historial de eventos por armario para informes de clientes |
| Cantidad de hardware | Cantidad modesta a nivel de puertas | Alta cantidad de cerraduras y llaves específicas para cada rack |
| Ajuste habitual | Salas de datos empresariales de un solo propietario | Colocación, colocación comercial y servicios gestionados |
Tipos de puerta y compatibilidad del cuerpo de la cerradura
Los formatos de rack y las puertas de sala con clasificaciónign de fuego definen rutas de hardware separadas; las inspecciones se realizan armario por armario.
| Apertura | Puerta habitual | Enfoque de bloqueo |
|---|---|---|
| Entrada a la sala de datos | Puerta de seguridad con clasificación de fuego, cámara de interbloqueo o sistema de enclavamiento | Lector de tarjetas y, opcionalmente, de multifactor con lógica de cámara de interbloqueo coordinada con el sistema |
| Puerta de jaula | Jaula de seguridad de malla con cerradura de marco | Lector y desbloqueo eléctrico monitorizado integrados con la alarma de la jaula |
| Armario de servidores | Rack estándar de 19 pulgadas con puerta con bisagras | Manilla electrónica específica para el rack o cerradura de armario vinculada a un acceso con ticket |
| CRAC / sala eléctrica | Puerta metálica de servicio | Credencial exclusiva para mantenimiento con registros de entrada y anulación |
| Carga y recepción | Puerta industrial elevable o puerta de seguridad | Escolta y acceso durante ventanas de entrega, distintos de las credenciales de la sala |
| Rotura de cristal / evacuación | Hardware de salida con clasificación de fuego | Dispositivos de seguridad de vida sin modificar por la capa de control de acceso, conforme al plan de protección contra incendios |
Ejemplo de estructura del BOM para una sala de colocación
Este ejemplo ilustra una configuración habitual, no un proyecto de cliente específico. La cantidad de armarios y el modelo de inquilino determinan la lista.
| Componente | Lógica habitual | Notas |
|---|---|---|
| Controles de sala y jaula | Lectores, controladores y desbloqueos en los perímetros | Especificados por escrito, incluidos el comportamiento de la cámara de interbloqueo y las alarmas |
| Cerraduras de rack | Una cerradura electrónica por armario protegido | Tipo de manilla adaptado a la serie real de racks |
| Alcance del sistema de credenciales | Trabajo de integración de credenciales, factores y políticas | Plataforma, versión y flujo de tickets confirmados por escrito |
| Medidas de resistencia | Controladores capaces de funcionar sin conexión y vía mecánica documentada | Probados en una interrupción simulada antes de la aceptación |
| Repuestos preparados | Cerraduras de rack, controladores y lectores disponibles en las instalaciones | Procedimientos de sustitución escritos para las ventanas de mantenimiento |
Cómo se implementa un programa de centro de datos
- Requisitos e inventarioAntes de nombrar cualquier componente de hardware se recopilan los estándares documentados, las series de racks, los cuadros de puertas y los nombres de las plataformas.
- Revisión de pruebasLas pruebas técnicas y el comportamiento de ensayo de cada SKU se revisan frente al conjunto de controles de las instalaciones y las necesidades de auditoría del cliente.
- Jaula pilotoUna jaula pone a prueba el acceso real a racks mediante tickets, la simulación de cortes y la exportación de auditorías antes de la implementación en toda la sala.
- Implementación por fasesLas jaulas se ponen en servicio sin interrumpir los racks operativos, utilizando ventanas de mantenimiento y trazabilidad de custodia para las llaves antiguas.
- Entrega de garantíaLos procedimientos, manuales de auditoría, ubicaciones de repuestos y vías de respuesta se entregan a los equipos de seguridad y mantenimiento.
Aplicaciones relacionadas
Páginas relacionadas sobre instalaciones críticas
Cerraduras inteligentes para centros de datos: preguntas frecuentes
¿Qué pruebas de control de acceso espera una auditoría de un centro de datos?
Los auditores y los clientes de colocación buscan una cadena de custodia defendible: un modelo de zonas definido, credenciales emitidas según el principio de privilegio mínimo, un motivo o ticket vinculado a los accesos sensibles, registros de eventos conservados y pruebas de que la revocación del acceso realmente se aplica cuando cambian el personal o los contratos. El hardware de las cerraduras aporta los eventos de puertas y racks, pero las pruebas solo son válidas cuando la política, la plataforma y el hardware están alineados; por eso el sistema de acceso indicado y la política de retención se delimitan por escrito antes de pedir el hardware. Las afirmaciones genéricas de calidad «de nivel bancario» no se consideran pruebas.
¿Funcionan las cerraduras de rack cuando se cae la red?
Las instalaciones críticas requieren resiliencia sin conexión como condición de diseño: los controladores y las cerraduras de rack respetan las decisiones de acceso almacenadas en caché durante las interrupciones, los procedimientos mecánicos de emergencia siguen disponibles y los eventos se acumulan localmente para reconciliarse cuando se restablece la conectividad. La jaula piloto incluye una prueba real de pérdida de red en lugar de una suposición teórica. Los calendarios de mantenimiento y de baterías evitan dejar los racks en un estado desconocido, y cada comportamiento en modo degradado se documenta en el manual de operaciones para que el personal de seguridad no tenga que improvisar durante un incidente.
¿Cómo se concede a los técnicos acceso a un rack concreto?
Un acceso con ticket emite una credencial limitada al armario indicado y a la ventana de trabajo, de modo que un ingeniero de colocación no pueda abrir los racks de clientes adyacentes, ni siquiera dentro de una jaula compartida; cuando el contrato lo exige, se añaden reglas de acompañamiento. Al cerrar el ticket, la credencial caduca automáticamente y el registro del armario muestra la ventana de trabajo. Esto contrasta con las llaves maestras que abren filas completas de forma silenciosa. El flujo de trabajo está integrado con el sistema de tickets indicado dentro de un alcance acordado por escrito, incluido lo que ocurre en caso de reparaciones de emergencia fuera de las aprobaciones habituales.
¿Se pueden añadir cerraduras electrónicas de rack a los armarios existentes?
muchas series estándar de racks aceptan tiradores electrónicos o cerraduras de armario sin necesidad de sustituirlos, pero primero se inventarían el fabricante del rack, el tipo de puerta y el tirador existente, ya que los kits de retrofit son específicos de cada serie. Una instalación piloto en cada tipo de armario valida el ajuste y la vía de mantenimiento antes del despliegue en toda la sala, y la instalación se realiza dentro de ventanas de cambio con un registro para cada rack intervenido. Los inventarios mixtos suelen terminar con dos o tres kits aprobados en lugar de un único producto para toda la sala.
¿Cómo se delimitan el BOM y el MOQ de un centro de datos?
El BOM separa los controles del perímetro y de las jaulas, las cerraduras de rack por serie de armario, el alcance de integración, las medidas de resiliencia y las piezas de repuesto por etapas. El MOQ y el plazo de entrega se confirman por escrito en cada cotización después de la revisión de requisitos. Los programas impulsados por el cumplimiento suelen comenzar con una jaula piloto y una prueba de aceptación definida antes del compromiso de volumen. Envíe el inventario de racks, el cronograma de puertas, las plataformas indicadas y las normas documentadas aplicables, y la cotización asignará el hardware a cada capa de seguridad en lugar de contar cerraduras sin diferenciación.
Especifique un acceso a racks que sus auditores puedan verificar realmente
Envíe el inventario de racks, el cronograma de puertas, las plataformas indicadas y las normas aplicables: recibirá un BOM mapeado por capas, con alcance piloto y condiciones escritas de MOQ y plazo de entrega.
Hable con nosotros sobre su proyecto (RFQ)Configuraciones del proyectoÚltima actualización: 31 de octubre de 2026 · Revisado por el equipo editorial de Smart Lock Factory