
Applikationer
Smarta lås för datacenter: varje rackdörr har en mening och dokumenteras
Zonerade behörigheter från områdesgräns till bur till rack, manipulationssäkra spårvägar, offline-resiliens och införande i enlighet med dokumenterade anläggningsstandarder.
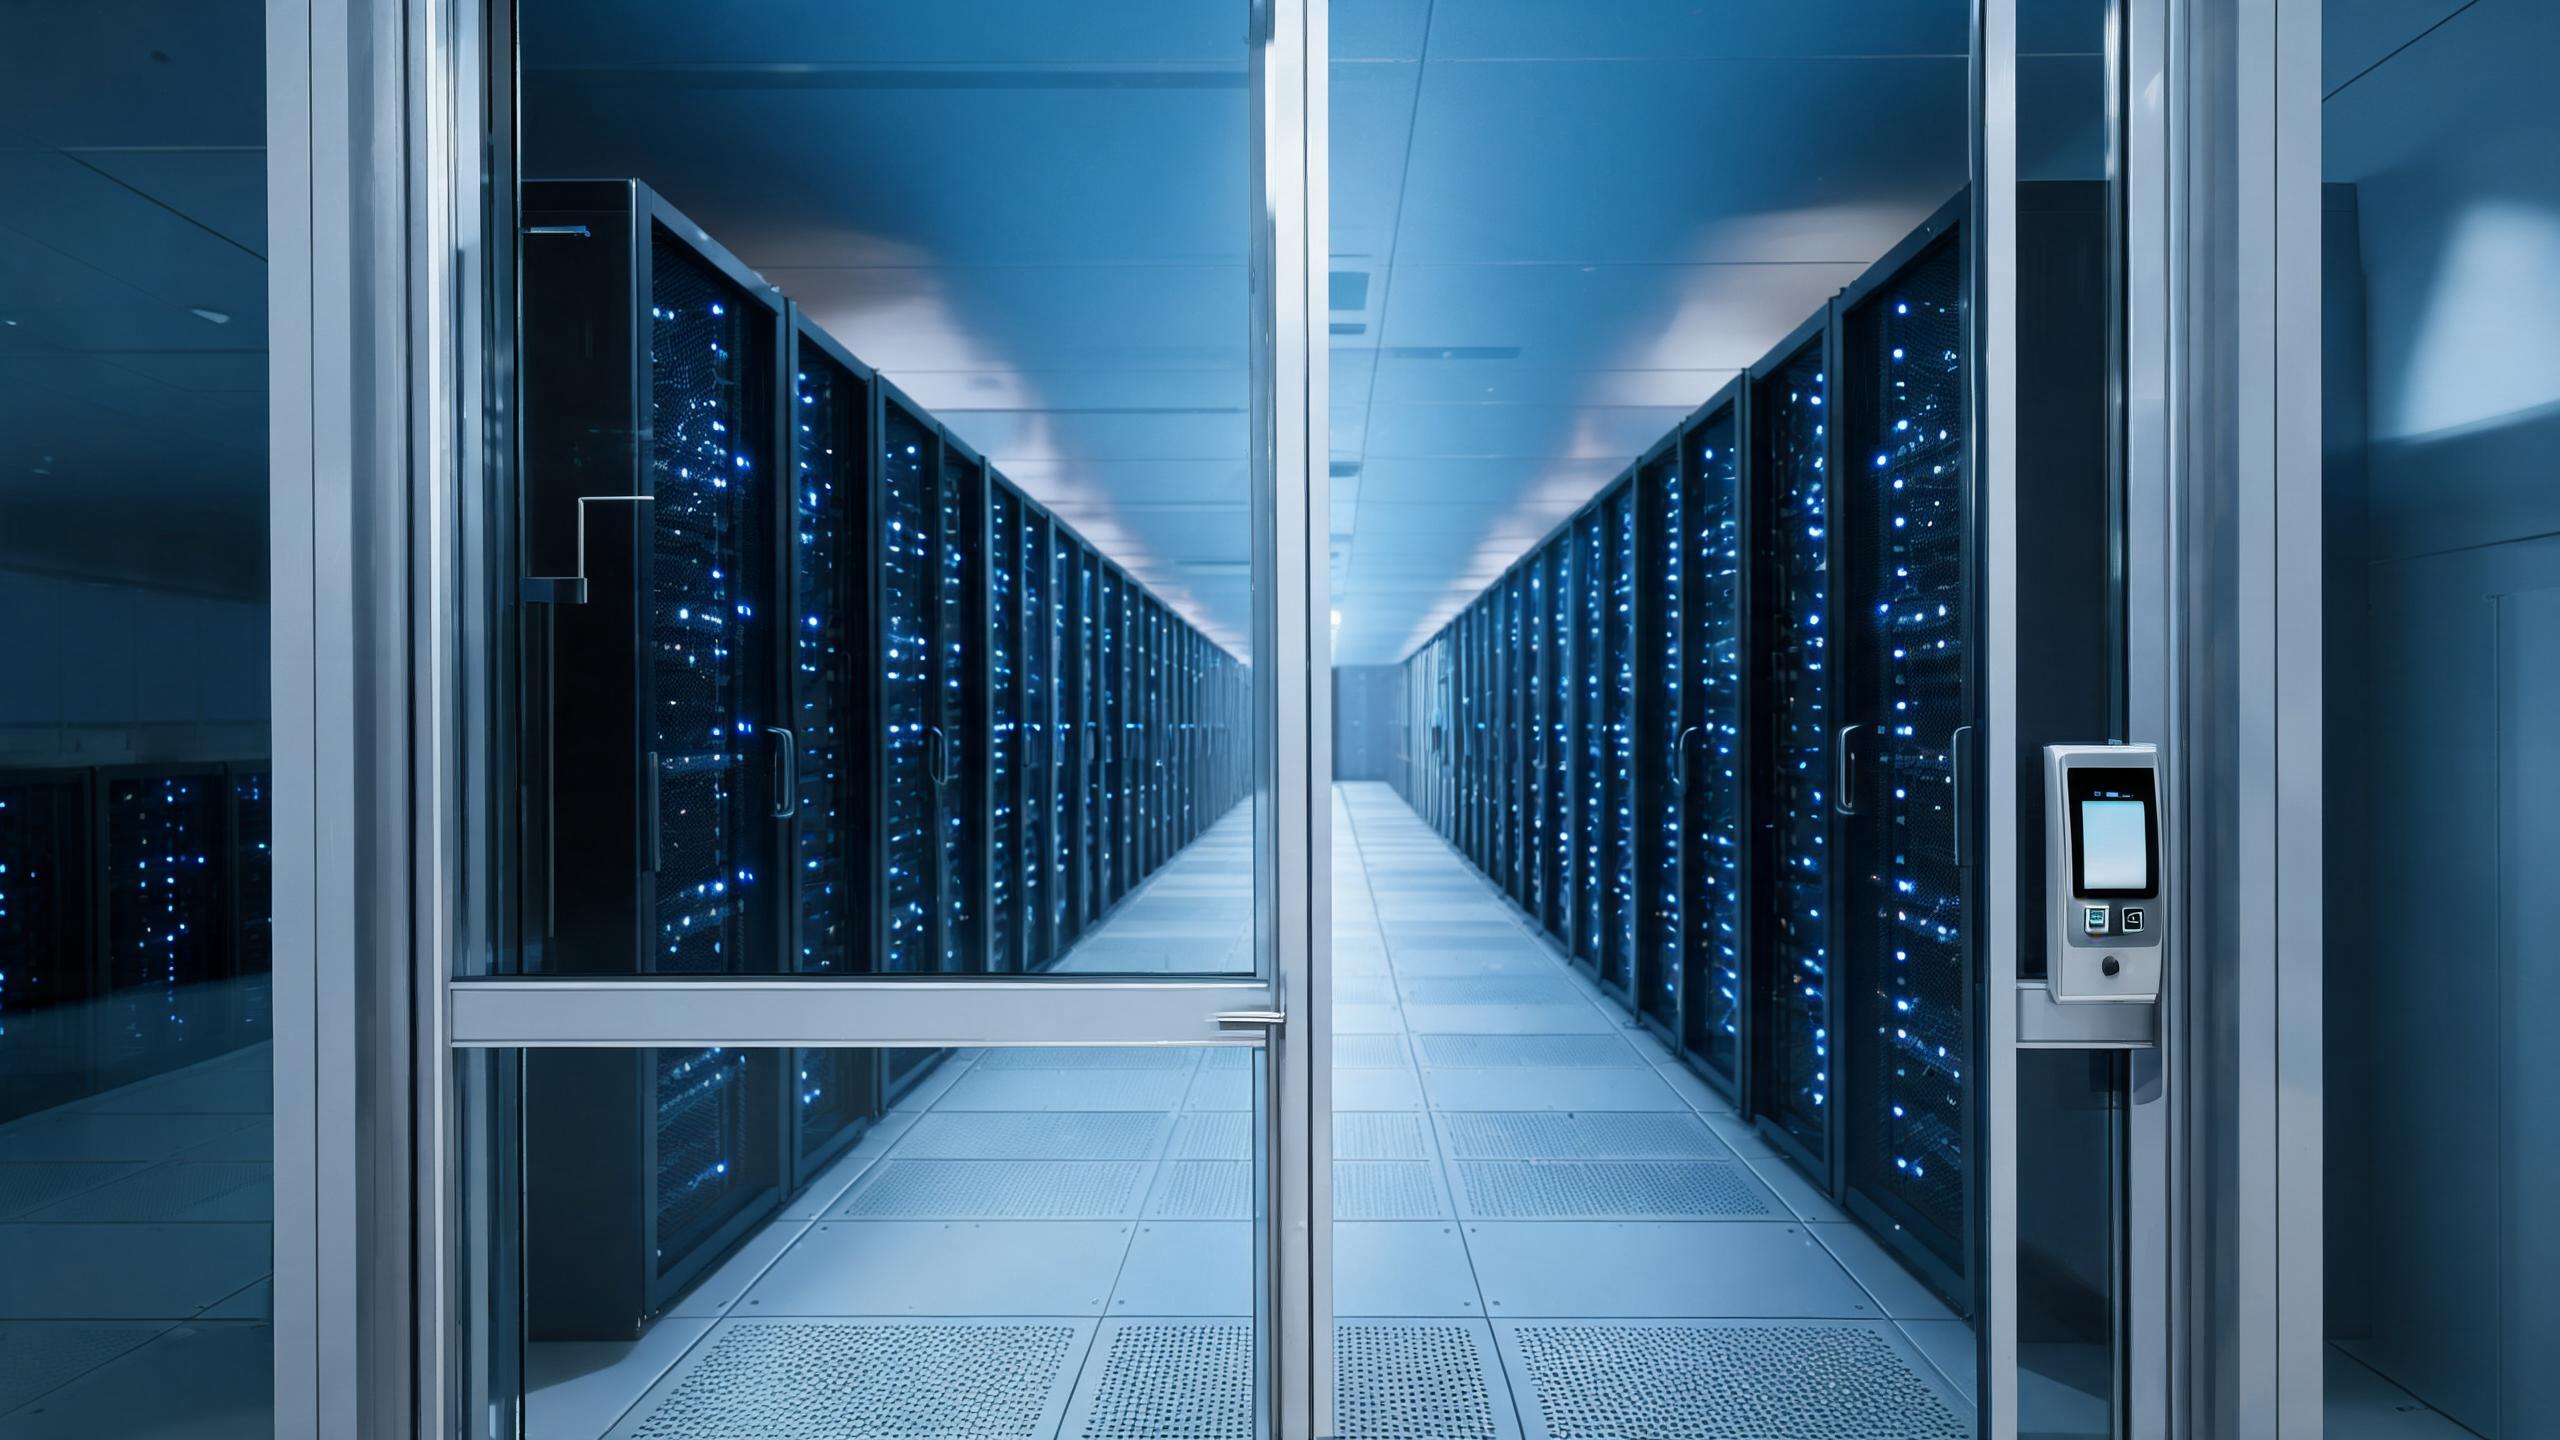
Datacentersäkerhet är koncentrisk: områdesgräns, entré, serverhall, bur och rack, och åtkomstprogrammet måste kunna belägga vem som passerade varje lager. Smarta mekaniska och elektroniska lås vid dörrar och rack bidrar till identitet, schemaläggning och en spårväg som klarar revisioner av kunder, försäkringsbolag och regelefterlevnadskontrollanter — vilket är anledningen till att datacenterinköpare bryr sig mer om bevis, dokumentation och testat beteende än om en funktionslista på ett lås. Hårdvaran specificeras för offline-resiliens, långa serviceintervall och underhållsrutiner som inte äventyrar intilliggande rack, och integrationen med den namngivna åtkomstplattformen och ärendesystemet avgränsas skriftligt. Inget i en datacenterspecifikation får antas utifrån marknadsföringsspråk. Sidan standarder förklarar hur dokumenterade krav styr hårdvaruvalet, översikten certifieringar täcker vilka bevis som bör begäras, och sidan telekom täcker obemannade avlägsna skyddsrum.
Datacenteråtkomst i korthet
| Säkerhetslager | Områdesgräns, entré, serverhall, bur och rack har var sitt distinkta behörighetskort, aldrig ett universellt passerkort |
| Revisionsbevis | Dörr- och rackhändelser stöder revisioner av kunder, försäkringsbolag och regelefterlevnad, med poster som sparas enligt anläggningens policy |
| Resiliens | Dörr- och racklås förblir användbara vid nätverksavbrott med cachade behörigheter och mekaniska rutiner |
| Ändringsstyrning | Installation och batteriservice sker enligt planerade underhållsfönster och inte genom oplanerade teknikerbesök |
| Hårdvarans belastning | Plattformar med lång livslängd och lågt underhållsbehov väljs för klimatiserade men krävande serverhallsmiljöer |
| Integration | Åtkomst-, ärende- och övervakningssystem avgränsas skriftligt mot de namngivna plattformarna och versionerna |
| BOM:s utformning | Bur- och racklås enligt inventariet, dörrkontroller, behörighetshårdvara, revisionsverktyg och reservdelar i beredskap |
Svarenhet
Elektroniska lås på racknivå eller endast kontroll av burar och dörrar?
Hotell- och flertaletärendhallar låser i allt större grad själva racken; egna företagsrum med en enda ägare kan stanna vid burnivå. Det beror på modellen för flera hyresgäster.
| Dimension | Endast bur- och halldörrar | Elektroniska lås i rackraderna |
|---|---|---|
| Granularitet | Kontroll vid burens gräns | Kontroll och dokumentation för varje skåp |
| Separation av hyresgäster | Förtroende inom den delade buren | Enskilda kunders skåp isolerade inom en bur |
| Servicearbetsflöde | EsCort krävs för arbete i rack | Ärendestyrda behörigheter öppnar endast det tilldelade racket |
| Revisionsdjup | Händelser i hall och bur | Händelsehistorik per skåp för kundrapporter |
| Antal hårdvaror | Relativt få lås på dörrnivå | Stort antal rackspecifika lås och nycklar |
| Typisk tillämpning | Enterprise-datahallar med en enda ägare | Colocation, retailcolocation, hanterade tjänster |
Dörrtyper och matchning av låsmekanism
Rackens formfaktorer och brandklasserade halldörrar definierar separata hårdvaruspår; inventeringen görs skåp för skåp.
| Öppning | Typisk dörr | Låsmetod |
|---|---|---|
| Entré till serverhall | Brandklassad säkerhetsdörr, mantlås eller förregling | Kort och eventuellt multifaktorläsare med mantlåslogik som samordnas med systemet |
| Burdörr | Trådnätssäkerhetsbur med ramlås | Läsare och övervakad elektrisk utlösare integrerad med burens larm |
| Serverskåp | Standardrack på 19 tum med gångjärnsdörr | Rackspecifikt elektroniskt handtag eller skåplås kopplat till ärendestyrd åtkomst |
| CRAC / elrum | Metall service dörr | Behörighet endast för anläggningspersonal med registrerade inträden och förbikoppling |
| Lastning och mottagning | Industrilucka eller säkerhetsdörr | Utflykt och åtkomst under leveransfönster, separat från hallens behörigheter |
| Nödbrytning / utgång | Brandklassad utgångshardware | Lifesäkerhetsenheter påverkas inte av åtkomstsystemet enligt brandplanen |
Exempel på BOM:s utformning för en colocationhall
Detta exempel illustrerar en typisk konfiguration, inte ett specifikt kundprojekt. Skåpantalet och modellen för flera hyresgäster styr listan.
| Komponent | Typisk logik | Anmärkningar |
|---|---|---|
| Hall- och burkontroller | Läsare, kontroller och utlösare vid områdesgränser | Specificeras skriftligt med mantlås- och larmbeteende |
| Racklås | Ett elektroniskt lås per säkrat skåp | Handtagstyp matchad mot den faktiska rackserien |
| Omfattning för behörighetssystem | Integrationsarbete för passerkort, faktorer och policyer | Namngiven plattform, version och ärendeflöde bekräftas skriftligt |
| Resiliensåtgärder | Kontroller som fungerar offline och dokumenterad mekanisk väg | Testas vid simulerat avbrott före godkännande |
| Reservdelar i beredskap | Racklås, kontroller och läsare finns på plats | Bytesrutiner dokumenterade för underhållsfönster |
Så införs ett datacenterprogram
- Krav och inventeringDokumenterade standarder, rackserier, dörrscheman och plattformsnamn samlas in innan någon hårdvara namnges.
- Granskning av bevisTekniskt bevis och testbeteende per SKU granskas mot anläggningens kontrolluppsättning och kundernas revisionsbehov.
- PilotburEn bur kör verklig ärendestyrd rackåtkomst, avbrott simulering och revisionsexport innan hela hallen införs.
- Stegvis införandeBurar driftsätts utan att live-rack störs, med underhållsfönster och ansvarskedja för gamla nycklar.
- Överlämning för säkerställandeRutiner, revisionsmanualer, reservdelarnas platser och åtgärdsvägar lämnas över till säkerhets- och driftteamen.
Relaterade applikationer
Relaterade sidor för kritiska anläggningar
Smarta lås för datacenter: vanliga frågor
Vilka åtkomstbevis väntar en datacenterrevision sig?
Revisorer och colocation-kunder söker en överbevislig kedja: en definierad zonmodell, behörigheter som utfärdats enligt principen om minsta möjliga rättigheter, en orsak eller ett ärende kopplat till känsliga passager, bevarade händelseregistrer och bevis på att åtkomst faktiskt återkallas när personal eller kontrakt ändras. Låsenas hårdvara bidrar med dörr- och rackhändelser, men bevisen fungerar endast när policy, plattform och hårdvara är i linje. Därför avgränsas det namngivna åtkomstsystemet och lagringspolicyn skriftligen innan hårdvara beställs. Generella påståenden om ”banknivå” betraktas inte som bevis.
Fungerar racklås när nätverket är nere?
Kritiska anläggningar kräver offline-resiliens som designförutsättning: styrenheter och racklås följer cachade behörighetsbeslut även under driftstopp, mekaniska nödrutiner förblir tillgängliga och händelser buffras lokalt och synkroniseras när anslutningen återkommer. Pilotcagen omfattar ett verkligt test av nätverksförlust, inte bara ett papperantagande. Batteri- och underhållsscheman undviker att rack försätts i ett okänt tillstånd, och allt beteende i försämrat läge dokumenteras i driftmanualen så att säkerhetspersonal inte behöver improvisera under en incident.
Hur får tekniker åtkomst till ett specifikt rack?
Ärendestyrd åtkomst utfärdar behörigheter som är avgränsade till det namngivna skåpet och arbetsfönstret, så att en colocation-tekniker inte kan öppna intilliggande kundrack ens i ett delat rackrum. Eskortregler tillkommer där avtalet kräver det. När ärendet stängs upphör behörigheten automatiskt, och skåpregistret visar arbetsfönstret. Detta skiljer sig från huvudnycklar som tyst öppnar hela rader. Arbetsflödet är integrerat med det namngivna ärendesystemet inom en skriftligt överenskommen omfattning, inklusive vad som gäller vid akut felåtgärdande utan normala godkännanden.
Kan elektroniska racklås läggas till befintliga skåp?
Många vanliga rackserier accepterar elektroniska handtag eller skåplås utan att skåpet byts ut. Racktillverkaren, dörrtypen och det befintliga handtaget inventeras dock först eftersom ombyggnadssatser är seriespecifika. En pilotinstallation i varje skåptyp validerar passform och underhållsväg inför driftsättningen i hela hallen. Installationen sker inom ändringsfönster med en dokumentation för varje rack som berörs. Blandade inventarier slutar ofta med två eller tre godkända kit i stället för en enda produkt i hallen.
Hur avgränsas ett datacentrums BOM och MOQ?
BOM skiljer mellan perimeter- och cagekontroller, racklås uppdelat efter skåpserie, integrationsomfattning, resiliensåtgärder och reservdelar i etapper. MOQ och ledtid bekräftas skriftligen i varje offert efter kravgranskningen. Regelbundna program för efterlevnad börjar vanligtvis med ett pilotcage och ett definierat acceptanstest innan volymåtagandet görs. Skicka rackinventeringen, dörrschemat, de namngivna plattformarna och de tillämpliga dokumenterade standarderna, så mappar offerten hårdvara till varje säkerhetslager i stället för att räkna odifferentierade lås.
Ange rackåtkomst som era revisorer faktiskt kan verifiera
Skicka rackinventeringen, dörrschemat, de namngivna plattformarna och tillämpliga standarder – få en lagerkarterad BOM med pilotomfattning samt skriftliga villkor för MOQ och ledtid.
Diskutera ert projekt (RFQ)ProjektkonfigurationerSenast uppdaterad: 31 oktober 2026 · Granskad av redaktionsteamet på Smart Lock Factory