
Anwendungen
Intelligente Türschlösser für Rechenzentren: Jede Racktür mit einem Grund und einem Nachweis
Zonierte Zugangsdaten vom Perimeter über den gesperrten Bereich bis zum Rack, manipulationssichere Prüfprotokolle, Offline-Resilienz und eine Einführung im Einklang mit dokumentierten Anlagenstandards.
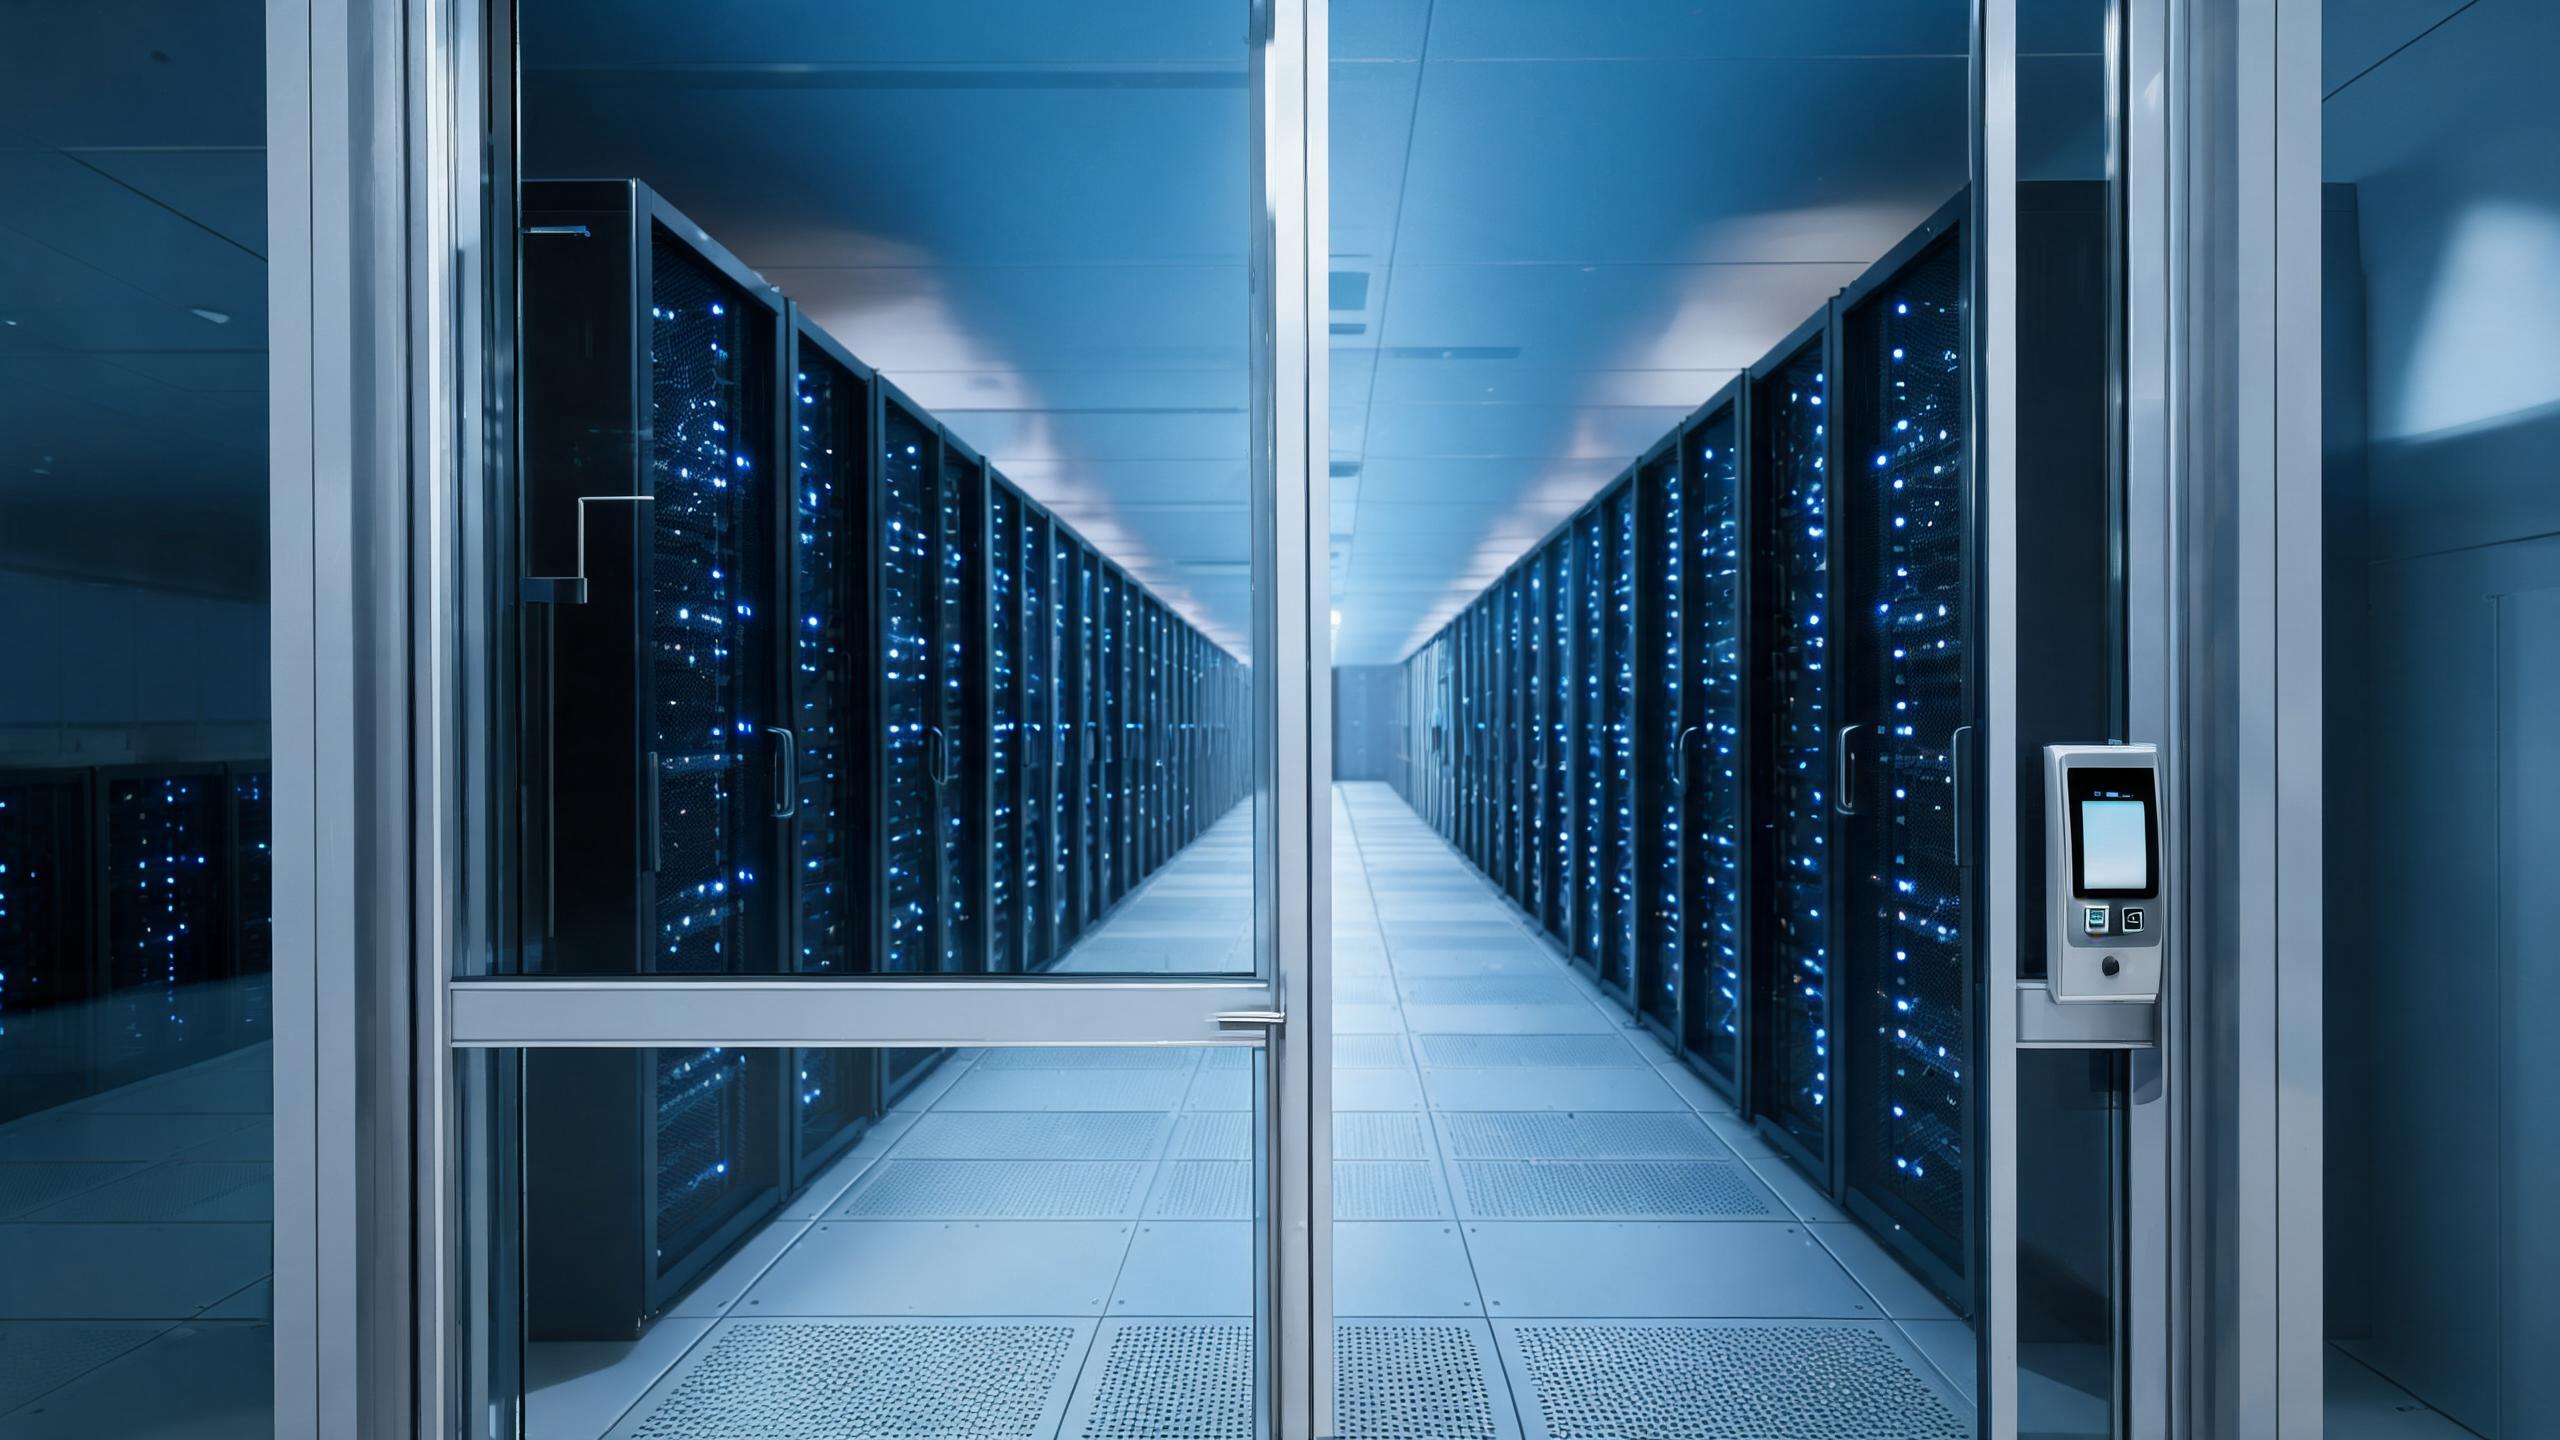
Die Sicherheit eines Rechenzentrums ist konzentrisch aufgebaut: Perimeter, Gebäudelobby, Datenhalle, gesperrter Bereich und Rack. Das Zutrittsprogramm muss nachweisen, wer welche Schicht durchquert hat. Intelligente mechanische und elektronische Verriegelungen an Türen und Racks tragen zu Identifizierung, Zeitplanung und einem Prüfprotokoll bei, das Audits durch Kunden, Versicherer und Compliance-Prüfer übersteht — weshalb Käufer von Rechenzentren mehr Wert auf Nachweise, Dokumentation und geprüftes Verhalten legen als auf eine Merkmalsliste an einem Schloss. Die Hardware wird für Offline-Resilienz, lange Wartungsintervalle und Wartungsverfahren ausgelegt, die benachbarte Racks nicht beeinträchtigen; die Integration mit der benannten Zutrittsplattform und dem Ticketing-System wird schriftlich festgelegt. Aus Marketingformulierungen lässt sich nichts ableiten. Die Standardsseite erläutert, wie dokumentierte Anforderungen die Hardwareauswahl steuern, die Übersicht der Zertifizierungen behandelt die anzufordernden Nachweise, und die Telekomseite behandelt unbeaufsichtigte, entfernte Schutzräume.
Zutritt zu Rechenzentren auf einen Blick
| Sicherheitsebenen | Perimeter, Lobby, Datenhalle, gesperrter Bereich und Rack tragen jeweils eigene Zugangsdaten, niemals ein universeller Ausweis |
| Auditnachweise | Tür- und Rackereignisse unterstützen Audits durch Kunden, Versicherer und Compliance-Behörden; Aufbewahrung der Aufzeichnungen richtet sich nach der jeweiligen Anlagenrichtlinie |
| Resilienz | Tür- und Rackschösser bleiben bei Netzausfällen anhand zwischengespeicherter Zugangsdaten und mechanischer Verfahren bedienbar |
| Änderungssteuerung | Installation und Batterieservice erfolgen in ticketbasierten Wartungsfenstern statt durch spontane Technikereinsätze |
| Hardwareeinsatz | Langlebige, wartungsarme Plattformen für konditionierte, aber anspruchsvolle Datenhallen |
| Integration | Zutritts-, Ticketing- und Überwachungssysteme werden schriftlich auf die benannten Plattformen und Versionen abgestimmt |
| BOM-Struktur | Schlösser für gesperrte Bereiche und Racks gemäß Bestand, Türsteuerungen, Hardware für Zugangsdaten, Auditwerkzeuge und gestufte Ersatzteile |
Antwortkomponente
Elektronische Schlösser auf Rackebene oder nur Kontrolle von gesperrtem Bereich und Türen?
Colocation- und Mehr Mandanten-Hallen sperren zunehmend das Rack selbst; einzelne Enterprise-Räume enden möglicherweise beim gesperrten Bereich. Das Mandantenmodell entscheidet.
| Dimension | Nur gesperrter Bereich und Hallentüren | Elektronische Schlösser an der Rackreihe |
|---|---|---|
| Granularität | Kontrolle an der Grenze des gesperrten Bereichs | Kontrolle und Dokumentation an jedem Schrank |
| Mandantentrennung | Vertrauen innerhalb des gemeinsamen gesperrten Bereichs | Einzelne Kundenschranke innerhalb eines gesperrten Bereichs isoliert |
| Serviceablauf | Begleitung bei Arbeiten am Rack erforderlich | Ticketbezogene Zugangsdaten öffnen nur das zugewiesene Rack |
| Audittiefe | Ereignisse in Halle und gesperrtem Bereich | Ereignisverlauf je Schrank für Kundenberichte |
| Anzahl der Hardwarekomponenten | Überschaubare Anzahl auf Türebene | Hohe Anzahl rackspezifischer Schlösser und Schlüssel |
| Typische Eignung | Enterprise-Datenhallen mit einem Eigentümer | Colocation, Retail-Colocation, Managed Services |
Türtypen und Zuordnung der Schlossfälle
Rack-Bauformen und brandschutzk rated Hallentüren definieren getrennte Hardwarepfade; Prüfungen erfolgen Schrank für Schrank.
| Öffnung | Typische Tür | Schlosskonzept |
|---|---|---|
| Eingang zur Datenhalle | Brandschutz-Sicherheitstür, Schleuse oder Verriegelung | Karten- und optional Multifaktor-Leser mit systemkoordinierter Schleusenlogik |
| Tür zum gesperrten Bereich | Metallgitter-Sicherheitsbereich mit Rahmenschloss | Leser und überwachter elektrischer Entriegelung, integriert in die Alarmanlage des gesperrten Bereichs |
| Serverschrank | Standard-19-Zoll-Rack mit Schwenktür | Rackspezifischer elektronischer Griff oder Schrankschloss mit ticketbasiertem Zutritt |
| CRAC-/Elektroraum | Metallene Servicetür | Nur für Facility-Personal zugängliche Zugangsdaten mit Eintrittsprotokoll und Übersteuerung |
| Verladung und Warenannahme | Industrietür oder Sicherheitstür als Rolltor | Begleitung und Zutritt im Lieferfenster, getrennt von den Zugangsdaten für die Halle |
| Panik-/Fluchtweg | Brandschutztechnik für Ausgänge | Lebensschutzgeräte bleiben gemäß Brandschutzplan von der Zutrittssteuerung unberührt |
Beispiel einer BOM-Struktur für eine Colocation-Halle
Dieses Beispiel veranschaulicht eine typische Konfiguration, kein bestimmtes Kundenprojekt. Die Liste wird durch die Anzahl der Schränke und das Mandantenmodell bestimmt.
| Komponente | Typische Logik | Hinweise |
|---|---|---|
| Steuerungen für Halle und gesperrten Bereich | Leser, Steuerungen und Entriegelungen an den Perimetern | Schriftlich mit Schleusen- und Alarmverhalten spezifiziert |
| Rackschlösser | Ein elektronisches Schloss pro gesichertem Schrank | Grifftyp an die konkrete Rackserie angepasst |
| Umfang des Zugangsdaten-Systems | Integrationsarbeit für Ausweise, Faktoren und Richtlinien | Benannte Plattform, Version und Ticketablauf schriftlich bestätigt |
| Resilienzmaßnahmen | Offlinefähige Steuerungen und dokumentierter mechanischer Zugangsweg | Vor der Abnahme in einer simulierten Störung geprüft |
| Gestufte Ersatzteile | Rackschlösser, Steuerungen und Leser werden vor Ort bereitgehalten | Austauschverfahren für Wartungsfenster dokumentiert |
Verwandte Anwendungen
Verwandte Seiten zu kritischen Anlagen
Intelligente Türschlösser für Rechenzentren: häufige Fragen
Welche Zutrittsnachweise erwartet ein Audit eines Rechenzentrums?
Auditoren und Colocation-Kunden verlangen eine belastbare Kette: ein definiertes Zonenmodell, nach dem Prinzip der geringsten Rechte ausgestellte Zugangsdaten, ein Grund oder Ticket für sensible Zutritte, aufbewahrte Ereignisprotokolle sowie den Nachweis, dass Zutritte bei Personal- oder Vertragsänderungen tatsächlich entzogen werden. Die Schloss-Hardware liefert Tür- und Rackereignisse, die Nachweise funktionieren jedoch nur, wenn Richtlinie, Plattform und Hardware übereinstimmen. Deshalb werden das benannte Zutrittssystem und die Aufbewahrungsrichtlinie schriftlich festgelegt, bevor die Hardware bestellt wird. Allgemeine “Bankqualitäts”-Aussagen werden nicht als Nachweis behandelt.
Funktionieren Rackschlösser bei Netzwerkausfall?
Kritische Einrichtungen verlangen Offline-Resilienz als Designprinzip: Controller und Rackschlösser berücksichtigen während Ausfällen zwischengespeicherte Zugangsentscheidungen, mechanische Notfallverfahren bleiben verfügbar, und Ereignisse werden lokal zwischengespeichert und bei wiederhergestellter Verbindung abgeglichen. Der Pilotbereich umfasst einen tatsächlichen Test des Netzwerkausfalls statt einer rein theoretischen Annahme. Batterie- und Wartungspläne vermeiden Rackzustände mit unklarem Status, und jedes Verhalten im eingeschränkten Betrieb wird im Runbook dokumentiert, damit Sicherheitsmitarbeiter bei einem Vorfall nicht improvisieren müssen.
Wie erhalten Techniker Zugang zu einem bestimmten Rack?
Ticketbasiertes Zutrittsmanagement stellt Zugangsdaten aus, die auf das benannte Rack und das Arbeitszeitfenster begrenzt sind. Ein Colocation-Ingenieur kann daher selbst im gemeinsamen Bereich keine benachbarten Kundenracks öffnen; wo der Mietvertrag dies verlangt, kommen Begleitregeln hinzu. Wenn das Ticket geschlossen wird, verlieren die Zugangsdaten automatisch ihre Gültigkeit, und das Rackprotokoll weist das Arbeitszeitfenster aus. Dies unterscheidet sich von Generalschlüsseln, die unbemerkt ganze Reihen öffnen. Der Workflow ist innerhalb eines schriftlich vereinbarten Umfangs in das benannte Ticketsystem integriert, einschließlich des Umgangs mit Notfall-Reparaturen außerhalb der üblichen Genehmigungen.
Können elektronische Rackschlösser in bestehende Racks nachgerüstet werden?
Viele Standard-Rackserien akzeptieren elektronische Griffe oder Rackschlösser, ohne dass das Rack ausgetauscht werden muss. Zunächst werden jedoch Rackhersteller, Türdesign und vorhandener Griff erfasst, da Nachrüstkits serienspezifisch sind. Eine Pilotinstallation an jedem Racktyp validiert die Passung und den Wartungsweg vor dem hallenweiten Rollout. Die Installation erfolgt in Änderungsfenstern, wobei für jedes berührte Rack ein Protokoll erstellt wird. Bei gemischten Beständen kommen häufig zwei oder drei freigegebene Kits zum Einsatz, statt ein einziges Produkt für die gesamte Halle zu verwenden.
Wie werden BOM und MOQ für ein Rechenzentrum festgelegt?
Die BOM trennt perimeter- und cage-bezogene Zutrittskontrollen, Rackschlösser nach Racksserie, Integrationsumfang, Resilienzmaßnahmen und gestaffelte Ersatzteile. MOQ und Lieferzeit werden nach der Anforderungsprüfung je Angebot schriftlich bestätigt. Compliance-orientierte Programme beginnen in der Regel mit einem Pilotbereich und einem definierten Abnahmetest, bevor eine Verpflichtung zur Abnahmemenge eingegangen wird. Senden Sie das Rackinventar, die Türübersicht, die benannten Plattformen und die einschlägigen dokumentierten Standards; das Angebot bildet dann die Hardware auf jede Sicherheitsebene ab, statt nicht differenzierte Schlösser lediglich zu zählen.
Definieren Sie Rackzutritt, den Ihre Auditoren tatsächlich überprüfen können
Senden Sie das Rackinventar, die Türübersicht, die benannten Plattformen und die einschlägigen Standards — erhalten Sie ein BOM mit einer auf die Sicherheitsebenen abgestimmten Zuordnung, Pilotumfang sowie schriftlichen MOQ- und Lieferzeitbedingungen.
Besprechen Sie Ihr Projekt (RFQ)ProjektkonfigurationenZuletzt aktualisiert: 31. Oktober 2026 · Geprüft vom Redaktionsteam des Smart Lock Factory