
Aplikasi
Smart lock untuk pusat data: setiap pintu rak memiliki alasan dan catatan
Kredensial terzonal dari perimeter hingga kurungan dan rak, jejak audit yang tamper-evident, ketahanan offline, serta implementasi yang selaras dengan standar fasilitas terdokumentasi.
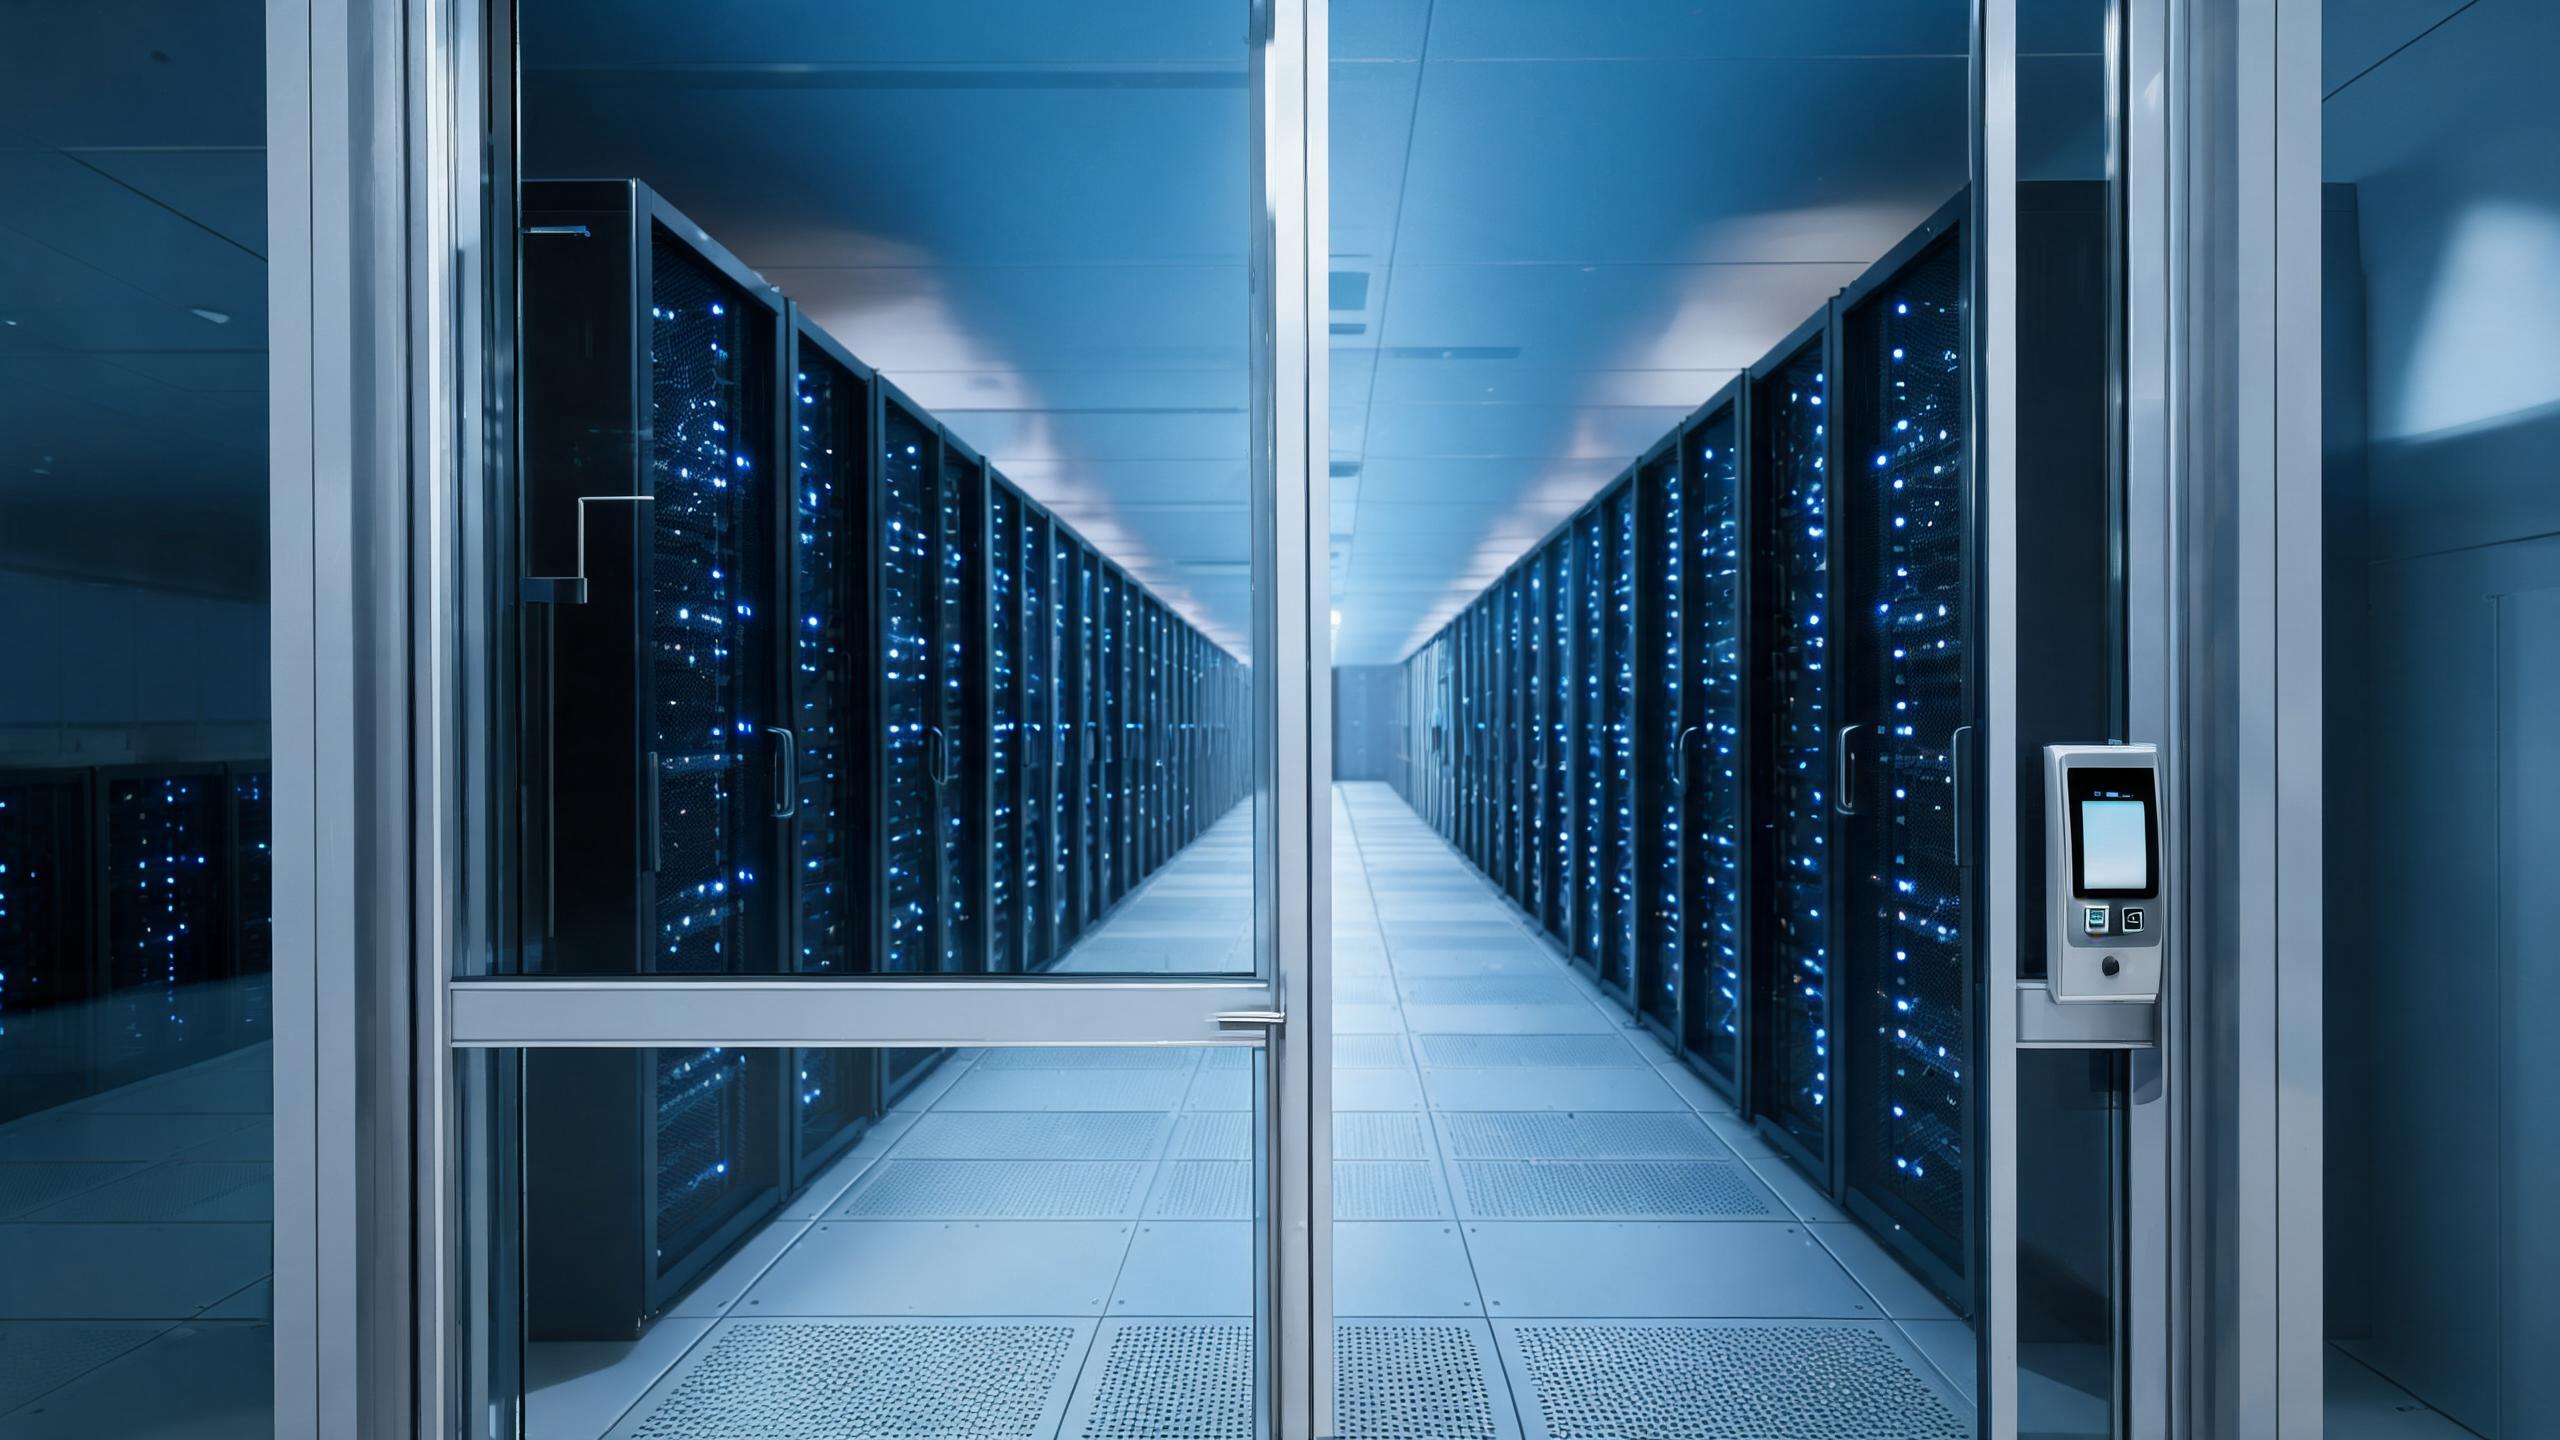
Keamanan pusat data bersifat konsentris: perimeter, lobi gedung, ruang data, kurungan, dan rak, sedangkan program akses harus membuktikan siapa yang melewati setiap lapisan. Penguncian mekanis dan elektronik pintar pada pintu dan rak berkontribusi terhadap identitas, penjadwalan, dan jejak audit yang tetap tersedia selama audit oleh pelanggan, asuransi, serta peninjau kepatuhan — itulah sebabnya pembeli pusat data lebihbosan pada bukti, dokumentasi, dan perilaku yang telah diuji daripada sekadar daftar fitur pada kunci. Hardware dirancang untuk ketahanan offline, interval servis yang panjang, dan prosedur pemeliharaan yang tidak mengganggu rak di sekitarnya, sedangkan integrasi dengan platform akses dan sistem tiket yang disebutkan dirinci secara tertulis. Tidak ada spesifikasi pusat data yang dapat disimpulkan hanya dari bahasa pemasaran. Halaman standar menjelaskan cara persyaratan terdokumentasi mengarahkan pemilihan hardware, ikhtisar sertifikasi membahas bukti yang perlu diminta, dan halaman telekomunikasi membahas shelter jarak jauh tanpa awak.
Sekilas akses pusat data
| Lapisan keamanan | Perimeter, lobi, ruang data, kurungan, dan rak masing-masing menggunakan kredensial yang berbeda, tidak pernah satu badge universal |
| Bukti audit | Peristiwa pada pintu dan rak mendukung audit pelanggan, asuransi, dan kepatuhan, dengan catatan yang disimpan sesuai kebijakan fasilitas |
| Ketahanan | Pintu dan kunci rak tetap dapat dioperasikan saat jaringan mengalami gangguan melalui kredensial tersimpan secara lokal dan prosedur mekanis |
| Kontrol perubahan | Pemasangan dan servis baterai dilakukan dalam jendela pemeliharaan yang dijadwalkan melalui tiket, bukan kunjungan teknisi mendadak |
| Beban kerja hardware | Platform berjangka servis panjang dan rendah perawatan dipilih untuk lingkungan ruang data dengan kondisi terkendali tetapi menuntut |
| Integrasi | Sistem akses, tiket, dan pemantauan dirinci terhadap platform serta versi yang disebutkan secara tertulis |
| Bentuk BOM | Kunci kurungan dan rak berdasarkan inventaris, pengendali pintu, hardware kredensial, perangkat audit, dan suku cadang bertahap |
Unit jawaban
Kunci elektronik tingkat rak atau hanya kendali kurungan dan pintu?
Ruang colocation dan multi-tenant kini semakin banyak mengunci rak secara langsung; ruang perusahaan dengan satu pemilik mungkin berhenti di tingkat kurungan. Model tenant yang menentukan.
| Dimensi | Hanya pintu kurungan dan ruang | Kunci elektronik di baris rak |
|---|---|---|
| Granularitas | Kendali pada batas kurungan | Kendali dan pencatatan pada setiap lemari |
| Pemisahan tenant | Kepercayaan di dalam kurungan bersama | Lemari pelanggan individual terisolasi di dalam kurungan |
| Alur servis | Pengawalan diperlukan untuk pekerjaan pada rak | Kredensial yang dibatasi tiket hanya membuka rak yang ditugaskan |
| Kedalaman audit | Peristiwa di ruang dan kurungan | Riwayat peristiwa per lemari untuk laporan pelanggan |
| Jumlah hardware | Jumlah relatif sedikit pada tingkat pintu | Jumlah besar kunci dan anak kunci khusus rak |
| Kesesuaian umum | Ruang data perusahaan dengan satu pemilik | Colocation, colocation ritel, layanan terkelola |
Jenis pintu dan kesesuaian bodi kunci
Faktor bentuk rak dan pintu ruang dengan rating防火 menentukan jalur hardware terpisah; survei dilakukan lemari demi lemari.
| Bukaan | Pintu umum | Pendekatan kunci |
|---|---|---|
| Entrance ruang data | Pintu keamanan dengan rating api, mantrap, atau interlock | Pembaca kartu dan, secara opsional, multifaktor dengan logika mantrap yang selaras dengan sistem |
| Pintu kurungan | Kurungan keamanan mesh dengan kunci bingkai | Pembaca dan pelepasan listrik terpantau yang terintegrasi dengan sistem alarm kurungan |
| Lemari server | Rak standar 19 inci dengan pintu eng hinges | Handle elektronik khusus rak atau kunci lemari yang terhubung dengan akses berbasis tiket |
| CRAC / ruang listrik | Pintu servis logam | Kredensial khusus fasilitas dengan catatan masuk dan fitur override |
| Pemuatan dan penerimaan | Pintu industri overhead atau pintu keamanan | Pengawalan dan akses jendela pengiriman yang berbeda dari kredensial ruang |
| Break-glass / evakuasi | Hardware exits dengan rating api | Perangkat keselamatan hidup tidak diubah oleh lapisan akses sesuai jadwal kebakaran |
Contoh bentuk BOM untuk ruang colocation
Contoh ini menggambarkan konfigurasi umum, bukan proyek pelanggan tertentu. Jumlah lemari dan model tenant menentukan daftar komponen.
| Komponen | Logika umum | Catatan |
|---|---|---|
| Kendali ruang dan kurungan | Pembaca, pengendali, dan pelepasan di setiap perimeter | Di spesifikasikan secara tertulis beserta perilaku mantrap dan alarm |
| Kunci rak | Satu kunci elektronik per lemari yang diamankan | Jenis handle disesuaikan dengan seri rak yang sebenarnya |
| Cakupan sistem kredensial | Pekerjaan integrasi badge, faktor, dan kebijakan | Platform, versi, dan alur tiket dikonfirmasi secara tertulis |
| Ket provisions ketahanan | Pengendali yang mendukung offline dan jalur mekanis terdokumentasi | Diuji dalam simulasi gangguan sebelum penerimaan |
| Suku cadang bertahap | Kunci rak, pengendali, dan pembaca disimpan di lokasi | Prosedur penggantian ditulis untuk jendela pemeliharaan |
Cara program pusat data diimplementasikan
- Persyaratan dan inventarisStandar terdokumentasi, seri rak, jadwal pintu, dan nama platform dikumpulkan sebelum ada hardware yang disebutkan.
- Tinjauan buktiBukti teknis per-SKU dan perilaku pengujian ditinjau terhadap rangkaian kontrol fasilitas serta kebutuhan audit pelanggan.
- Uji coba kurunganSatu kurungan menjalankan akses rak berbasis tiket nyata, simulasi gangguan, dan ekspor audit sebelum implementasi di seluruh ruang.
- Implementasi bertahapKurungan diaktifkan tanpa mengganggu rak yang sedang digunakan, dengan memanfaatkan jendela pemeliharaan dan rantai serah terima untuk kunci lama.
- Penyerahan assuranceProsedur, panduan audit, lokasi suku cadang, dan jalur respons diserahkan kepada tim keamanan serta fasilitas.
Aplikasi terkait
Halaman fasilitas kritis terkait
Smart lock untuk pusat data: pertanyaan umum
Bukti akses apa yang diharapkan dalam audit pusat data?
Auditor dan pelanggan colocation mencari rantai yang dapat dipertanggungjawabkan: model zona yang telah ditetapkan, kredensial yang diterbitkan berdasarkan prinsip hak akses minimum, alasan atau tiket yang terkait dengan akses sensitif, catatan peristiwa yang disimpan, serta bukti bahwa penghapusan akses benar-benar dilakukan ketika staf atau kontrak berubah. Perangkat kunci contributes pada pintu dan rak, tetapi bukti ini hanya berlaku ketika kebijakan, platform, dan perangkat selaras. Karena itu, sistem akses bernama dan kebijakan retensi ditetapkan secara tertulis sebelum perangkat dipesan. Klaim umum “berstandar perbankan” tidak diperlakukan sebagai bukti.
Apakah kunci rak berfungsi ketika jaringan/down?
Fasilitas kritis memerlukan ketahanan offline sebagai kondisi desain: controller dan kunci rak mematuhi keputusan kredensial yang telah di-cache selama gangguan, prosedur mekanis darurat tetap tersedia, serta peristiwa disimpan secara lokal dan direkonsiliasi ketika konektivitas kembali. K Cage pilot mencakup pengujian kehilangan jaringan secara nyata, bukan asumsi纸上. Jadwal baterai dan pemeliharaan mencegah rak berada dalam kondisi yang tidak diketahui, dan setiap perilaku mode terdegradasi didokumentasikan dalam runbook sehingga staf keamanan tidak perlu berimprovisasi saat insiden terjadi.
Bagaimana teknisi memperoleh akses ke satu rak tertentu?
Akses berbasis tiket menerbitkan kredensial yang dibatasi pada lemari dan periode kerja yang ditentukan, sehingga.colocation engineer tidak dapat membuka rak pelanggan di dekatnya, bahkan di dalam Cage bersama; aturan pendamping ditambahkan jika persewaan mewajibkannya. Ketika tiket ditutup, kredensial otomatis tidak berlaku, dan catatan lemari mencantumkan periode kerja. Hal ini berbeda dengan kunci master yang dapat membuka seluruh baris tanpa jejak. Alur kerja ini terintegrasi dengan sistem tiket bernama dalam lingkup yang disepakati secara tertulis, termasuk tindakan yang harus dilakukan untuk kerusakan darurat di luar persetujuan normal.
Bisakah kunci rak elektronik ditambahkan ke lemari yang sudah ada?
Banyak seri rak standar menerima handle atau kunci lemari elektronik tanpa harus mengganti lemari, tetapi produsen rak, gaya pintu, dan handle yang sudah ada harus diinventarisasi terlebih dahulu karena kit retrofit bersifat spesifik untuk setiap seri. Instalasi pilot pada setiap jenis lemari memvalidasi kecocokan dan jalur pemeliharaan sebelum penerapan di seluruh hall, sedangkan instalasi dilakukan dalam jendela perubahan dengan catatan untuk setiap rak yang disentuh. Inventaris campuran biasanya berakhir dengan dua atau tiga kit yang telah disetujui, bukan satu produk untuk seluruh hall.
Bagaimana BOM dan MOQ pusat data ditetapkan?
BOM memisahkan kontrol perimeter dan Cage, kunci rak berdasarkan seri lemari, lingkup integrasi, ketentuan ketahanan, serta suku cadang bertahap, dengan MOQ dan waktu多方面 produksi dikonfirmasi secara tertulis dalam setiap penawaran setelah tinjauan persyaratan. Program berbasis kepatuhan biasanya dimulai dengan satu Cage pilot dan uji penerimaan yang terdefinisi sebelum komitmen volume. Kirimkan inventaris rak, jadwal pintu, platform bernama, dan standar terdokumentasi yang berlaku, sehingga penawaran dapat memetakan perangkat keras ke setiap lapisan keamanan alih-alih sekadar menghitung kunci yang tidak terkategori.
Tentukan akses rak yang benar-benar dapat diverifikasi oleh auditor Anda
Kirimkan inventaris rak, jadwal pintu, platform bernama, dan standar yang berlaku — dapatkan BOM yang dipetakan per lapisan, lingkup pilot, serta ketentuan MOQ dan waktu多方面 produksi tertulis.
Diskusikan proyek Anda (RFQ)Konfigurasi proyekTerakhir diperbarui: 31 Oktober 2026 · Ditinjau oleh tim editorial Smart Lock Factory