
Aplikace
Chytré zámky pro datová centra: každé dveře racku mají důvod i záznam
Zónové přihlašovací údaje od obvodu objektu přes klec až po rack, n tampering evidentní auditní stopy, odolnost vůči výpadkům sítě a zavádění podle zdokumentovaných standardů zařízení.
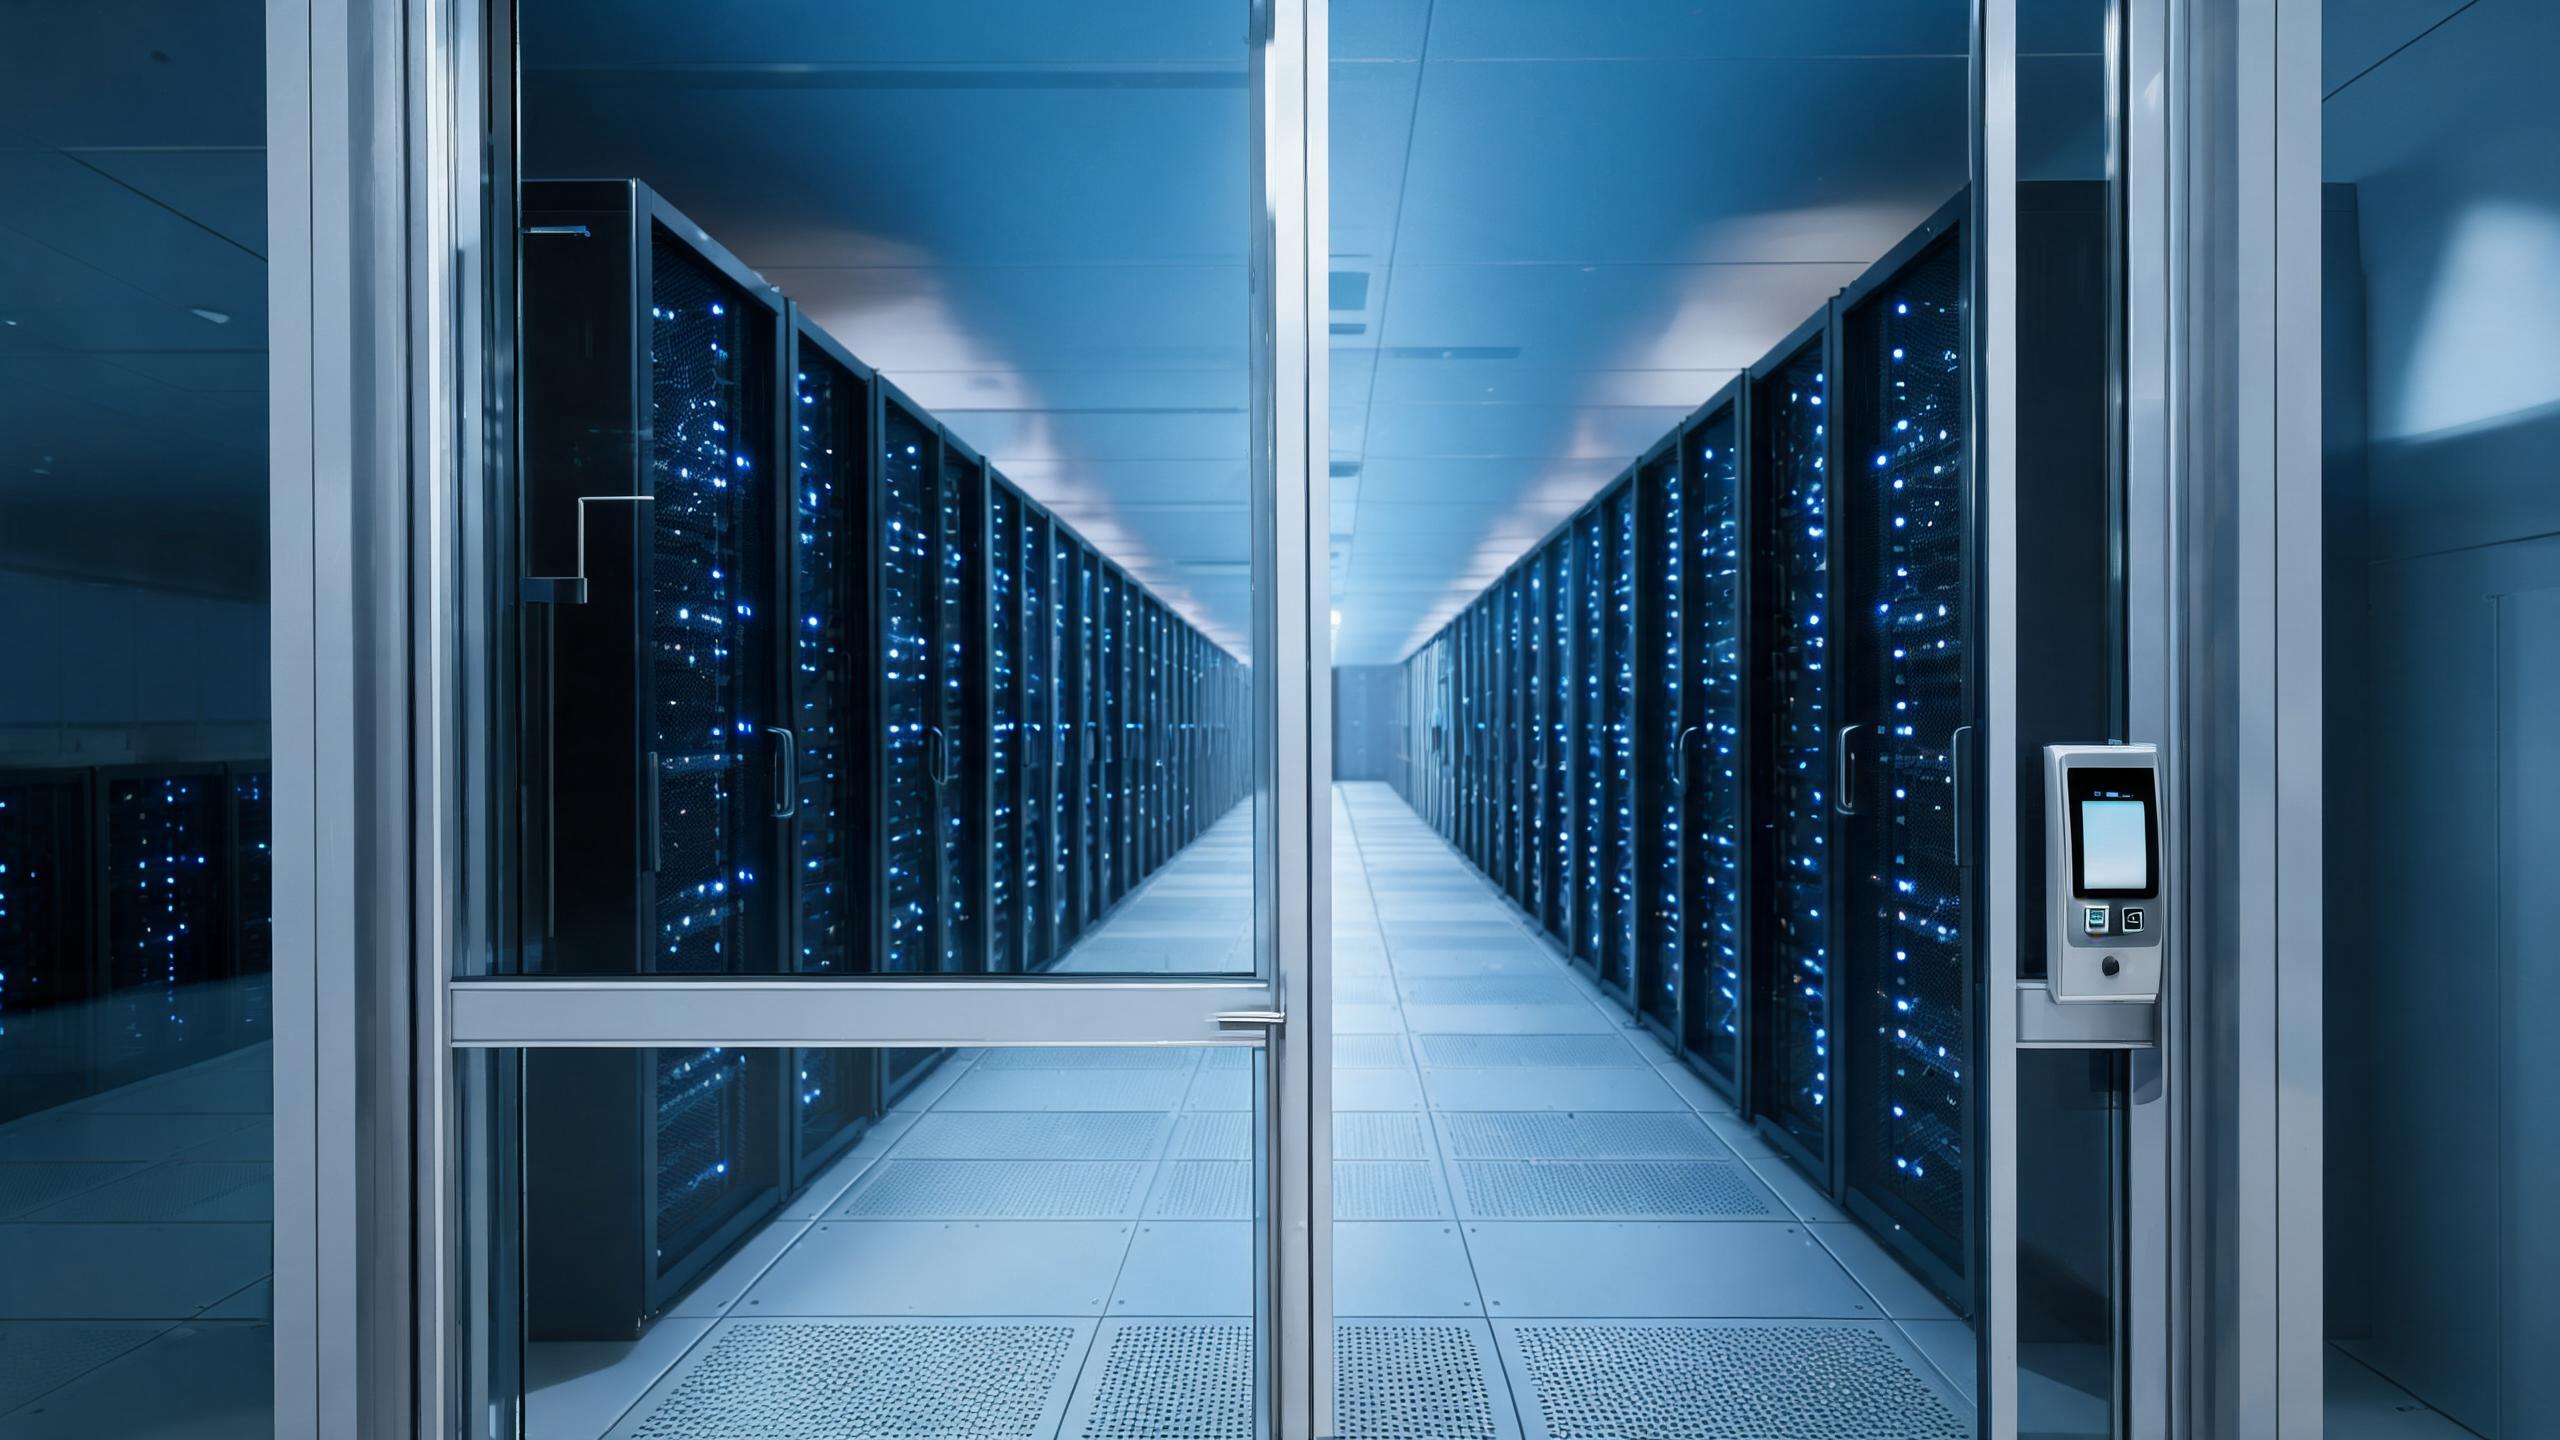
Bezpečnost datového centra je soustředná: obvod, lobby budovy, datová hala, klec a rack, zatímco přístupový program musí prokázat, kdo prošel každou jednotlivou vrstvou. Chytré mechanické a elektronické zamykání dveří a racků přispívá k identitě, časovému řízení a auditním stopám, které obstojí i při auditech zákazníků, pojišťoven a kontrolních orgánů pro compliance — proto je pro kupující datových center důležitější důkazy, dokumentace a ověřené chování než seznam funkcí zámku. Hardware je specifikován s ohledem na odolnost vůči výpadkům sítě, dlouhé servisní intervaly a údržbové postupy, které nenarušují sousední racky; integrace s uvedenou přístupovou platformou a systémem ticketů je rozsahově definována písemně. Ze specifikace datového centra nelze vyvozovat nic, co není uvedeno výslovně. Stránka standardů vysvětluje, jak zdokumentované požadavky řídí výběr hardwaru, přehled certifikací popisuje, jaké důkazy žádat, a stránka telekomunikací se věnuje bezobslužným vzdáleným zařízení.
Přístup do datového centra na první pohled
| Bezpečnostní vrstvy | Obvod, lobby, datová hala, klec a rack používají každý vlastní přihlašovací údaje, nikdy jedinou univerzální kartu |
| Auditní důkazy | Události na dveřích a rackech podporují audity zákazníků, pojišťoven a kontrolních orgánů; záznamy se uchovávají podle zásad konkrétního zařízení |
| Odolnost | Dveře a rackové zámky zůstávají použitelné při výpadku sítě díky uloženým přihlašovacím údajům a mechanickým postupům |
| Řízení změn | Instalace a výměna baterií probíhají v naplánovaných servisních oknech na základě ticketů, nikoli při ad hoc návštěvách techniků |
| Provozní zátěž hardwaru | Dlouhodobě servisní platformy s nízkou údržbou, vybrané pro klimatizované, ale náročné prostředí datových hal |
| Integrace | Rozsah integrace přístupových, ticketových a monitorovacích systémů je písemně porovnán s uvedenými platformami a verzemi |
| Struktura BOM | Zámky klecí a racků podle inventáře, dveřní kontroléry, hardware pro přihlašovací údaje, auditní nástroje a etapové náhradní díly |
Rozhodovací jednotka
Elektronické zámky na úrovni racků, nebo pouze řízení klecí a dveří?
Colocation a vícenájemné haly stále častěji zamykají přímo racky; podnikové místnosti s jediným vlastníkem mohou skončit u klece. Rozhoduje model nájemců.
| Rozměr | Pouze klece a dveře haly |
|---|
Elektronické zámky u řad racků
granularitaŘízení na hranici kleceŘízení a záznam u každého skříně Oddělení nájemcůDůvěra uvnitř společné kleceSamostatné skříně jednotlivých zákazníků izolované v rámci klece Servisní postupPráce na racku vyžaduje doprovodPřihlašovací údaje omezené podle ticketu otevírají pouze přidělený rack Hloubka audituUdálosti v hale a kleciHistorie událostí jednotlivých skříní pro zákaznické zprávy Počet hardwarových jednotekMalý počet jednotek na úrovni dveříVelký počet zámků a klíčů určených jednotlivým rackům Typická vhodnostPodnikové datové haly s jediným vlastníkemColocation, retail colocation, spravované službyTypy dveří a shoda se zámkovým mechanismem
Formáty racků a protipožární dveře hal určují samostatné hardwarové směry; průzkum probíhá skříň po skříni.
| Otvor | Typické dveře | Zámkové řešení |
|---|---|---|
| Vstup do datové haly | Protipožární bezpečnostní dveře, mantrap nebo blokování | Karta a volitelně čtečka vícefaktorového ověření s logikou mantrapu sladěnou se systémem |
| Dveře klece | Síťovaná bezpečnostní klec se zámkem rámu | Čtečka a monitorované elektrické uvolnění integrované s alarmem klece |
| Serverová skříň | Standardní 19palcový rack s dvířky na pant | Elektronická rukojeť určená racku nebo zámek skříně spojený s přístupem podle ticketu |
| Místnost CRAC / elektrická | Kovové servisní dveře | Přihlašovací údaje pouze pro obsluhu zařízení, se záznamem vstupů a možností obejití |
| Nakládka a příjem | Průmyslové garážové nebo bezpečnostní dveře | Doprovod a přístup v okně doručení odlišný od přihlašovacích údajů pro halu |
| Break-glass / únik | Protipožární únikový hardware | Zařízení pro ochranu životů ponechaná nedotčená přístupovou vrstvou podle požárního harmonogramu |
Příklad struktury BOM pro colocation halu
Tento příklad ilustruje typickou konfiguraci, nikoli konkrétní zákaznický projekt. Seznam určují počet skříní a model nájemců.
| Komponenta | Typická logika | Poznámky |
|---|---|---|
| Řízení haly a klecí | Čtečky, kontroléry a elektrická uvolnění na obvodech | Chování mantrapu a alarmu specifikováno písemně |
| Rackové zámky | Jeden elektronický zámek na každou zabezpečenou skříň | Typ rukojeti přizpůsoben skutečné sérii racků |
| Rozsah systému přihlašovacích údajů | Integrace karet, faktorů a zásad | Uvedená platforma, verze a tok ticketů potvrzeny písemně |
| Opatření pro odolnost | Kontroléry schopné offline provozu a zdokumentovaná mechanická cesta | Před převzetím otestováno při simulovaném výpadku |
| Etapové náhradní díly | Rackové zámky, kontroléry a čtečky skladované na místě | Postupy výměny sepsané pro servisní okna |
Jak se zavádí program přístupu v datovém centru
- Požadavky a inventářJeště před uvedením jakéhokoli hardwaru se shromáždí zdokumentované standardy, série racků, harmonogramy dveří a názvy platforem.
- Posouzení důkazůTechnické důkazy pro každý SKU a testovací chování se posoudí podle kontrolního souboru zařízení a auditních potřeb zákazníka.
- Pilotní klecJedna klec před celoplošným zaváděním testuje skutečný přístup k rackům podle ticketů, simulaci výpadku a export auditu.
- Etapové zaváděníKlece se uvádějí do provozu bez přerušení živých racků, s využitím servisních oken a řízení převodu starých klíčů.
- předání pro zabezpečeníPostupy, auditní podklady, umístění náhradních dílů a reakční cesty se předají týmům bezpečnosti a správy zařízení.
Související aplikace
Související stránky kritických zařízení
Chytré zámky pro datová centra: časté otázky
Jaké přístupové důkazy očekává audit datového centra?
Auditoři a zákazníci kolokačních center hledají obhajitelný řetězec: definovaný model zón, oprávnění vydaná podle zásady nejmenších oprávnění, důvod nebo žádost spojená se vstupem do citlivých prostor, uchovávané záznamy událostí a důkaz, že se při změně zaměstnanců nebo smluv přístup skutečně odebírá. Hardware zámků přispívá událostem dveří a stojanů, důkazy však fungují pouze tehdy, když jsou v souladu zásady, platforma i hardware. Proto se jmenovitý přístupový systém a zásady uchovávání vymezují písemně ještě před objednáním hardwaru. Obecná tvrzení o „bankovní bezpečnosti“ se nepovažují za důkaz.
Fungují zámky stojanů při výpadku sítě?
Kritická zařízení vyžadují odolnost vůči výpadkům sítě jako podmínku návrhu: kontrolery a zámky stojanů respektují uložená rozhodnutí o oprávnění i během výpadků, nouzové mechanické postupy zůstávají dostupné a události se místně ukládají do vyrovnávací paměti a po obnovení připojení se synchronizují. Pilotní klec zahrnuje skutečný test ztráty sítě, nikoli pouze předpoklad na papíře. Plány výměny baterií a údržby zabraňují tomu, aby se stojany dostaly do neurčitého stavu, a každé chování v omezeném režimu je zdokumentováno v příručce, takže bezpečnostní pracovníci během incidentu nemusí improvizovat.
Jak se technikům uděluje přístup k jednomu konkrétnímu stojanu?
Žádost o práci vydá oprávnění omezené na jmenovitou skříň a pracovní časové okno, takže kolokační inženýr nemůže otevřít sousední stojany zákazníků, ani když se nachází ve společné kleci; tam, kde to vyžaduje nájem, se navíc uplatňují pravidla doprovodu. Po uzavření žádosti oprávnění automaticky zaniká a záznam skříňě uvádí pracovní časové okno. To se liší od hlavních klíčů, které tiše otevírají celé řady. Pracovní postup je integrován do jmenovitého systému žádostí v rozsahu dohodnutém písemně, včetně postupu pro nouzové odstranění závady mimo běžná schválení.
Lze elektronické zámky stojanů přidat ke stávajícím skříním?
Mnoho standardních řad stojanů umožňuje přidat elektronické rukojeti nebo zámky skříní bez výměny skříně, nejprve se však zaznamená výrobce stojanu, typ dveří a stávající rukojeť, protože sady pro retrofit jsou specifické pro jednotlivé řady. Pilotní instalace u každého typu skříňě ověří přilfitost a způsob údržby před nasazením v celém podzubí a instalace probíhá v časových oknech pro změny, přičemž se eviduje každý dotčený stojan. Smíšené inventáře obvykle končí dvěma nebo třemi schválenými sadami namísto jednoho produktu pro celé podzubí.
Jak se stanoví rozsah BOM a MOQ pro datové centrum?
BOM odděluje ovládání perimetru a klecí, zámky stojanů podle řad skříní, rozsah integrace, opatření pro odolnost a etapové náhradní díly. MOQ a dodací lhůta se po posouzení požadavků potvrdí písemně v každé cenové nabídce. Programy řízené požadavky na soulád obvykle začínají jednou pilotní klecí a definovaným akceptačním testem, než se přijme závazek na objem. Pošlete inventář stojanů, plánek dveří, názvy platforem a příslušné zdokumentované normy a nabídka bude mapovat hardware na jednotlivé bezpečnostní vrstvy, nikoli pouze počítat nerozlišené zámky.
Navrhněte přístup ke stojanům, který vaši auditoři skutečně ověří
Pošlete inventář stojanů, plánek dveří, názvy platforem a příslušné normy — získáte BOM s mapováním vrstev, rozsahem pilotního projektu a písemnými podmínkami pro MOQ a dodací lhůtu.
Projednejte svůj projekt (RFQ)Konfigurace projektuNaposledy aktualizováno: 31. října 2026 · Zkontrolováno redakčním týmem Smart Lock Factory