
Aplikasi
Smart lock untuk bank dan lembaga keuangan
Akses cabang terzonasi dari lobi hingga koridor vault, kendali ganda dan prosedur pembukaan, siklus hidup kredensial yang dapat diaudit, serta pengadaan berbasis bukti.
Cabang bank memusatkan risiko pada sekumpulan kecil pintu: lobi publik setelah jam operasional, area uang tunai, ruang server dan telekomunikasi, koridor vault, kantor yang menyimpan catatan sensitif, serta area penerimaan barang di belakang gedung. Rekayasa akses di sini dibangun berdasarkan konsep pengendalian yang telah ada sebelum smart lock — kendali ganda, pengunci waktu, pemisahan tugas, serta rutinitas pembukaan dan penutupan — dengan kredensial elektronik yang menambahkan penjadwalan, pencabutan langsung, dan catatan audit yang lebih kuat. Pengadaan berbasis bukti: dokumentasi per-SKU, perilaku pengujian, dan verifikasi rantai pasok lebihnemang menjadi penting dibandingkan fitur, sedangkan pemasangan=swapai panel alarm, logika mantrap, serta persyaratan asuransi. Cabang dalam satu jaringanews standardize menggunakan satu spesifikasi yang disetujui agar tim fasilitas regional dapat mengulangiimplementation. Halaman pemerintah dan pasokan teregulasi membahas ekspektasi bukti serupa, halaman pusat data membahas pengendalian di tingkat rak, dan halaman standar membahas persyaratan terdokumentasi.
Akses bank sekilas
| Zona pintu | Lobi, koridor staf, area uang tunai dan vault, penyimpanan catatan, ruang server, serta penerimaan barang menggunakan kredensial terpisah |
| Kendali ganda | Pembukaan area sensitif dapat memerlukan dua kredensial yang berwenang atau satu kredensial ditambah tindakan pada panel alarm, tidak pernah satu orang tanpa pengawasan |
| Siklus hidup audit | Penerbitan, perubahan, dan pencabutan kredensial staf serta/vendor mengikuti proses terdokumentasi yang dapat diaudit |
| Prosedur waktu | Jadwal pembukaan, penutupan, dan hari libur menetapkan siapa yang dapat mengaktifkan, menonaktifkan, dan memasuki bangunan, dengan catatan disimpan sesuai kebijakan |
| Pengadaan berbasis bukti | Dokumentasi per-SKU, bukti pengujian, dan verifikasi pemasok diminta sebelum spesifikasi disetujui |
| Koordinasi alarm | Perangkat keras akses dikoordinasikan dengan sistem alarm dan pemantauan yang ditentukan, bukan dipasang secara terpisah di sampingnya |
| Bentuk BOM | Set kunci cabang yang disetujui, pembaca untuk pintu terkendali, cakupan integrasi, kit rollout cabang, serta suku cadang audit |
Unit jawaban
Hanya kredensial elektronik, atau elektronik ditambah kendali ganda mekanis?
Akses elektronik mengelola gedung; prosedur uang tunai dan vault yang teregulasi biasanya tetap mempertahankan disiplin mekanis serta pengunci waktu sebagai pelengkap.
| Aspek | Kredensial elektronik saja | Elektronik ditambah kendali ganda yang dipertahankan |
|---|---|---|
| Area uang tunai | Satu lencana dapat masuk tanpa(es) | Aturan dua orang atau kredensial ditambah panel ditegakkan |
| Koridor vault | Akses berdasarkan jadwal | Pengunci waktu dan prosedur pembukaan dipertahankan |
| Kekuatan audit | Mencatat siapa yang menggunakan lencana | Mencatat siapa dan berdasarkan otorisasi ganda apa |
| Kehilangan staf | Pencabutan cepat | Pencabutan cepat serta pembaruan proses pemegang kunci |
| Kesesuaian asuransi | Belum tentu memenuhi kebijakan | Dirancang berdasarkan persyaratanulay dan internal |
| Kesesuaian umum | Kantor dan zona administrasi | Uang tunai, vault, dan ruang berisiko tinggi |
Jenis pintu dan kecocokan body kunci
Pintu cabang terbagi menjadi kategori publik,-ber staffed, dan teregulasi; hanya kategori terakhir yang memerlukan perangkat keras serta prosedur khusus.
| Bukaan | Pintu umum | Pendekatan kunci |
|---|---|---|
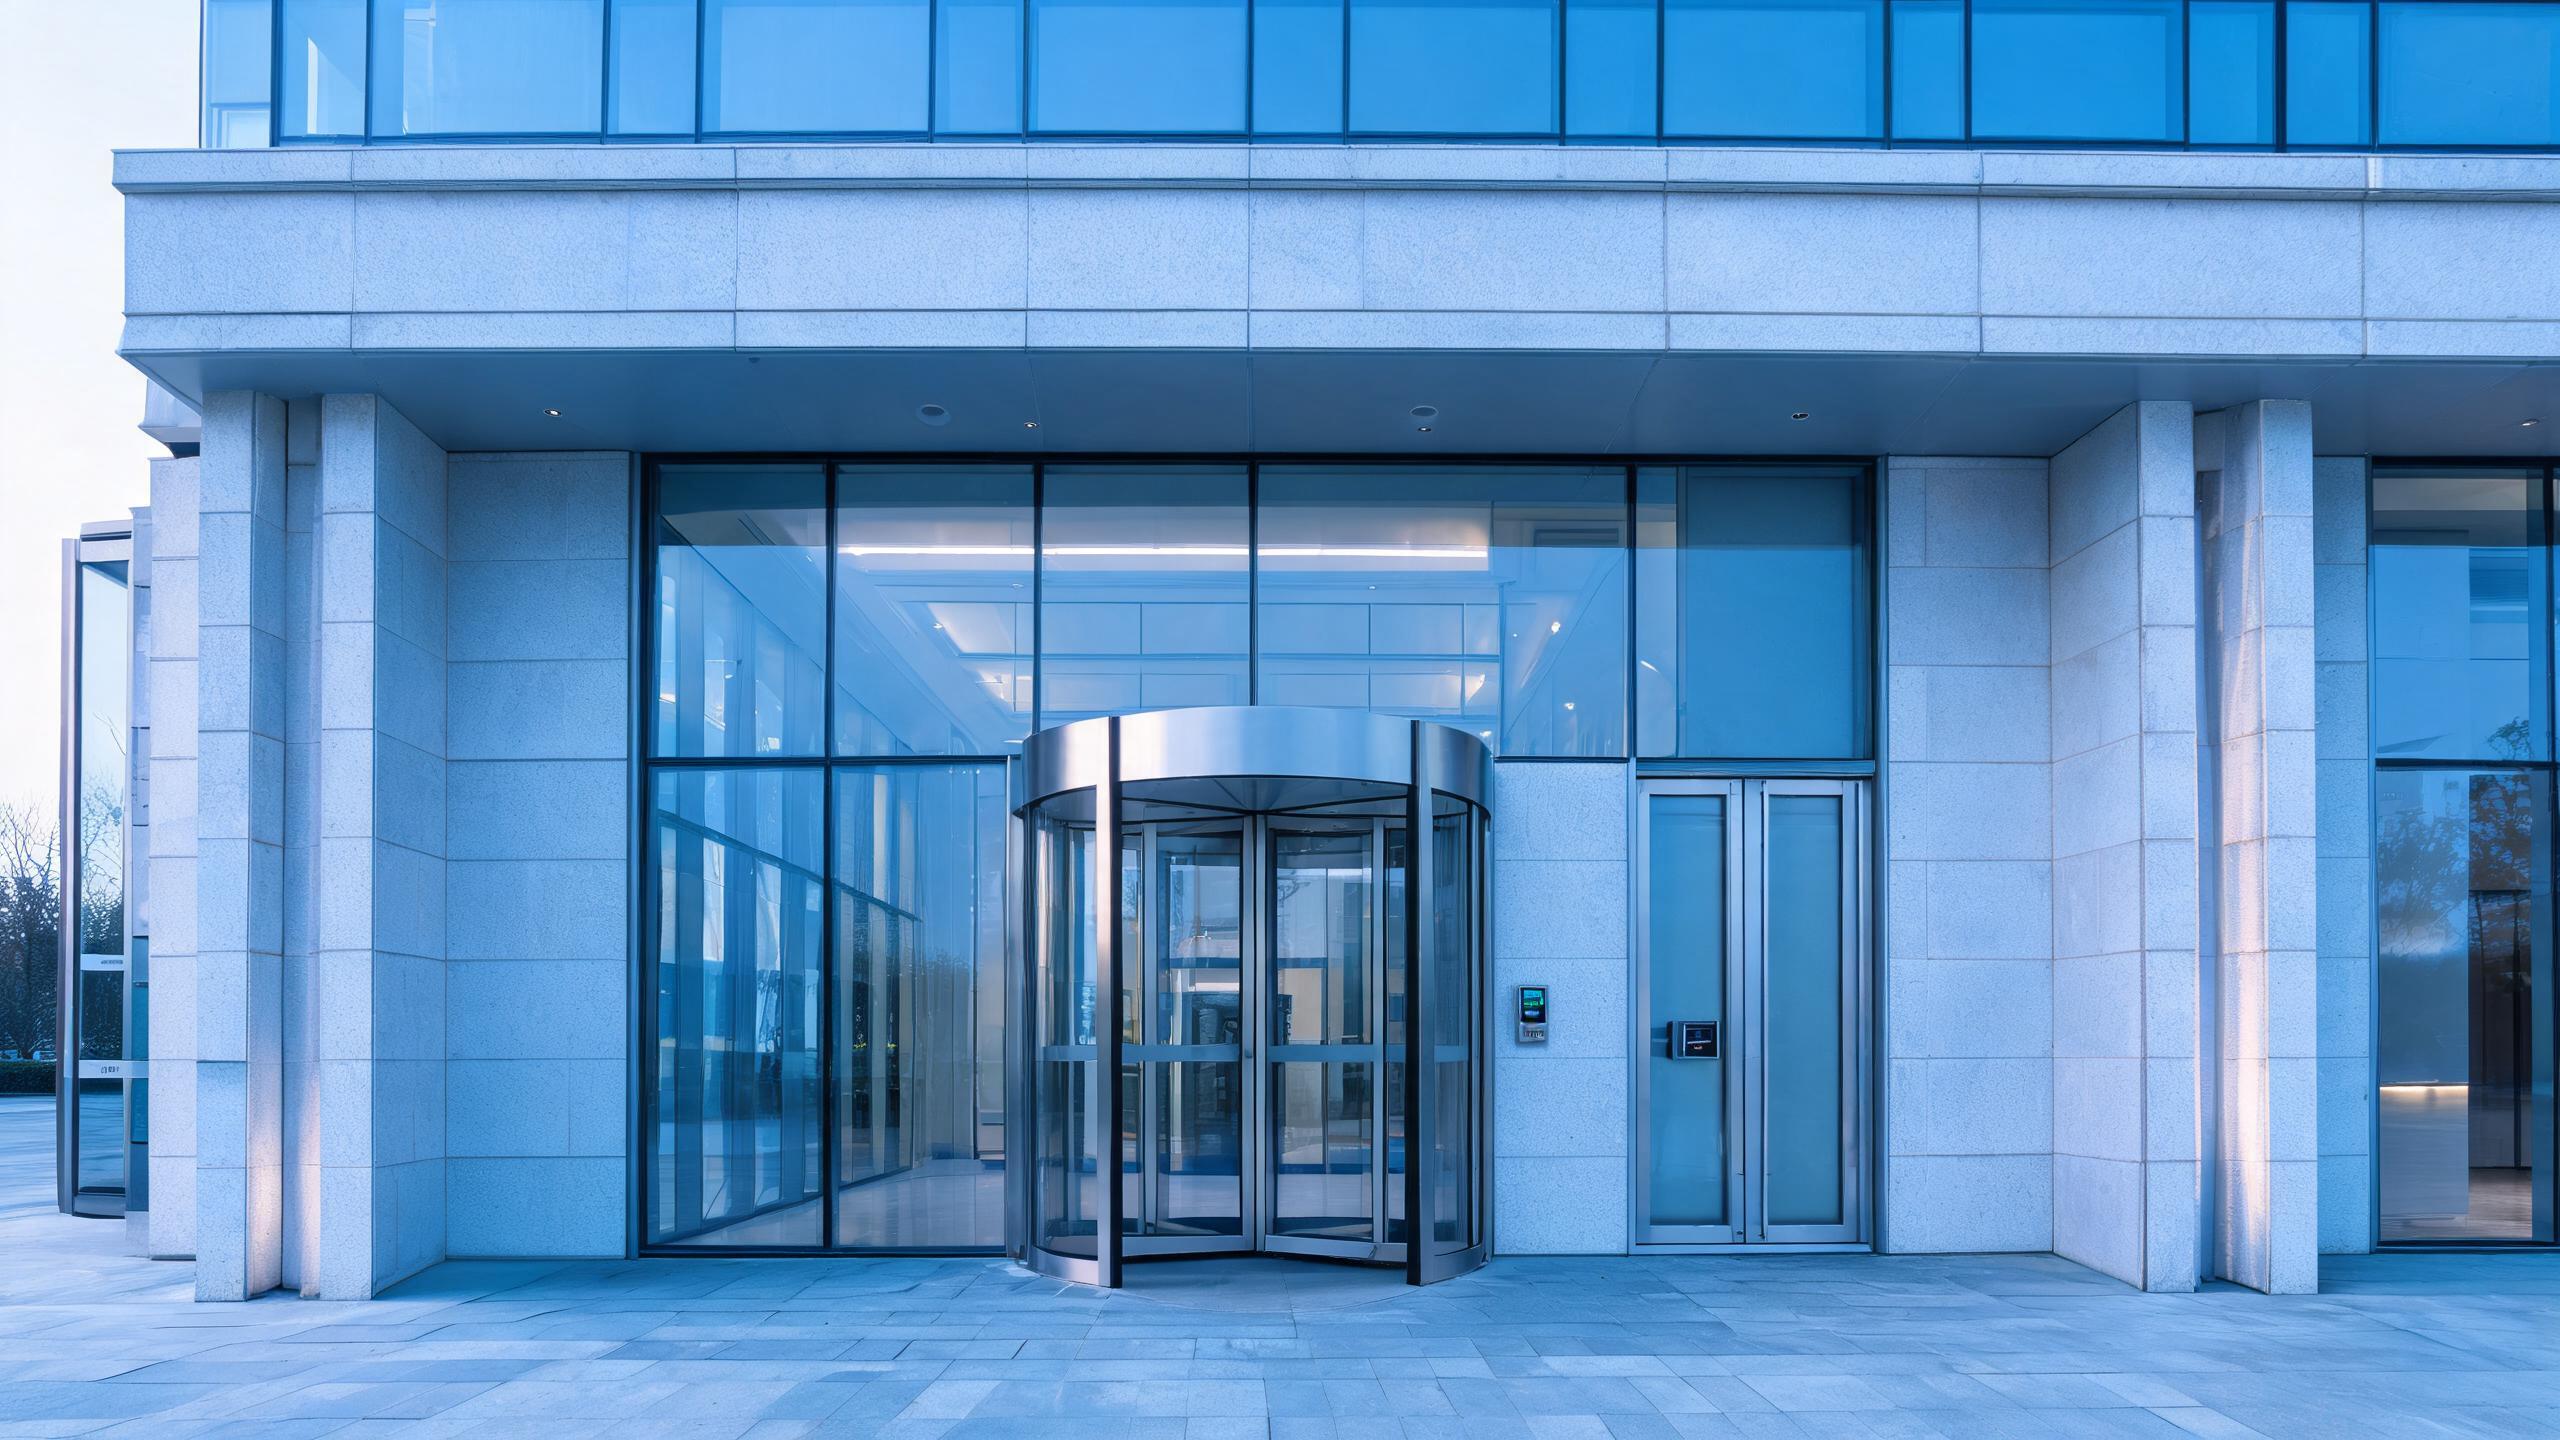
| Entrance utama | Fasad berkaca dengan pintu putar atau pintu berimbang | Pembaca setelah jam operasional pada pintu samping terkendali, tanpa mengubah arus publik |
| Pintu staf / mantrap | Pintu interlock keamanan | Pembaca dikoordinasikan dengan logika mantrap dan status alarm |
| Koridor uang tunai / vault | Pintu keamanan berat dengan rating | Lapis akses ditambahkan tanpa mengubah perangkat keras bukaan vault bersertifikat |
| Ruang server / telekomunikasi | Pintu servis logam | Kredensial IT terbatas dengan catatan dan prosedur darurat untuk akses paksa dipertahankan |
| Catatan / kantor | Pintu interior kayu atau berkaca | Kredensial departemen dijadwalkan berdasarkan peran dan kebutuhan proyek |
| Penerimaan / pintu belakang | Pintu pengiriman logam | Akses dua staf atau vendor terjadwal dengan cakupan kamera |
Contoh bentuk BOM untuk cabang yang standar
Contoh ini menggambarkan konfigurasi umum, bukan proyek pelanggan tertentu. Jenis cabang dan kebijakan risiko internal menentukan daftar akhir.
| Komponen | Logika umum | Catatan |
|---|---|---|
| Pembaca pintu terkendali | Pintu setelah jam operasional, pintu staf, dan pintu belakang | Satu spesifikasi yang disetujui digunakan konsisten di seluruh jaringan |
| Perangkat keras zona sensitif | Kendali koridor uang tunai dan catatan | Dispesifikasikan mengikuti perangkat keras vault bersertifikat yang telah ada |
| Cakupan integrasi | Pekerjaan alarm, pemantauan, dan platform identitas | Sistem yang ditentukan dan aturan kendali ganda dikonfirmasi secara tertulis |
| Kit rollout cabang | Perangkat keras, templat kredensial, dan penanda yang terstandar | Memungkinkan penerapan regional yang konsisten oleh tim fasilitas |
| Suku cadang audit | Pembaca dan kunci terkendali tersedia di persediaan cabang | Penggantian mengikuti pengendalian perubahan terdokumentasi, bukan kunjungan tanpa rencana |
Cara jaringan cabang menerapkan sistem
- Pengumpulan persyaratanKebijakan risiko internal, ekspektasiulay, sistem alarm, dan rating pintu didokumentasikan untuk setiap tipe cabang.
- Peninjauan buktiBukti teknis dan rantai pasok per-SKU ditinjau bersama tim keamanan dan pengadaan sebelum persetujuan.
- Cabang percontohanSatu cabang menjalankan prosedur pembukaan, penutupan, akses vendor, dan darurat, termasuk uji kendali ganda serta ekspor audit.
- Rollout jaringanKit terstandar diterapkan per wilayah dalam jadwal perubahan, sementara kunci lama dicabut melalui proses yang tercatat.
- Serah terima assuranceManajer cabang menerima prosedur, siklus tinjauan kredensial, dan aturan penanganan suku cadang, dengan bukti diarsipkan.
Aplikasi terkait
Halaman fasilitas teregulasi terkait
Smart lock untuk bank: pertanyaan umum
Apakah smart lock menggantikan pengunci waktu vault dan kendali ganda?
Kunci pintar untuk bank: pertanyaan umum
Apakah kunci pintar menggantikan kunci waktu brankas dan kendali ganda?
Tidak, dan seharusnya tidak diharapkan demikian. Akses elektronik mengatur siapa yang dapat mencapai koridor uang dan kapan, sedangkan perangkat pembuka brank yang bersertifikat, disiplin kunci waktu, serta aturan dua orang tetap berlaku; lapisan cerdas mencatat pendekatan dan mengoordinasikan dengan status alarm, bukan menggantikan mekanisme yang diatur. Bank dirancang untuk pintu sensitif sebagai kombinasi kontrol elektronik dan prosedur mekanis yang tetap dipertahankan, serta setiap interaksi antara keduanya didokumentasikan untuk tinjauan risiko internal dan-asuransi. Kekonservatifan ini disengaja dalam lingkungan yang diatur.
Dokumentasi apa yang diperlukan bank dari pemasok kunci?
Biasakan meminta spesifikasi teknis per-SKU, bukti atas klaim keamanan dan lingkungan, dokumentasi pengujian atau kesesuaian yang relevan dengan pasar, informasi manufaktur dan rantai pasok, serta pernyataan tertulis mengenai kebijakan pembaruan firmware dan dukungan. Karena pengadaan yang diaturidosis berbasis bukti, paket tersebut ditinjau sebelum persetujuan spesifikasi, bukan setelah uji coba. Pemasok yang berpengalaman dalam program yang diatur menyediakan dokumentasi ini secara konsisten; klaim umum atau penolakan untuk memverifikasi rantai pasok dianggap sebagai sinyal yang mendiskualifikasi, bukan hambatan komersial.
Bagaimana pemasok pembersihan dan pemeliharaan dikendalikan setelah jam kerja?
Kredensial pemasok dibatasi pada jendela yang telah dijadwalkan—jam kontrak pembersihan, kunjungan servis ATM, atau jendela HVAC yang direncanakan—dan dipisahkan dari kelompok staf, dengan akses pintu belakang yang dipaired dengan cakupan kamera serta aturan dua staf untuk setiap kegiatan di dekat zona sensitif. Kredensial pemasok yang hilang langsung dicabut tanpa menunggu kontraktor mengembalikan lencana. Setiap akses pemasok setelah jam kerja tercatat dalam catatan yang ditinjau manajer cabang, dan daftar pemasok yang berulang diaudit ulang dalam siklus tetap, bukan dibiarkan berlaku selamanya dalam sistem.
Dapatkah sistem ini terintegrasi dengan platform alarm dan identitas kami?
Integrasi mencakup panel alarm, stasiun pemantauan, dan platform identitas yang disebutkan, termasuk siapa yang boleh menonaktifkan alarm, status apa yang mengizinkan pintu tertentu, dan bagaimana peristiwa Historic spread—dikonfirmasi secara tertulis untuk setiap sistem dan versinya. Logika jebakan pintu, perilaku dalam keadaan terdesak, dan evakuasi darurat tetap tidak berubah dan diuji ulang setelah pemasangan. Cabang yang lebih memilih tanpa integrasi mendalam tetap mendapatkan manfaat dari kredensial terjadwal dan audit pada pintu, sehingga program dapat dimulai pada lapisan akses dan memperdalam integrasi secara bertahap, tanpa bergantung pada satu proyek antarmuka untuk seluruh penerapan.
Bagaimana cakupan BOM dan MOQ cabang ditentukan?
BOM mengulangi satu spesifikasi perangkat keras yang telah disetujui di seluruh zona pintu serta memisahkan kontrol zona sensitif, pekerjaan integrasi, dan paket cabang yang distandarkan, dengan MOQ dan waktu pengiriman dikonfirmasi secara tertulis untuk setiap penawaran. Jaringan biasanya melakukan uji coba pada satu cabang dengan kriteria penerimaan yang telah ditetapkan sebelum menerapkan secara的区域. Kirimkan daftar jenis cabang, jadwal pintu terkendali, nama platform, dan ringkasan kebijakan internal; penawaran tersebut memetakan perangkat keras ke zona dan fase penerapan sehingga keamanan, fasilitas, dan pengadaan meninjau dokumen yang sama.
Modernisasi akses cabang tanpa mengganggu disiplin brank
Kirimkan daftar jenis cabang, jadwal pintu terkendali, dan nama platform — dapatkan BOM yang dipetakan berdasarkan zona beserta cakupan bukti serta ketentuan MOQ dan waktu pengiriman secara tertulis.
Diskusikan proyek Anda (RFQ)Konfigurasi proyekTerakhir diperbarui: 31 Oktober 2026 · Ditinjau oleh tim editorial Smart Lock Factory