
Aplicații
Încietori smart pentru bănci și instituții financiare
Acces zonal în filiale, de la lobby la coridorul seifului, control dual și proceduri de deschidere, ciclu de viață auditabil al credentialelor și achiziții bazate pe dovezi.
Filialele bancare concentrează riscul într-un număr redus de uși: lobby-ul public după program, zonele cu numerar, camerele serverelor și de telecomunicații, coridoarele seifurilor, birourile care păstrează înregistrări sensibile și zonele de recepție din partea din spate a clădirii. Aici, ingineria accesului se bazează pe conceptele de control care preced încuietorile smart — control dual, încuietori cu programare, separarea sarcinilor, rutine de deschidere și închidere — iar credentialele electronice adaugă programare, revocare imediată și un registru de audit mai robust. Achizițiile se bazează pe dovezi: documentația pentru fiecare SKU, comportamentul la teste și verificarea lanțului de aprovizionare au mai multă importanță decât funcțiile, iar instalarea respectă panourile de alarmă, logica zonelor de trecere controlată și cerințele asigurătorilor. Filialele unei rețele se standardizează pe o singură specificație aprobată, astfel încât echipele regionale de facilități să poată repeta implementarea. Pagina dedicată aprovizionării guvernamentale și reglementate prezintă așteptări similare privind dovezile, pagina centrelor de date acoperă controlul la nivel de rack, iar pagina standardelor prezintă cerințele documentate.
Accesul bancar într-o privire
| Zone ale clădirii | Lobby-ul, coridorul angajaților, zonele cu numerar și ale seifurilor, înregistrările, camera serverelor și recepția au fiecare credentiale segregate |
| Control dual | Deschiderile sensibile pot necesita două credentiale autorizate sau un credential și o acțiune la panoul de alarmă, niciodată acțiunea unei singure persoane fără supraveghere |
| Ciclu de viață al auditului | Emiterea, modificarea și revocarea credentialelor angajaților și furnizorilor respectă un proces documentat și auditabil |
| Proceduri temporale | Programele de deschidere, închidere și sărbători formalizează cine poate arma, dezarma și intra, iar înregistrările sunt păstrate conform politicii |
| Achiziții bazate pe dovezi | Documentația pentru fiecare SKU, dovezile testelor și verificarea furnizorilor sunt solicitate înainte de aprobarea specificației |
| Coordonarea alarmelor | Echipamentul de acces este coordonat cu sistemele de alarmă și monitorizare identificate, nu este instalat alături de acestea |
| Structura BOM | Setul aprobat de încietori pentru filială, cititoarele pentru ușile controlate, domeniul integrării, kiturile de implementare în filiale și piesele de rezervă pentru audit |
Unitate de răspuns
Doar credentiale electronice sau control dublu electronic și mecanic?
Accesul electronic gestionează clădirea; procedurile reglementate pentru numerar și seif păstrează, de regulă, suplimentar disciplina mecanică și încuietorile cu programare.
| Dimensiune | Numai credentiale electronice | Credentiale electronice plus control dublu păstrat |
|---|---|---|
| Zone cu numerar | O cartelă poate permite intrarea fără supraveghere | Se aplică regula cu două persoane sau credential plus panou |
| Coridorul seifurilor | Intrare bazată pe program | Se păstrează încuietorile cu programare și procedurile de deschidere |
| Rigurozitatea auditului | Înregistrează cine a folosit cartela | Înregistrează cine a acționat și în baza cărei autorizări duble |
| Pierderea unui credential | Revocare rapidă | Revocare rapidă și actualizarea procesului pentru deținătorii de chei |
| Compatibilitatea cu asigurările | Este posibil să nu respecte politica | Proiectat în funcție de cerințele asigurătorului și ale organizației |
| Aplicare tipică | Birouri și zone administrative | Camere cu numerar, seifuri și încăperi cu risc ridicat |
Tipuri de uși și compatibilitatea cu corpul încuietorii
Ușile filialelor se împart în categorii publice, cu personal și reglementate; numai ultimele necesită echipament și proceduri specializate.
| Deschidere | Ușă tipică | Abordare privind încuietoarea |
|---|---|---|
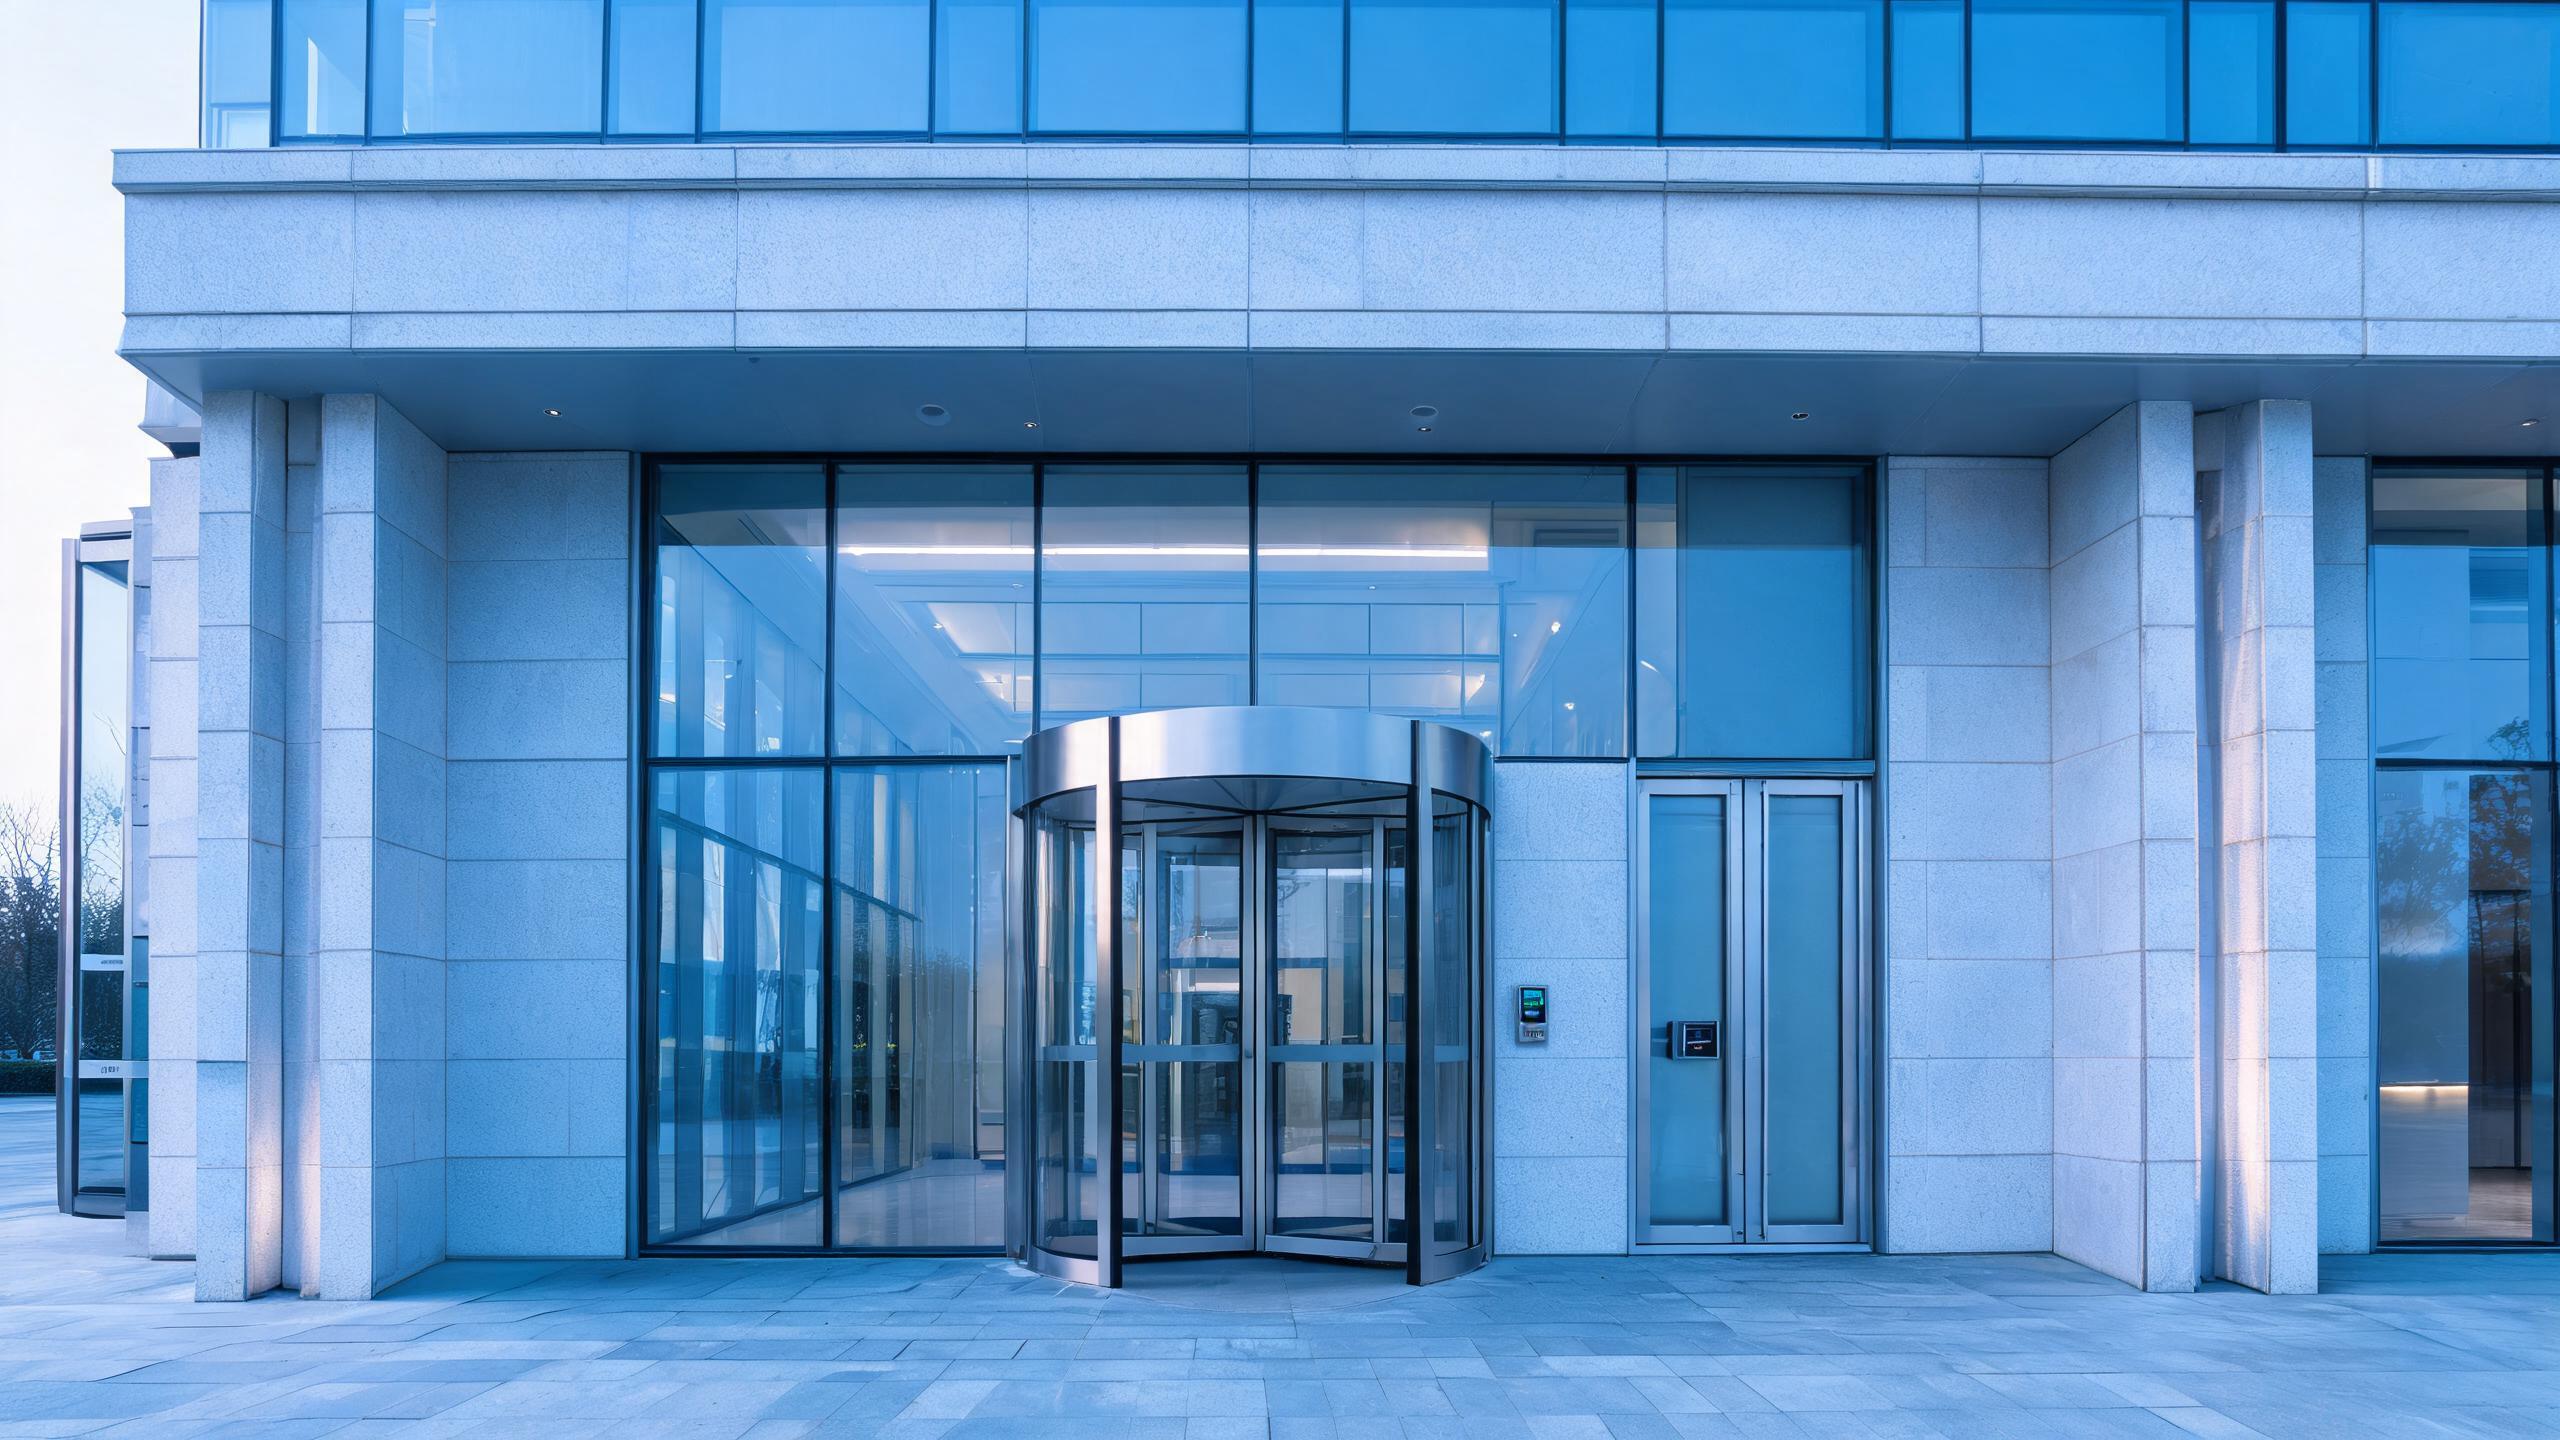
| Intrare principală | Fațadă vitrată cu ușă rotativă sau ușă cu balansare | Citor pentru acces după program la o ușă laterală controlată, fără modificarea fluxului public |
| Ușă pentru personal / zonă de trecere controlată | Ușă de securitate cu interblocare | Cititor coordonat cu logica zonei de trecere controlată și starea alarmei |
| Coridor cu numerar / seifuri | Ușă de securitate grea, cu rating | Strat de acces adăugat fără modificarea echipamentului certificat de deschidere al seifului |
| Camera serverelor / telecomunicațiilor | Ușă metalică de serviciu | Credential IT restrâns, cu păstrarea înregistrărilor și a accesului de urgență prin ruperea barierei |
| Înregistrări / birouri | Ușă interioară din lemn sau vitrată | Credentiale pe departamente, programate în funcție de rol și de necesitatea proiectului |
| Recepție / ușă din spate | Ușă metalică pentru livrări | Acces cu două persoane din personal sau programat pentru furnizori, cu acoperire cameră |
Exemplu de structură BOM pentru o filială standardizată
Acest exemplu ilustrează o configurație tipică, nu un proiect specific pentru un client. Tipul filialei și politica internă de risc determină lista finală.
| Componentă | Logică tipică | Observații |
|---|---|---|
| Cititoare pentru uși controlate | Uși laterale, pentru personal și din spate, utilizate după program | O singură specificație aprobată, repetată în întreaga rețea |
| Echipament pentru zone sensibile | Controlul coridorului cu numerar și al înregistrărilor | Specificat în jurul echipamentului existent și certificat pentru seifuri |
| Domeniul integrării | Lucrări privind alarmele, monitorizarea și platforma de identitate | Sistemele identificate și regulile de control dublu sunt confirmate în scris |
| Kit de implementare în filială | Echipament standardizat, șablon pentru credentiale și semnalistică | Permite implementarea regională repetabilă de către echipele de facilități |
| Piese de rezervă pentru audit | Cititoare și încietori controlate, păstrate în stocul filialei | Înlocuirile respectă controlul documentat al modificărilor, fără intervenții ad hoc |
Cum este implementată o rețea de filiale
- Strângerea cerințelorPolitica internă de risc, așteptările asigurătorilor, sistemele de alarmă și ratingurile ușilor sunt documentate pentru fiecare tip de filială.
- Revizuirea dovezilorDovezile tehnice și privind lanțul de aprovizionare pentru fiecare SKU sunt analizate de securitate și achiziții înainte de aprobare.
- Filială pilotO filială testează procedurile de deschidere, închidere, accesul furnizorilor și situațiile de urgență, inclusiv controlul dual și exportul datelor de audit.
- Implementarea în rețeaKiturile standardizate sunt implementate pe regiuni, în intervalele stabilite pentru modificări, iar cheile vechi sunt retrase printr-un proces înregistrat.
- Predarea conformitățiiManagerii de filială primesc procedurile, ciclurile de revizuire a credentialelor și regulile de gestionare a pieselor de rezervă, iar dovezile sunt arhivate.
Aplicații conexe
Pagini conexe pentru facilități reglementate
Încietori smart pentru bănci: întrebări frecvente
Înlocuiesc încuietorile smart încuietorile seifurilor cu programare și controlul dual?
Nu, iar acest lucru nu ar trebui să fie așteptat. Accesul electronic stabilește cine ajunge la coridorul de numerar și când, în timp ce hardware-ul certificat pentru deschiderea seifului, disciplina impusă de închizătoarele de timp și regulile privind două persoane rămân în vigoare; stratul inteligent înregistrează tentativa de acces și coordonează acțiunile cu starea sistemului de alarmă, fără să înlocuiască mecanismul reglementat. Băncile proiectează ușile sensibile ca pe un sistem de control electronic asociat unei proceduri mecanice păstrate, iar fiecare interacțiune dintre cele două este documentată pentru evaluarea internă a riscului și pentru revizuirea asigurătorului. Acest conservatorism este deliberat într-un mediu reglementat.
Ce documentație are nevoie o bancă de la un furnizor de încuietori?
Este probabil să solicitați specificații tehnice pentru fiecare SKU, dovezi privind afirmațiile de securitate și mediu, documentație de testare sau conformitate relevantă pentru piață, informații privind producția și lanțul de aprovizionare, precum și o declarație scrisă privind politica de actualizare a firmware-ului și de suport. Deoarece achizițiile în sectoare reglementate se bazează pe dovezi, pachetul este evaluat înainte de aprobarea specificațiilor, nu după un pilot. Furnizorii cu experiență în programe reglementate furnizează această documentație în mod constant; afirmațiile generice sau refuzul de a verifica lanțul de aprovizionare sunt tratate drept semne de excludere, nu drept dificultăți comerciale.
Cum sunt controlați furnizorii de curățare și întreținere în afara programului de lucru?
Acreditările furnizorilor sunt limitate la intervale programate — orele contractului de curățare, o vizită de service la ATM, o fereastră planificată pentru HVAC — și sunt separate de grupurile de angajați, cu accesul secundar asociat acoperirii camerelor și regulilor de personal dublu pentru orice activitate din apropierea zonelor sensibile. O acreditare de furnizor pierdută este revocată imediat, fără a aștepta întoarcerea contractorului cu badge-ul. Fiecare acces al unui furnizor în afara programului de lucru apare în registrul revizuit de managerul de filială, iar listele recurente de furnizori sunt recertificate la intervale fixe, nu rămân permanent în sistem.
Poate sistemul să se integreze cu platformele noastre de alarmă și identitate?
Integrarea este definită în raport cu panoul de alarmă indicat, stația de monitorizare și platforma de identitate, inclusiv cine poate dezactiva alarma, ce stare permite accesul la fiecare ușă și modul în care evenimentele de ieșire din clădire se propagă — confirmate în scris pentru fiecare sistem și versiune. Logica pentru vestibulele de siguranță, comportamentul în situații de constrângere și evacuarea de urgență rămân neschimbate și sunt retestate după instalare. Filialele care preferă o integrare profundă limitată beneficiază în continuare de acreditări programate și de auditarea ușilor, astfel încât programul poate începe la nivelul accesului și poate extinde integrarea etapizat, fără ca implementarea să depindă de un singur proiect de interfață.
Cum sunt definite BOM și MOQ pentru o filială?
BOM repetă o specificație de hardware aprobată pentru toate zonele de uși și separă controalele pentru zonele sensibile, lucrările de integrare și kiturile standardizate de filială, cu MOQ și termenul de livrare confirmate în scris pentru fiecare ofertă. Rețelele testează de obicei o filială în raport cu criterii de acceptare definite înainte de volumul regional. Trimiteți lista tipurilor de filiale, programul ușilor cu acces controlat, numele platformelor și un rezumat al politicii interne, iar oferta va asocia hardware-ul cu zonele și etapele implementării, astfel încât securitatea, facilitățile și achizițiile să analizeze același document.
Modernizați accesul în filială fără a afecta disciplina seifului
Trimiteți lista tipurilor de filială, programul ușilor cu acces controlat și numele platformelor — primiți un BOM asociat zonelor, cu domeniul dovezilor și condițiile scrise privind MOQ și termenul de livrare.
Discutați proiectul (RFQ)Configurațiile proiectuluiUltima actualizare: 31 octombrie 2026 · Revizuit de echipa editorială Smart Lock Factory