
Applications
Serrures connectées pour banques et institutions financières
Accès par zones aux succursales, du hall au couloir du coffre-fort, double contrôle et procédures d’ouverture, cycle de vie des identifiants auditable, et achats fondés sur des preuves.
Les succursales bancaires concentrent les risques sur un petit nombre de portes : le hall public après heures, les zones de trésorerie, les salles serveurs et télécoms, les couloirs de coffre-fort, les bureaux détenant des dossiers sensibles ainsi que la réception en zone de service. L’ingénierie de l’accès s’appuie ici sur des concepts de contrôle antérieurs aux serrures connectées — double contrôle, serrures à temporisation, séparation des tâches, procédures d’ouverture et de fermeture — auxquels les identifiants électroniques ajoutent la planification, la révocation immédiate et un registre d’audit renforcé. Les achats sont fondés sur des preuves : la documentation par SKU, le comportement en test et la vérification de la chaîne d’approvisionnement pèsent davantage que les fonctionnalités, et l’installation respecte les exigences des centrales d’alarme, de la logique des sas de sécurité et des assureurs. Les succursales d’un réseau adoptent une spécification unique approuvée afin que les équipes techniques régionales puissent reproduire le déploiement. La page consacrée aux achats publics et réglementés présente des attentes similaires en matière de preuves, la page des centres de données traite du contrôle au niveau des baies et la page des normes présente les exigences documentées.
L’accès bancaire en un coup d’œil
| Zones de portes | Le hall, le couloir du personnel, les zones de trésorerie et de coffre-fort, les archives, la salle serveurs et la réception disposent chacun d’identifiants séparés |
| Double contrôle | L’ouverture de zones sensibles peut exiger deux identifiants autorisés ou un identifiant associé à une action sur la centrale d’alarme, jamais l’accès discret d’une seule personne |
| Cycle de vie des audits | La délivrance, la modification et la révocation des identifiants du personnel et des fournisseurs suivent un processus documenté et auditable |
| Procédures horaires | Les horaires d’ouverture, de fermeture et de congés formalisent les personnes autorisées à armer, désarmer et entrer, avec conservation des registres selon la politique |
| Achats fondés sur des preuves | La documentation par SKU, les preuves de test et la vérification des fournisseurs sont demandées avant l’approbation de la spécification |
| Coordination avec les alarmes | Le matériel de contrôle d’accès est coordonné avec les systèmes d’alarme et de surveillance désignés plutôt qu’installé à côté d’eux |
| Composition du BOM | Ensemble de serrures approuvé pour succursale, lecteurs pour portes contrôlées, périmètre d’intégration, kits de déploiement par succursale et pièces de rechange pour audits |
Réponse
Identifiants électroniques uniquement, ou électronique et mécanique avec double contrôle ?
Le contrôle d’accès électronique gère le bâtiment ; les procédures réglementées de gestion des fonds et des coffres-forts conservent généralement une discipline mécanique et temporelle en complément.
| Dimension | Identifiants électroniques seuls | Électronique avec maintien du double contrôle |
|---|---|---|
| Zones de trésorerie | Un badge peut permettre une entrée discrète | Application stricte d’une règle à deux personnes ou associant un identifiant à la centrale |
| Couloir du coffre-fort | Entrée fondée sur la planification | Maintien des serrures à temporisation et des procédures d’ouverture |
| Rigueur de l’audit | Enregistrement de la personne qui a utilisé son badge | Enregistrement de la personne et de l’autorisation à double contrôle utilisée |
| Perte d’un identifiant par le personnel | Révocation rapide | Révocation rapide et mise à jour du processus de gestion des détenteurs de clés |
| Compatibilité avec les assurances | Ne peut pas satisfaire la police d’assurance | Conception fondée sur les exigences de l’assureur et de l’organisation |
| Application typique | Bureaux et zones administratives | Zones de trésorerie, de coffre-fort et à risque élevé |
Types de portes et correspondance du mécanisme
Les portes des succursales se répartissent en catégories publiques, desservies par du personnel et réglementées ; seules ces dernières nécessitent du matériel et des procédures spécialisés.
| Ouverture | Porte type | Approche de verrouillage |
|---|---|---|
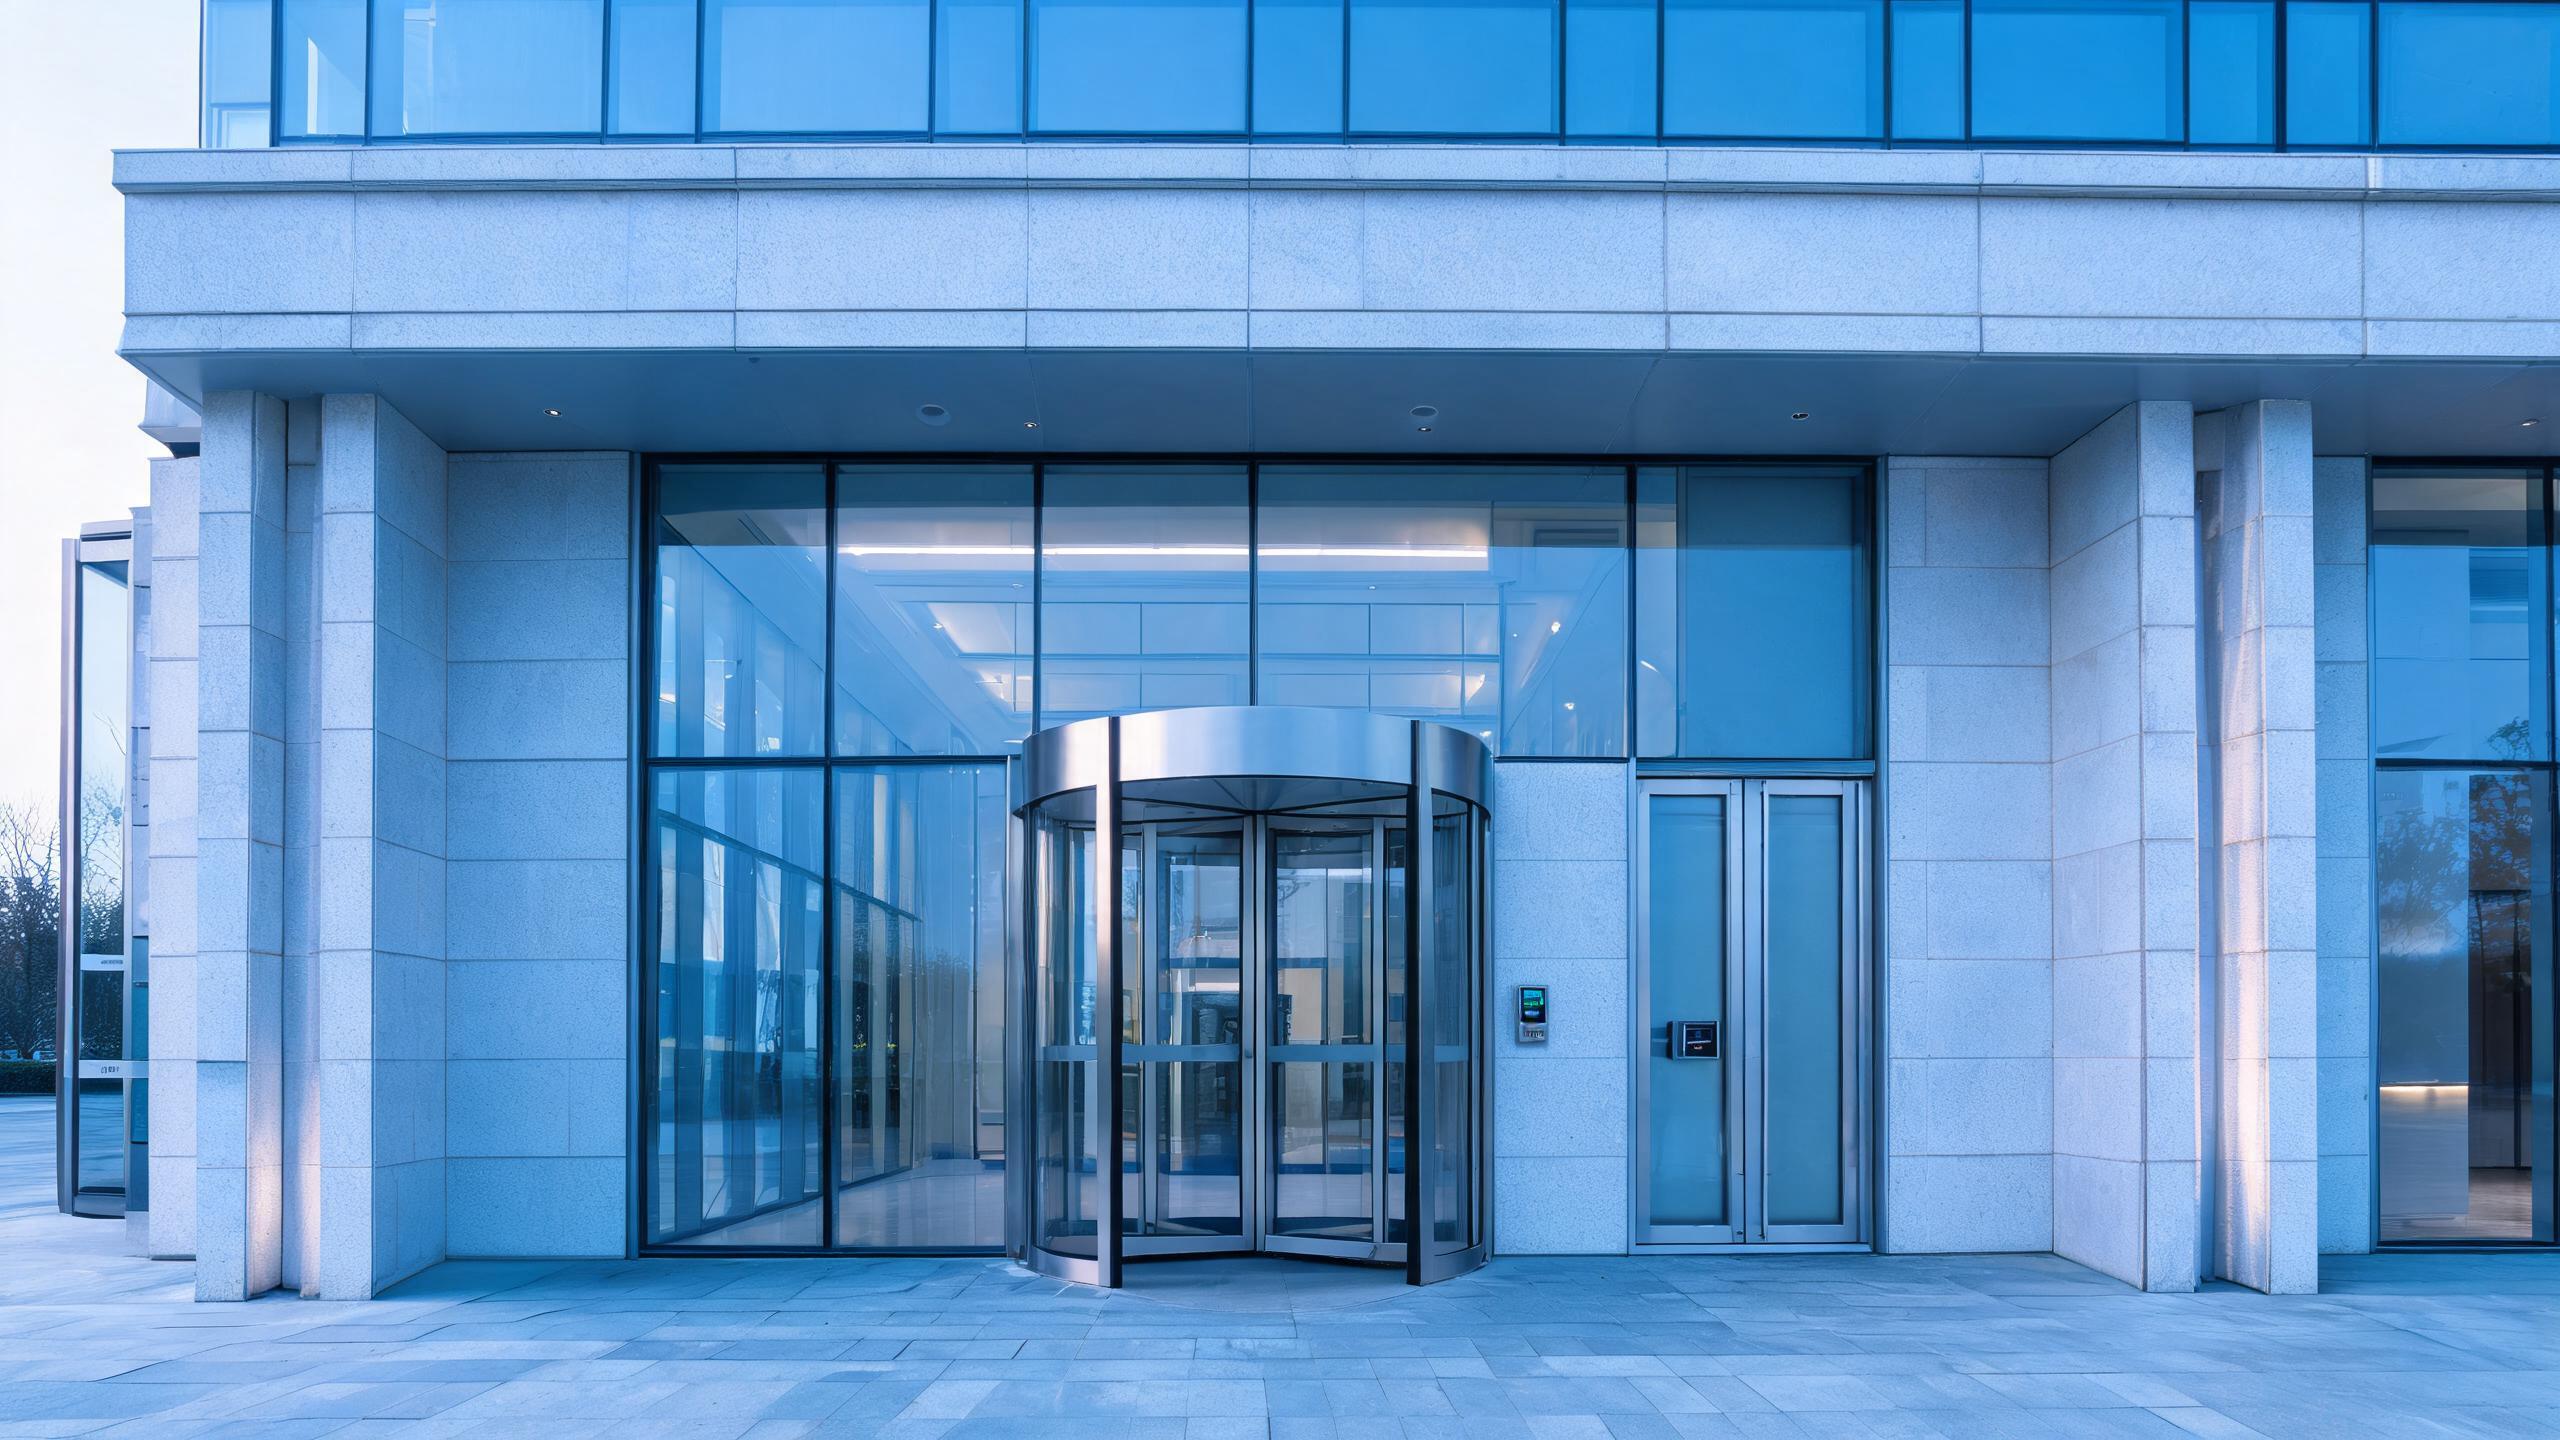
| Entrée principale | Façade vitrée avec porte tournante ou porte à battants équilibrés | Lecteur après heures sur une porte latérale contrôlée, sans modification du flux public |
| Porte du personnel / sas de sécurité | Porte à interverrouillage de sécurité | Lecteur coordonné avec la logique du sas et l’état de l’alarme |
| Couloir de trésorerie / coffre-fort | Porte de sécurité renforcée et classée | Ajout d’une couche de contrôle d’accès sans modifier le matériel d’ouverture certifié du coffre-fort |
| Salle serveurs / télécoms | Porte de service métallique | Identifiant IT restreint, avec conservation des registres et du déverrouillage d’urgence |
| Archives / bureaux | Porte intérieure en bois ou vitrée | Identifiants de service planifiés selon le rôle et les besoins du projet |
| Réception / porte arrière | Porte de livraison métallique | Accès de deux employés ou planifié pour les fournisseurs, avec couverture vidéo |
Exemple de composition du BOM pour une succursale standardisée
Cet exemple illustre une configuration type, et non un projet client précis. Le type de succursale et la politique interne de gestion des risques déterminent la liste finale.
| Composant | Logique type | Remarques |
|---|---|---|
| Lecteurs pour portes contrôlées | Portes arrière, du personnel et après heures | Une spécification approuvée, répétée sur l’ensemble du réseau |
| Matériel pour zones sensibles | Contrôle du couloir de trésorerie et des archives | Spécifié en fonction du matériel de coffre-fort certifié existant |
| Périmètre d’intégration | Travaux avec les alarmes, la supervision et la plateforme d’identité | Systèmes désignés et règles de double contrôle confirmés par écrit |
| Kit de déploiement par succursale | Matériel standardisé, modèle d’identifiants et signalétique | Permet un déploiement régional reproductible par les équipes techniques |
| Pièces de rechange pour audits | Lecteurs et serrures contrôlés stockés dans la succursale | Les remplacements suivent un processus documenté de gestion des changements, et non des interventions improvisées |
Comment un réseau de succursales se déploie
- Recueil des exigencesLa politique interne de gestion des risques, les attentes des assureurs, les systèmes d’alarme et les classifications de portes sont documentés par type de succursale.
- Examen des preuvesLes preuves techniques et relatives à la chaîne d’approvisionnement par SKU sont examinées avec les équipes de sécurité et d’achats avant approbation.
- Succursale piloteUne succursale teste les procédures d’ouverture, de fermeture, d’accès des fournisseurs et d’urgence, y compris le double contrôle et l’exportation des audits.
- Déploiement du réseauLes kits standardisés sont déployés région par région dans des fenêtres de changement, et les anciennes clés sont retirées selon un processus enregistré.
- Transfert des garantiesLes responsables de succursale reçoivent les procédures, les cycles d’examen des identifiants et les règles de gestion des pièces de rechange, avec archivage des preuves.
Applications similaires
Pages similaires sur les établissements réglementés
Serrures connectées pour banques : questions fréquentes
Les serrures connectées remplacent-elles les serrures à temporisation de coffre-fort et le double contrôle ?
Non, et ils ne devraient pas l’être. Le contrôle d’accès électronique détermine qui accède au couloir des coffres et à quel moment, tandis que le matériel d’ouverture certifié du coffre, la discipline des serrures à minuterie et les règles de présence à deux personnes restent en vigueur. La couche connectée enregistre les approches et se coordonne avec l’état de l’alarme au lieu de remplacer le mécanisme réglementé. Les banques conçoivent les portes sensibles comme une combinaison de contrôle électronique et de procédures mécaniques conservées, et chaque interaction entre les deux est documentée pour les besoins du contrôle interne des risques et de l’assureur. Cette prudence est délibérée dans un environnement réglementé.
Quelle documentation une banque doit-elle demander à un fournisseur de serrures ?
Attendez-vous à demander des spécifications techniques par SKU, des justificatifs des allégations de sécurité et d’environnement, des documents d’essai ou de conformité pertinents pour le marché, des informations sur la fabrication et la chaîne d’approvisionnement, ainsi qu’une déclaration écrite sur la politique de mise à jour du firmware et de support. Comme les achats réglementés sont fondés sur les preuves, le dossier est examiné avant l’approbation des spécifications, et non après un essai pilote. Les fournisseurs experimentés dans les programmes réglementés fournissent cette documentation de manière constante ; les allégations génériques ou le refus de vérifier la chaîne d’approvisionnement sont considérés comme des motifs d’exclusion plutôt que comme un simple obstacle commercial.
Comment les prestataires de nettoyage et de maintenance sont-ils contrôlés après les heures de travail ?
Les identifiants des prestataires sont limités à des créneaux planifiés — les heures prévues au contrat de nettoyage, une intervention de maintenance sur un distributeur automatique de billets, une fenêtre planifiée pour la CVC — et sont distincts des groupes de personnel, l’accès par une porte de service étant associé à une couverture caméra et à des règles de présence de deux personnes pour toute intervention à proximité de zones sensibles. Un identifiant de prestataire perdu est révoqué immédiatement, sans attendre que le sous-traitant rende son badge. Chaque ouverture effectuée par un prestataire après les heures de travail figure dans le registre examiné par le responsable de l’agence, et les listes récurrentes de prestataires sont recertifiées selon un cycle fixe plutôt que de rester indéfiniment actives dans le système.
Le système peut-il s’intégrer à nos plateformes d’alarme et d’identité ?
Le périmètre de l’intégration est défini par rapport à la centrale d’alarme, à la station de surveillance et à la plateforme d’identité nommées, en précisant qui peut neutraliser l’alarme, quel état autorise quelle porte et comment les événements de départ sont propagés — le tout confirmé par écrit pour chaque système et version. La logique du sas de sécurité, le comportement en cas de contrainte et l’évacuation d’urgence restent inchangés et sont retestés après l’installation. Les agences qui préfèrent éviter une intégration approfondie bénéficient néanmoins des identifiants planifiés et de la traçabilité sur les portes, ce qui permet de démarrer au niveau du contrôle d’accès et d’approfondir l’intégration par phases, sans faire reposer tout le déploiement sur un seul projet d’interface.
Comment le BOM et le MOQ d’une agence sont-ils définis ?
Le BOM reprend une spécification matérielle approuvée dans toutes les zones de portes et distingue les contrôles des zones sensibles, les travaux d’intégration et les kits d’agence standardisés, avec le MOQ et le délai de livraison confirmés par écrit dans chaque devis. Les réseaux testent généralement une agence pilote au regard de critères d’acceptation définis avant tout déploiement régional à grande échelle. Envoyez la liste des types d’agences, le calendrier des portes contrôlées, les noms des plateformes et un résumé de la politique interne : le devis associera le matériel aux zones et aux phases de déploiement afin que la sécurité, les installations et les achats examinent le même document.
Modernisez le contrôle d’accès de vos agences sans perturber la discipline des coffres
Envoyez la liste des types d’agences, le calendrier des portes contrôlées et les noms des plateformes — recevez un BOM avec répartition par zone, périmètre des justificatifs et conditions écrites de MOQ et de délai de livraison.
Discutez de votre projet (RFQ)Configurations du projetDernière mise à jour : 31 octobre 2026 · Examiné par l’équipe éditoriale de Smart Lock Factory