
अनुप्रयोग
बैंकों और वित्तीय संस्थाओं के लिए स्मार्ट लॉक
लॉबी से वॉल्ट गलियारा तक क्षेत्र-आधारित शाखा पहुँच, दोहरा नियंत्रण और खोलने की प्रक्रियाएँ, ऑडिट योग्य क्रेडेंशियल जीवनचक्र तथा प्रमाण-आधारित खरीद।
बैंक शाखाएँ जोखिम को सीमित दरवाज़ों में समेट देती हैं: कार्य समय के बाद सार्वजनिक लॉबी, नकद क्षेत्र, सर्वर और टेलीकॉम कमरे, वॉल्ट गलियारे, संवेदनशील रिकॉर्ड वाले कार्यालय तथा पिछले क्षेत्र की रिसीविंग। यहाँ पहुँच अभियांत्रिकी स्मार्ट लॉक से पहले मौजूद नियंत्रण अवधारणाओं पर आधारित है—दोहरा नियंत्रण, समय लॉक, कर्तव्यों का पृथक्करण, तथा खोलने और बंद करने की दिनचर्याएँ—जिसमें इलेक्ट्रॉनिक क्रेडेंशियल शेड्यूलिंग, तत्काल प्रत revocation और मजबूत ऑडिट रिकॉर्ड जोड़ते हैं। खरीद प्रमाण-आधारित है: प्रत्येक SKU के लिए दस्तावेज़, परीक्षण व्यवहार और आपूर्ति-श्रृंखला सत्यापन को सुविधाओं की तुलना में अधिक महत्व दिया जाता है, और स्थापना में अलार्म पैनल, मैंट्रैप लॉजिक तथा बीमा आवश्यकताओं का ध्यान रखा जाता है। नेटवर्क की शाखाएँ एक स्वीकृत विनिर्देश पर मानकी होती हैं, जिससे क्षेत्रीय सुविधा दल रोलआउट दोहरा सकते हैं। सरकारी और विनियमित आपूर्ति पृष्ठ में ऐसी ही प्रमाण संबंधी अपेक्षाएँ शामिल हैं, डेटा सेंटर पृष्ठ में रैक-स्तरीय नियंत्रण शामिल है, और मानक पृष्ठ में दर्ज आवश्यकताएँ शामिल हैं।
एक नज़र में बैंक पहुँच
| दरवाज़ा क्षेत्र | लॉबी, स्टाफ गलियारा, नकद और वॉल्ट क्षेत्र, रिकॉर्ड, सर्वर रूम और रिसीविंग—हर क्षेत्र के लिए अलग क्रेडेंशियल |
| दोहरा नियंत्रण | संवेदनशील दरवाज़ों को खोलने के लिए दो अधिकृत क्रेडेंशियल या एक क्रेडेंशियल के साथ अलार्म-पैनल कार्रवाई आवश्यक हो सकती है, लेकिन कोई एक व्यक्ति चुपचाप नहीं |
| ऑडिट जीवनचक्र | स्टाफ और विक्रेता क्रेडेंशियल का जारी करना, बदलना और वापस लेना एक दर्ज, ऑडिट योग्य प्रक्रिया के अनुसार होता है |
| समय संबंधी प्रक्रियाएँ | खोलने, बंद करने और अवकाश के शेड्यूल तय करते हैं कि कौन सशस्त्र कर सकता है, निरस्त कर सकता है और प्रवेश कर सकता है; नीति के अनुसार रिकॉर्ड रखे जाते हैं |
| प्रमाण-आधारित खरीद | विनिर्देश स्वीकृति से पहले प्रत्येक SKU के दस्तावेज़, परीक्षण प्रमाण और आपूर्तिकर्ता सत्यापन मांगे जाते हैं |
| अलार्म समन्वय | पहुँच हार्डवेयर को अलग से लगाने के बजाय निर्धारित अलार्म और निगरानी प्रणालियों के साथ समन्वित किया जाता है |
| BOM संरचना | स्वीकृत शाखा लॉक सेट, नियंत्रित दरवाज़ों के लिए रीडर, एकीकरण का दायरा, शाखा रोलआउट किट और ऑडिट स्पेयर |
उत्तर इकाई
केवल इलेक्ट्रॉनिक क्रेडेंशियल, या इलेक्ट्रॉनिक के साथ यांत्रिक दोहरा नियंत्रण?
इलेक्ट्रॉनिक पहुँच भवन प्रबंधित करती है; विनियमित नकद और वॉल्ट संबंधी प्रक्रियाएँ आमतौर पर उसके ऊपर यांत्रिक और समय-लॉक अनुशासन बनाए रखती हैं।
| आयाम | केवल इलेक्ट्रॉनिक क्रेडेंशियल | इलेक्ट्रॉनिक के साथ प्रतिधारित दोहरा नियंत्रण |
|---|---|---|
| नकद क्षेत्र | एक बैज चुपचाप प्रवेश कर सकता है | दो व्यक्तियों या क्रेडेंशियल-प्लस-पैनल नियम लागू किया जाता है |
| वॉल्ट गलियारा | शेड्यूल-आधारित प्रवेश | समय-लॉक और खोलने की प्रक्रियाएँ बनाए रखी जाती हैं |
| ऑडिट की मज़बूती | रिकॉर्ड करता है कि किसने बैज प्रयोग किया | रिकॉर्ड करता है कि कौन और किस दोहरे प्राधिकरण के तहत प्रवेश करता था |
| स्टाफ की हानि | तेज़ी से वापसी | तेज़ी से वापसी के साथ कुंजी-धारक प्रक्रिया में अद्यतन |
| बीमा से अनुकूलता | नीति की पूर्ति नहीं कर सकता | बीमाकर्ता और आंतरिक आवश्यकताओं के अनुसार डिज़ाइन किया गया |
| सामान्य अनुकूलता | कार्यालय और प्रशासनिक क्षेत्र | नकद, वॉल्ट और उच्च-जोखिम वाले कमरे |
दरवाज़ों के प्रकार और लॉक-बॉडी मिलान
शाखा के दरवाज़े सार्वजनिक, स्टाफ संचालित और विनियमित श्रेणियों में विभाजित होते हैं; केवल अंतिम श्रेणी में विशेष हार्डवेयर और प्रक्रियाएँ आवश्यक होती हैं।
| प्रवेश | सामान्य दरवाज़ा | लॉक दृष्टिकोण |
|---|---|---|
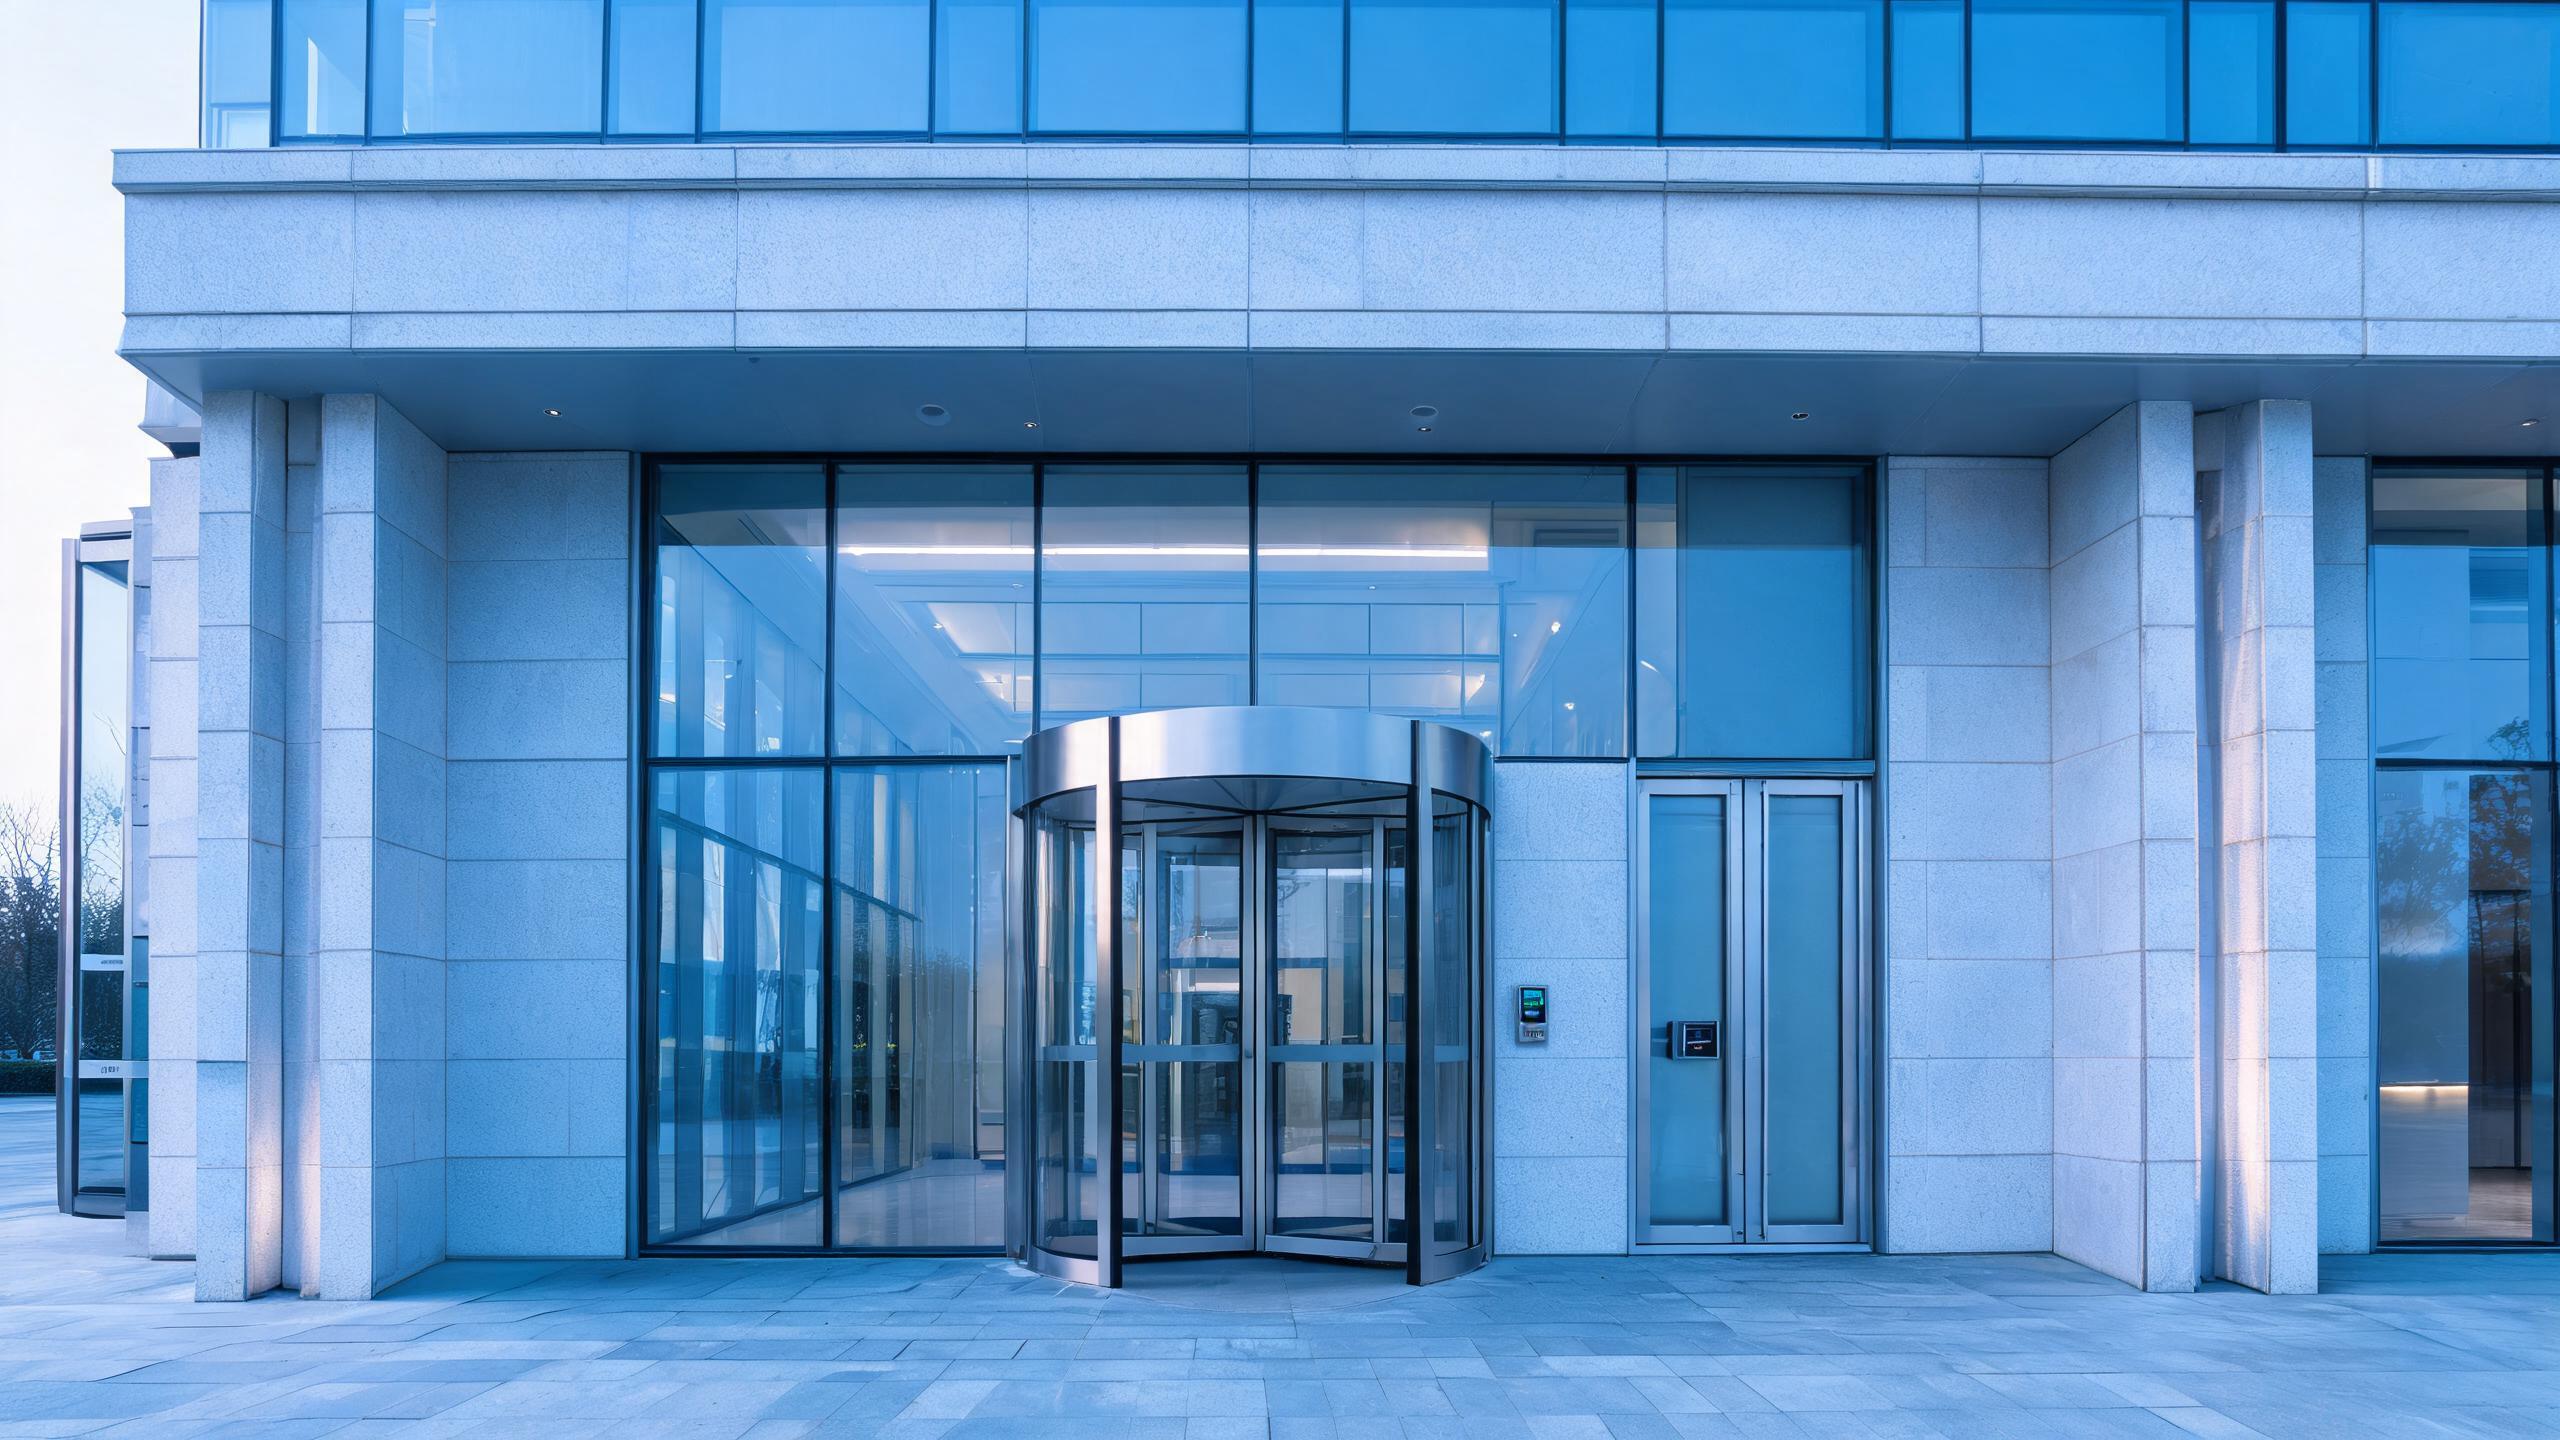
| मुख्य प्रवेश | रोटेटिंग या संतुलित दरवाज़े के साथ काँच का फेसिआड | नियंत्रित side door पर कार्य समय के बाद का रीडर, सार्वजनिक प्रवाह अपरिवर्तित |
| स्टाफ / मैंट्रैप दरवाज़ा | सुरक्षा इंटरलॉक दरवाज़ा | रीडर मैंट्रैप लॉजिक और अलार्म स्थिति के साथ समन्वित |
| नकद / वॉल्ट गलियारा | भारी रेटिंग वाला सुरक्षा दरवाज़ा | वॉल्ट के प्रमाणित ओपनिंग हार्डवेयर को बदले बिना पहुँच परत जोड़ी गई |
| सर्वर / टेलीकॉम रूम | धातु की सर्विस दरवाज़ा | संकीर्ण IT क्रेडेंशियल, जिसमें रिकॉर्ड और आपात ब्रेक-ग्लास सुविधा बनाए रखी गई है |
| रिकॉर्ड / कार्यालय | लकड़ी या काँच का आंतरिक दरवाज़ा | भूमिका और परियोजना की आवश्यकता के अनुसार शेड्यूल किए गए विभागीय क्रेडेंशियल |
| रिसीविंग / पिछला दरवाज़ा | धातु का डिलीवरी दरवाज़ा | कैमरा कवरेज के साथ दो-स्टाफ या शेड्यूल किया गया विक्रेता पहुँच |
मानकीकृत शाखा के लिए उदाहरण BOM संरचना
यह उदाहरण एक सामान्य कॉन्फ़िगरेशन को दर्शाता है, किसी विशिष्ट ग्राहक परियोजना को नहीं। अंतिम सूची शाखा के प्रकार और आंतरिक जोखिम नीति से निर्धारित होती है।
| घटक | सामान्य तर्क | टिप्पणियाँ |
|---|---|---|
| नियंत्रित-दरवाज़ा रीडर | कार्य समय के बाद, स्टाफ और पिछले दरवाज़े | नेटवर्क में दोहराया गया एक स्वीकृत विनिर्देश |
| संवेदनशील-क्षेत्र हार्डवेयर | नकद-गलियारा और रिकॉर्ड नियंत्रण | मौजूदा प्रमाणित वॉल्ट हार्डवेयर के अनुसार विनिर्दित |
| एकीकरण का दायरा | अलार्म, निगरानी और पहचान प्लेटफ़ॉर्म कार्य | निर्धारित प्रणालियाँ और दोहरा-नियंत्रण नियम लिखित रूप में पुष्ट |
| शाखा रोलआउट किट | मानकीकृत हार्डवेयर, क्रेडेंशियल टेम्पलेट और संकेत | सुविधा दलों द्वारा क्षेत्रीय परिनियोजन दोहराने योग्य बनाता है |
| ऑडिट स्पेयर | शाखा स्टॉक में नियंत्रित रीडर और लॉक | बदलाव दर्ज करके, अनियोजित विज़िट के बजाय किए जाते हैं |
संबंधित अनुप्रयोग
विनियमित सुविधाओं से संबंधित पृष्ठ
बैंकों के लिए स्मार्ट लॉक: सामान्य प्रश्न
क्या स्मार्ट लॉक वॉल्ट समय लॉक और दोहरा नियंत्रण की जगह लेते हैं?
नहीं, और ऐसा होने की अपेक्षा भी नहीं की जानी चाहिए। इलेक्ट्रॉनिक पहुँच नियंत्रित करती है कि कौन कैश कॉरिडोर तक कब पहुँचेगा, जबकि वॉल्ट के प्रमाणित ओपनिंग हार्डवेयर, टाइम-लॉक अनुशासन और दो-व्यक्ति नियम लागू रहते हैं; स्मार्ट परत ढApproach को रिकॉर्ड करती है और अलार्म स्थिति के साथ समन्वय करती है, न कि विनियमित तंत्र को प्रतिस्थापित करती है। बैंक संवेदनशील दरवाज़ों को इलेक्ट्रॉनिक नियंत्रण के साथ यांत्रिक प्रक्रिया बनाए रखने के रूप में डिज़ाइन करते हैं, और दोनों के बीच हर अंतरिक्रिया आंतरिक जोखिम तथा बीमा कंपनी की समीक्षा के लिए दर्ज की जाती है। विनियमित वातावरण में यह रूढ़िवादी दृष्टिकोण जानबूझकर अपनाया गया है।
बैंक को लॉक सप्लायर से कौन-सी दस्तावेज़ें चाहिए?
अपेक्षा करें कि आप प्रति-SKU तकनीकी विनिर्देश, सुरक्षा और पर्यावरणीय दावों के प्रमाण, बाज़ार से संबंधित परीक्षण या अनुरूपता दस्तावेज़, विनिर्माण और आपूर्ति-श्रृंखला की जानकारी, तथा फ़र्मवेयर अपडेट और सहायता नीति का लिखित बयान माँगेंगे। चूँकि विनियमित खरीद प्रमाण-आधारित होती है, इस पैकेट की समीक्षा विनिर्देश स्वीकृति से पहले होती है, पायलट के बाद नहीं। विनियमित कार्यक्रमों में अनुभवी सप्लायर यह दस्तावेज़ हमेशा उपलब्ध कराते हैं; सामान्य दावे या आपूर्ति-श्रृंखला सत्यापन से इनकार करना वाणिज्यिक अड़चन के बजाय अयोग्यता के संकेत माने जाते हैं।
कार्यालय के बाद की अवधि में सफ़ाई और रखरखाव विक्रेताओं को कैसे नियंत्रित किया जाता है?
विक्रेता क्रेडेंशियल केवल निर्धारित समय-सीमाओं तक सीमित रहते हैं — सफ़ाई अनुबंध के घंटे, ATM सेवा विज़िट, योजनाबद्ध HVAC समय-सीमा — और स्टाफ़ समूहों से अलग रहते हैं; संवेदनशील क्षेत्रों के पास सभी कार्यों के लिए बैक-डोर प्रवेश के साथ कैमरा कवरेज और दो-स्टाफ़ नियम लागू होते हैं। खोया हुआ विक्रेता क्रेडेंशियल ठेकेदार के बैज लौटाने की प्रतीक्षा किए बिना तुरंत रद्द कर दिया जाता है। कार्यालय के बाद हर विक्रेता प्रवेश ब्रांच प्रबंधक द्वारा समीक्षा की जाने वाले रिकॉर्ड में दर्ज होता है, और बार-बार उपयोग होने वाली विक्रेता सूचियों की नियमित चक्र पर पुनःप्रमाणीकरण होता है, न कि वे सिस्टम में सदैव बनी रहती हैं।
क्या यह सिस्टम हमारे अलार्म और पहचान प्लेटफ़ॉर्म के साथ एकीकृत हो सकता है?
एकीकरण का दायरा निर्दिष्ट अलार्म पैनल, मॉनिटरिंग स्टेशन और पहचान प्लेटफ़ॉर्म के अनुसार तय किया जाता है, जिसमें शामिल है कि कौन डिसआर्म कर सकता है, कौन-सी स्थिति किस दरवाज़े की अनुमति देती है, और लीवर इवेंट कैसे संचारित होते हैं — प्रत्येक सिस्टम और संस्करण के लिए लिखित रूप से इसकी पुष्टि की जाती है। मैंट्रैप लॉजिक, बेहोशी की स्थिति में व्यवहार और आपातकालीन निकास अपरिवर्तित रहते हैं और इंस्टॉलेशन के बाद दोबारा परीक्षण किए जाते हैं। जिन ब्रांचों को गहरा एकीकरण पसंद नहीं है, वे भी दरवाज़ों पर निर्धारित क्रेडेंशियल और ऑडिट से लाभान्वित होते हैं, इसलिए कार्यक्रम पहुँच परत से शुरू होकर चरणबद्ध रूप से एकीकरण को गहरा कर सकता है, बजाय इसके कि पूरे रोलआउट को एक इंटरफ़ेस परियोजना पर दांव लगाने के।
ब्रांच का BOM और MOQ का दायरा कैसे निर्धारित होता है?
BOM दरवाज़े के क्षेत्रों में एक ही स्वीकृत हार्डवेयर विनिर्देश दोहराता है और संवेदनशील-क्षेत्र नियंत्रणों, एकीकरण कार्य और मानकीकृत ब्रांच किट को अलग करता है, जबकि प्रत्येक उद्धान के लिए MOQ और लीड टाइम लिखित रूप में पुष्ट किए जाते हैं। नेटवर्क आमतौर पर क्षेत्रीय बड़े पैमाने से पहले निर्धारित स्वीकृति परीक्षणों के विरुद्ध एक ब्रांच का पायलट करते हैं। ब्रांच प्रकार की सूची, नियंत्रित दरवाज़ों का शेड्यूल, प्लेटफ़ॉर्म के नाम और आंतरिक नीति का सारांश भेजें; उद्धान हार्डवेयर को क्षेत्र और रोलआउट चरण से मैप करता है, ताकि सुरक्षा, सुविधाएँ और खरीद एक ही दस्तावेज़ की समीक्षा करें।
वॉल्ट अनुशासन को बिना बाधित किए ब्रांच पहुँच को आधुनिक बनाएँ
ब्रांच प्रकार की सूची, नियंत्रित दरवाज़ों का शेड्यूल और प्लेटफ़ॉर्म के नाम भेजें — प्रमाण के दायरे तथा लिखित MOQ और लीड-टाइम शर्तों सहित क्षेत्र-मैप किया गया BOM प्राप्त करें।
अपने परियोजना पर चर्चा करें (RFQ)परियोजना कॉन्फ़िगरेशनअंतिम अपडेट: 31 अक्टूबर, 2026 · Smart Lock Factory संपादकीय टीम द्वारा समीक्षित