
Applicazioni
Serrature intelligenti per banche e istituzioni finanziarie
Accesso per aree della filiale, dall’area reception al corridoio della cassaforte, doppio controllo e procedure di apertura, ciclo di vita verificabile delle credenziali e acquisti basati su prove concrete.
Le filiali bancarie concentrano il rischio su un numero ristretto di porte: l’area pubblica dopo l’orario di chiusura, le aree della cassa, le sale server e telecomunicazioni, i corridoi delle casseforti, gli uffici che conservano documenti riservati e le aree di ricezione e logistica. In questo contesto, la progettazione degli accessi si fonda su concetti di controllo precedenti le serrature intelligenti — doppio controllo, serrature a tempo, separazione dei compiti, procedure di apertura e chiusura — ai quali le credenziali elettroniche aggiungono pianificazione, revoca immediata e un registro di audit più completo. Gli acquisti sono basati su prove concrete: documentazione per SKU, comportamento durante i test e verifica della catena di fornitura pesano più delle funzionalità, mentre l’installazione rispetta i pannelli di allarme, la logica delle gabbie di sicurezza e i requisiti assicurativi. Le filiali di una rete adottano una specifica approvata unica, così i team regionali delle strutture possono replicare l’attuazione. La pagina dedicata alle forniture governative e regolamentate illustra aspettative analoghe in termini di prove, la pagina sui data center descrive il controllo a livello di rack e la pagina sulle norme presenta i requisiti documentati.
Accesso bancario in sintesi
| Aree delle porte | Reception, corridoio del personale, aree della cassa e della cassaforte, archivio, sala server e ricezione dispongono ciascuna di credenziali separate |
| Doppio controllo | Le aperture sensibili possono richiedere due credenziali autorizzate oppure una credenziale e un’azione sul pannello di allarme, mai l’intervento silenzioso di una sola persona |
| Ciclo di vita dell’audit | Rilascio, modifica e revoca delle credenziali del personale e dei fornitori seguono un processo documentato e verificabile |
| Procedure temporizzate | Le pianificazioni di apertura, chiusura e festività formalizzano chi può inserire e disinserire gli allarmi e accedere, conservando i registri secondo la politica aziendale |
| Acquisti basati su prove | Documentazione per SKU, prove di test e verifica dei fornitori sono richieste prima dell’approvazione della specifica |
| Coordinamento degli allarmi | L’hardware per il controllo accessi viene coordinato con i sistemi di allarme e monitoraggio indicati, anziché essere installato semplicemente accanto a essi |
| Struttura del BOM | Set di serrature approvato per la filiale, lettori per le porte controllate, ambito di integrazione, kit di implementazione per le filiali e ricambi di audit |
Unità di risposta
Solo credenziali elettroniche oppure controllo doppio elettronico e meccanico?
L’accesso elettronico gestisce l’edificio; le procedure regolamentate per la cassa e la cassaforte normalmente mantengono anche discipline meccaniche e serrature a tempo.
| Dimensione | Solo credenziali elettroniche | Controllo doppio elettronico e meccanico mantenuto |
|---|---|---|
| Aree della cassa | Un badge può consentire l’ingresso in silenzio | Regola a due persone o credenziale più pannello applicata obbligatoriamente |
| Corridoio della cassaforte | Ingresso basato sulla pianificazione | Serrature a tempo e procedure di apertura mantenute |
| Solidità dell’audit | Registra chi ha utilizzato il badge | Registra chi ha effettuato l’accesso e con quale doppia autorizzazione |
| Perdita di credenziali del personale | Revoca rapida | Revoca rapida e aggiornamento del processo di custodia delle chiavi |
| Compatibilità assicurativa | Potrebbe non soddisfare la polizza | Progettato in base ai requisiti dell’assicuratore e dell’organizzazione |
| Applicazione tipica | Uffici e aree amministrative | Aree della cassa, casseforti e ambienti ad alto rischio |
Tipologie di porte e corrispondenza del corpo serratura
Le porte delle filiali si dividono in categorie pubbliche, presidiate e regolamentate; soltanto queste ultime richiedono hardware e procedure specializzati.
| Apertura | Porta tipica | Approccio alla serratura |
|---|---|---|
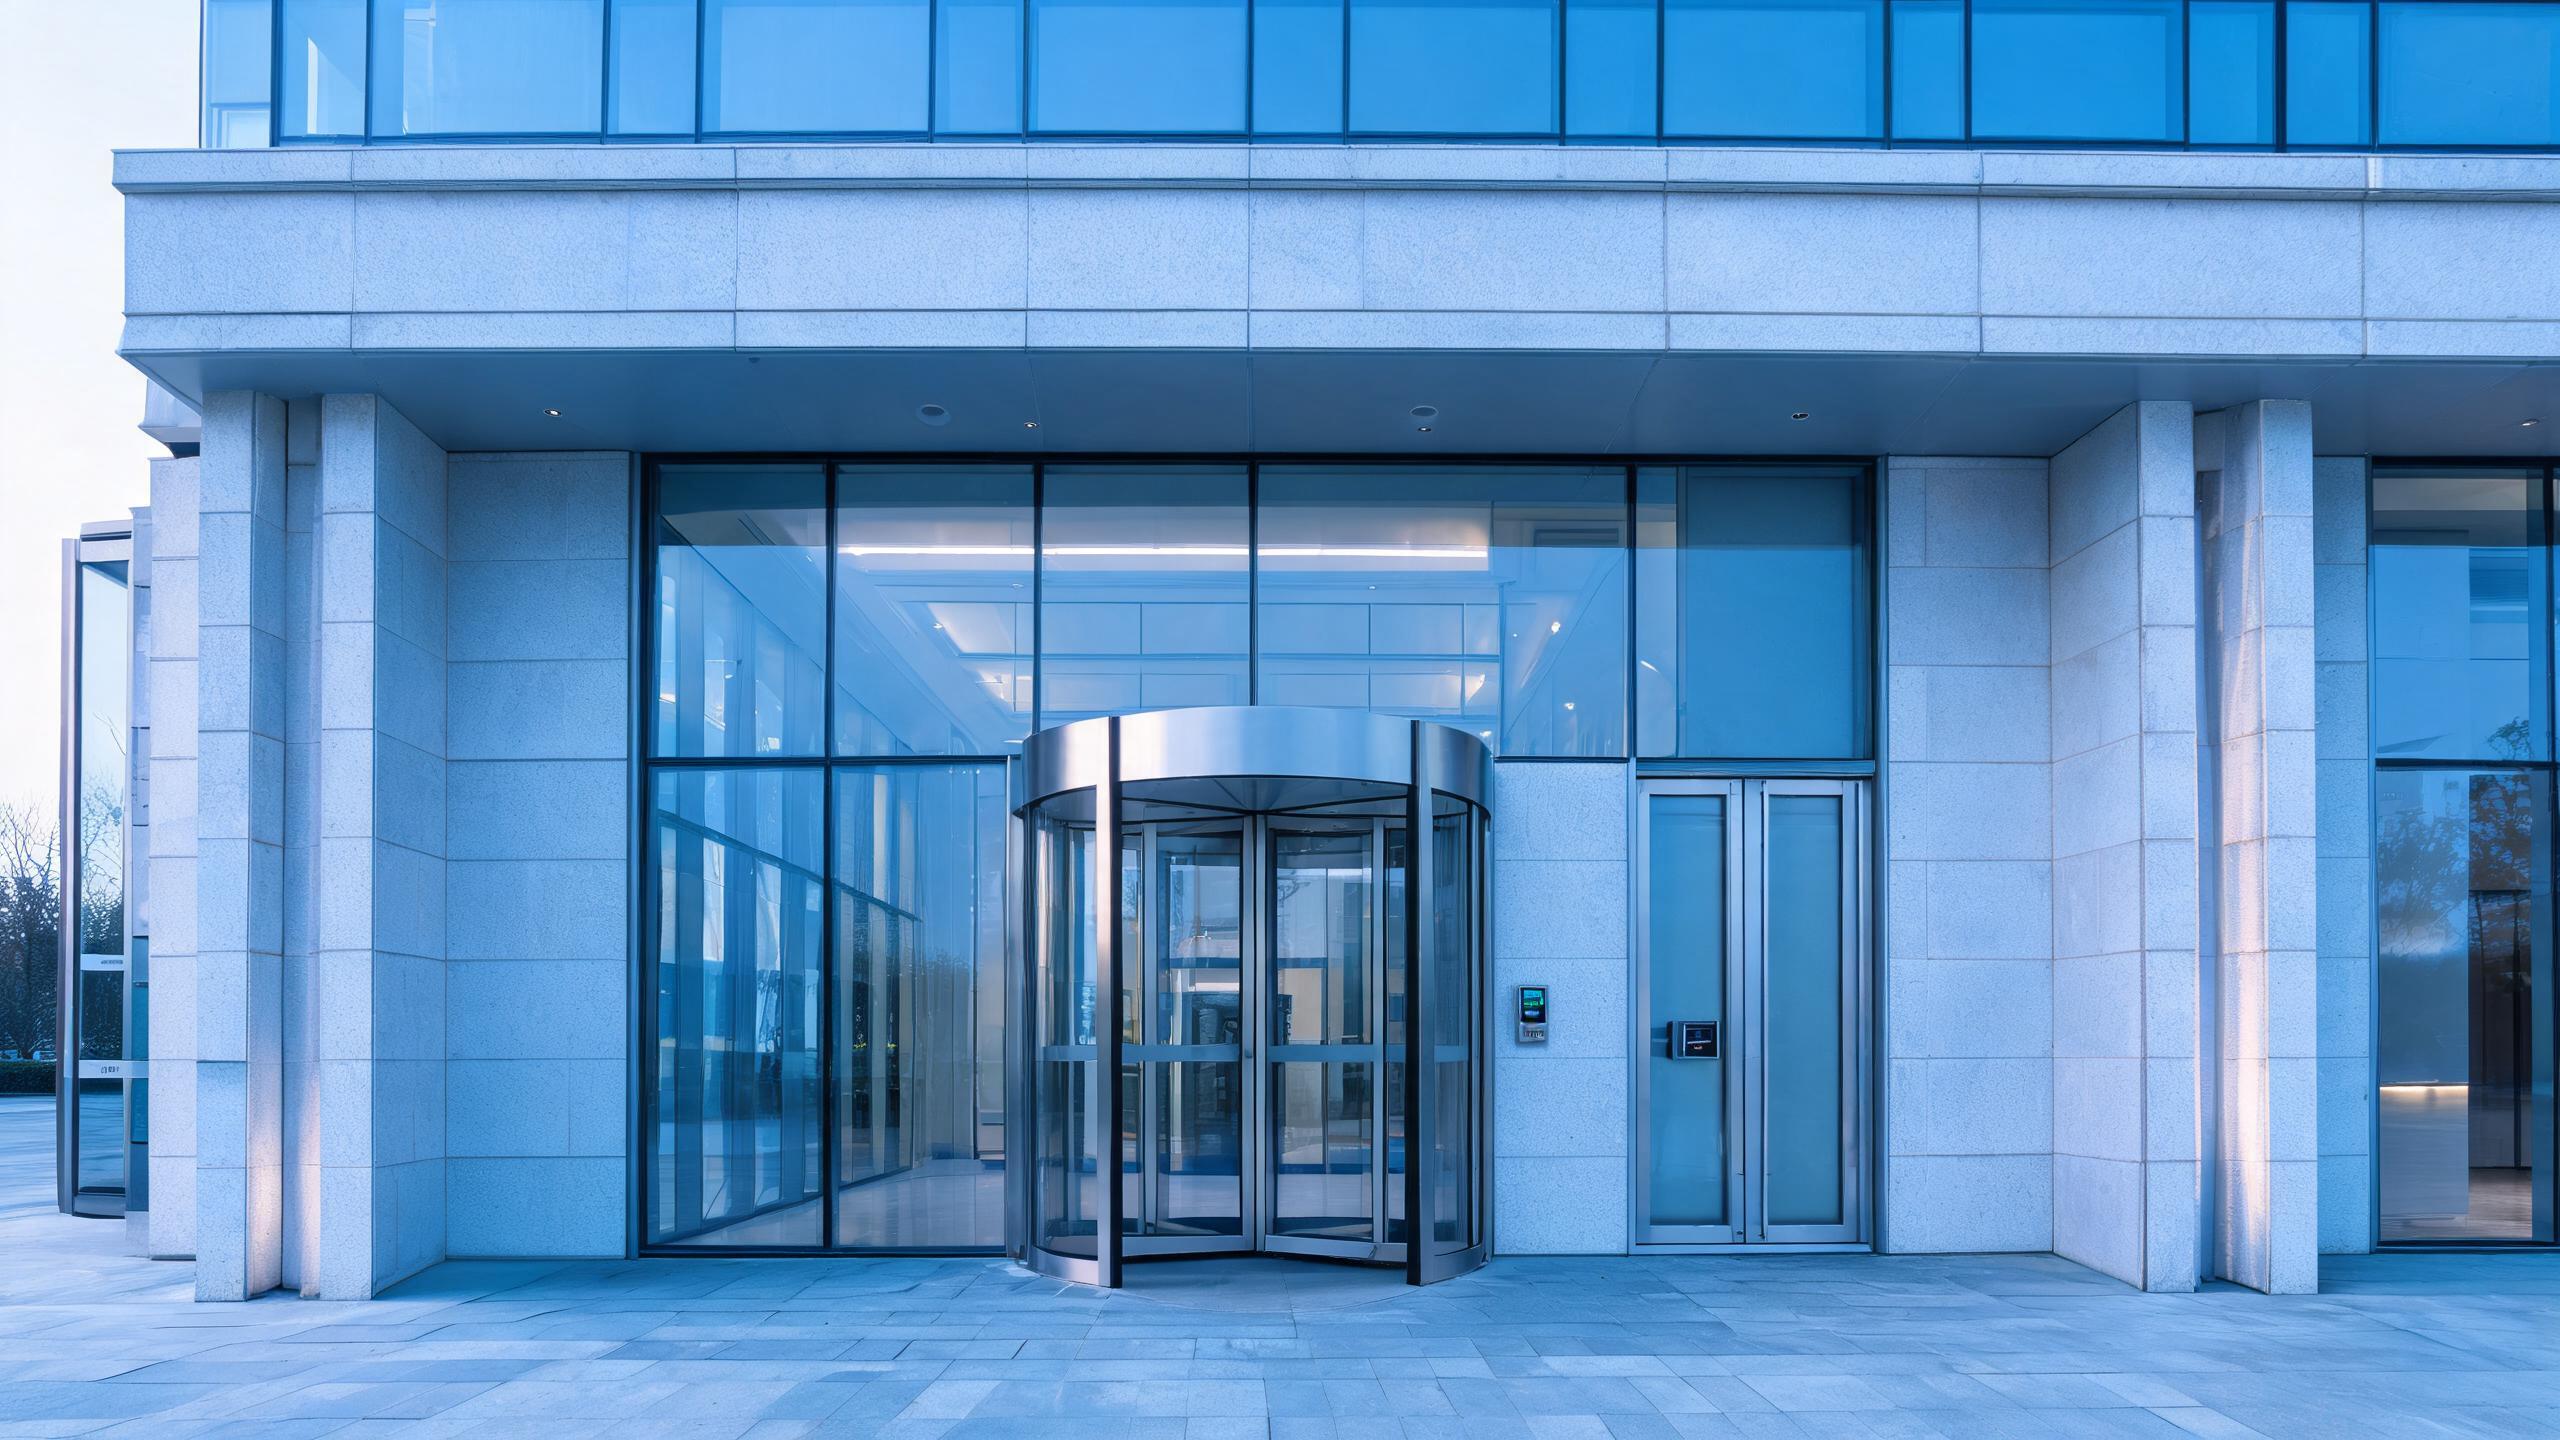
| Ingresso principale | Facciata vetrata con porta girevole o a bilanciamento | Lettore dopo l’orario di chiusura su una porta laterale controllata, senza modificare il flusso pubblico |
| Porta del personale / gabbia di sicurezza | Porta con interblocco di sicurezza | Lettore coordinato con la logica della gabbia di sicurezza e lo stato di allarme |
| Corridoio cassa / cassaforte | Porta di sicurezza pesante con classificazione specifica | Strato di controllo accessi aggiunto senza modificare l’hardware di apertura certificato della cassaforte |
| Sala server / telecomunicazioni | Porta tecnica in metallo | Credenziale IT ristretta, con registrazioni e accesso di emergenza per rottura del vetro preservati |
| Archivio / uffici | Porta interna in legno o con vetro | Credenziali per reparto pianificate in base al ruolo e alle esigenze del progetto |
| Ricezione / porta posteriore | Porta di consegna in metallo | Accesso del fornitore pianificato o con doppio personale, con copertura video |
Esempio di struttura del BOM per una filiale standardizzata
Questo esempio illustra una configurazione tipica, non un progetto cliente specifico. Il tipo di filiale e la politica interna sul rischio determinano l’elenco definitivo.
| Componente | Logica tipica | Note |
|---|---|---|
| Lettori per porte controllate | Porte principali, del personale e posteriori | Una specifica approvata replicata sull’intera rete |
| Hardware per aree sensibili | Controlli del corridoio della cassa e dell’archivio | Specificato in funzione dell’hardware certificato già presente nella cassaforte |
| Ambito di integrazione | Attività relative ad allarmi, monitoraggio e piattaforma di identità | Sistemi indicati e regole di doppio controllo confermati per iscritto |
| Kit di implementazione per la filiale | Hardware standardizzato, modello di credenziali e segnaletica | Consente un’implementazione regionale ripetibile da parte dei team delle strutture |
| Ricambi di audit | Lettori e serrature controllate nelle scorte della filiale | Le sostituzioni seguono il controllo documentato delle modifiche, non visite improvvisate |
Come viene implementata una rete di filiali
- Raccolta dei requisitiLa politica interna sul rischio, le aspettative dell’assicuratore, i sistemi di allarme e le classificazioni delle porte sono documentati per tipologia di filiale.
- Esame delle proveLe prove tecniche e relative alla catena di fornitura per SKU vengono esaminate dai team di sicurezza e acquisti prima dell’approvazione.
- Filiale pilotaUna filiale sperimenta le procedure di apertura, chiusura, accesso dei fornitori ed emergenza, inclusi i test sul doppio controllo e sull’esportazione dei dati di audit.
- Implementazione della reteKit standardizzati vengono installati regione per regione nelle finestre di modifica, con il ritiro delle vecchie chiavi secondo un processo registrato.
- Consegna delle verificheI responsabili di filiale ricevono procedure, cicli di revisione delle credenziali e regole per la gestione dei ricambi, con l’archiviazione delle prove.
Applicazioni correlate
Pagine correlate per strutture regolamentate
Serrature intelligenti per banche: domande comuni
Le serrature intelligenti sostituiscono le serrature a tempo delle casseforti e il doppio controllo?
No, e non dovrebbe esserne richiesto. L’accesso elettronico determina chi può raggiungere il corridoio blindato e in quale momento, mentre il hardware certificato per l’apertura della cassaforte, la disciplina del ritardatore e le regole che richiedono due persone restano in vigore; lo strato intelligente registra l’avvicinamento e si coordina con lo stato dell’allarme anziché sostituire il meccanismo regolamentato. Le banche progettano le porte sensibili come un controllo elettronico integrato a una procedura meccanica mantenuta, e ogni interazione tra i due elementi viene documentata per le verifiche interne di rischio e per la compagnia assicuratrice. Questa cautela è deliberata in un ambiente regolamentato.
Quale documentazione deve richiedere una banca a un fornitore di serrature?
È previsto che vengano richieste specifiche tecniche per SKU, prove a sostegno delle dichiarazioni relative a sicurezza e ambiente, documentazione di prova o conformità pertinente al mercato, informazioni sulla produzione e sulla catena di fornitura e una dichiarazione scritta sulla politica di aggiornamento del firmware e di assistenza. Poiché gli acquisti in ambienti regolamentati si basano su prove concrete, il dossier viene esaminato prima dell’approvazione delle specifiche, non dopo una fase pilota. I fornitori con esperienza in programmi regolamentati forniscono questa documentazione in modo costante; dichiarazioni generiche o il rifiuto di verificare la catena di fornitura sono considerati segnali di esclusione anziché semplici criticità commerciali.
Come vengono controllati i fornitori di pulizia e manutenzione fuori orario?
Le credenziali dei fornitori sono limitate alle finestre programmate — gli orari previsti dal contratto di pulizia, una visita di assistenza a un ATM, una finestra pianificata per gli impianti HVAC — e sono separate dai gruppi del personale, con accesso dalla porta di servizio abbinato alla copertura video e regole che richiedono due addetti per qualsiasi intervento vicino alle zone sensibili. Una credenziale di fornitore smarrita viene revocata immediatamente, senza attendere il ritorno del badge con il personale della ditta. Ogni accesso fuori orario da parte di un fornitore compare nel registro esaminato dal responsabile di filiale, mentre gli elenchi ricorrenti dei fornitori vengono ricertificati a ciclo fisso anziché rimanere indefinitely validi nel sistema.
Il sistema può integrarsi con le nostre piattaforme di allarme e identità?
L’integrazione viene definita in base al pannello di allarme, alla postazione di monitoraggio e alla piattaforma di identità indicati, comprehendo chi può disinserire l’allarme, quale stato consente l’apertura di ciascuna porta e come vengono propagati gli eventi relativi agli addetti in uscita — confermati per iscritto per ciascun sistema e versione. La logica delle intercomunicanti, il comportamento in caso di coercizione e l’evacuazione di emergenza restano invariati e vengono sottoposti a nuovi test dopo l’installazione. Anche le filiali che preferiscono evitare un’integrazione approfondita possono beneficiare di credenziali programmate e audit sulle porte, così il programma può iniziare dal livello di controllo accessi e aumentare progressivamente l’integrazione per fasi, anziché affidare l’intera implementazione a un unico progetto di interfaccia.
Come viene definito il BOM e il MOQ di una filiale?
Il BOM ripete un’unica specifica hardware approvata nelle diverse zone delle porte e separa i controlli per le zone sensibili, il lavoro di integrazione e i kit standardizzati per le filiali, con MOQ e tempi di consegna confermati per iscritto in ogni preventivo. In genere, prima di estendere il progetto a livello regionale, le reti effettuano una prova pilota in una filiale, applicando criteri di accettazione prestabiliti. Inviate l’elenco dei tipi di filiale, il calendario delle porte controllate, i nomi delle piattaforme e una sintesi delle politiche interne: il preventivo abbinerà l’hardware a zone e fasi di implementazione, in modo che sicurezza, manutenzione e acquisti possano esaminare lo stesso documento.
Modernizzate l’accesso alle filiali senza compromettere la disciplina delle casseforti
Inviate l’elenco dei tipi di filiale, il calendario delle porte controllate e i nomi delle piattaforme — riceverete un BOM abbinato alle zone, con l’ambito delle prove e MOQ e tempi di consegna confermati per iscritto.
Discutete il vostro progetto (RFQ)Configurazioni del progettoUltimo aggiornamento: 31 ottobre 2026 · Esaminato dal team editoriale di Smart Lock Factory