
Zastosowania
Inteligentne zamki dla banków i instytucji finansowych
Strefowy dostęp w oddziale od lobby do korytarza sejfowego, kontrola podwójna i procedury otwarcia, audytowalny cykl życia poświadczeń oraz zakupy oparte na dowodach.
Oddziały bankowe koncentrują ryzyko w niewielkiej liczbie drzwi: publiczne lobby po godzinach zamknięcia, pomieszczenia kasowe, serwerownie i pomieszczenia telekomunikacyjne, korytarze sejfowe, biura przechowujące poufne dokumenty oraz zaplecze magazynowo-odbiorcze. Projektowanie kontroli dostępu opiera się tutaj na koncepcjach poprzedzających inteligentne zamki — kontroli podwójnej, zamkach czasowych, rozdzieleniu obowiązków, procedurach otwarcia i zamykania — a elektroniczne poświadczenia dodają harmonogramowanie, natychmiastowe unieważnianie oraz mocniejszy zapis audytowy. Zakupy opierają się na dowodach: dokumentacja dla każdego SKU, wyniki testów i weryfikacja łańcucha dostaw mają większą wagę niż funkcje, a montaż uwzględnia panele alarmowe, logikę przedsionków bezpieczeństwa i wymagania ubezpieczyciela. Oddziały w sieci standaryzują się na jednej zatwierdzonej specyfikacji, dzięki czemu regionalne zespoły ds. obiektów mogą powtarzać wdrożenie. Strona dotycząca dostaw dla sektorów publicznych i regulowanych opisuje podobne wymagania dowodowe, strona centrów danych obejmuje kontrolę na poziomie szaf, a strona standardów przedstawia udokumentowane wymagania.
Dostęp bankowy w skrócie
| Strefy drzwi | Lobby, korytarz dla pracowników, obszary kasowe i sejfowe, archiwum, serwerownia oraz strefa odbioru mają oddzielne, rozdzielone poświadczenia |
| Kontrola podwójna | Otwarcie stref wymagających szczególnej ochrony może wymagać dwóch upoważnionych poświadczeń albo poświadczenia i działania na panelu alarmowym, nigdy zaś pojedynczej osoby działającej bez nadzoru |
| Cykl życia audytu | Wydawanie, zmiana i unieważnianie poświadczeń pracowników oraz dostawców odbywają się zgodnie z udokumentowanym, audytowalnym procesem |
| Procedury czasowe | Harmonogramy otwarcia, zamknięcia i dni świąteczne formalizują, kto może uzbroić, rozbroić system alarmowy i wejść, a dokumentację przechowuje się zgodnie z polityką |
| Zakupy oparte na dowodach | Dokumentację dla każdego SKU, dowody testów i weryfikację dostawcy przedstawia się przed zatwierdzeniem specyfikacji |
| Koordynacja alarmów | Sprzęt kontroli dostępu jest koordynowany z wskazanymi systemami alarmowymi i monitoringowymi, a nie montowany obok nich |
| Struktura BOM | Zatwierdzony zestaw zamków dla oddziału, czytniki do drzwi kontrolowanych, zakres integracji, zestawy wdrożeniowe dla oddziałów i części zapasowe do audytów |
Jednostka odpowiedzi
Wyłącznie poświadczenia elektroniczne czy kontrola podwójna: elektroniczna i mechaniczna?
Elektroniczny dostęp zarządza budynkiem; regulowane procedury dotyczące gotówki i sejfów zwykle zachowują ponadto mechaniczne rygory oraz zamki czasowe.
| Wymiar | Wyłącznie poświadczenia elektroniczne | Elektronicznie z zachowaniem kontroli podwójnej |
|---|---|---|
| Obszary kasowe | Jedna karta może umożliwić ciche wejście | Obowiązuje zasada dwóch osób albo poświadczenia i panelu |
| Korytarz sejfowy | Wejście według harmonogramu | Zachowane zamki czasowe i procedury otwarcia |
| Siła audytu | Rejestruje, kto użył karty | Rejestruje, kto i na podstawie jakiej podwójnej autoryzacji |
| Utrata poświadczenia przez pracownika | Szybkie unieważnienie | Szybkie unieważnienie oraz aktualizacja procesu posiadaczy kluczy |
| Zgodność z ubezpieczeniem | Może nie spełniać wymogów polisy | Zaprojektowano zgodnie z wymaganiami ubezpieczyciela i polityką wewnętrzną |
| Typowe zastosowanie | Biura i strefy administracyjne | Pomieszczenia kasowe, sejfowe i o wysokim ryzyku |
Typy drzwi i dopasowanie korpusu zamka
Drzwi w oddziałach dzielą się na kategorie publiczne, obsługiwane przez pracowników i regulowane; tylko te ostatnie wymagają specjalistycznego sprzętu i procedur.
| Przejście | Typowe drzwi | Podejście do zamka |
|---|---|---|
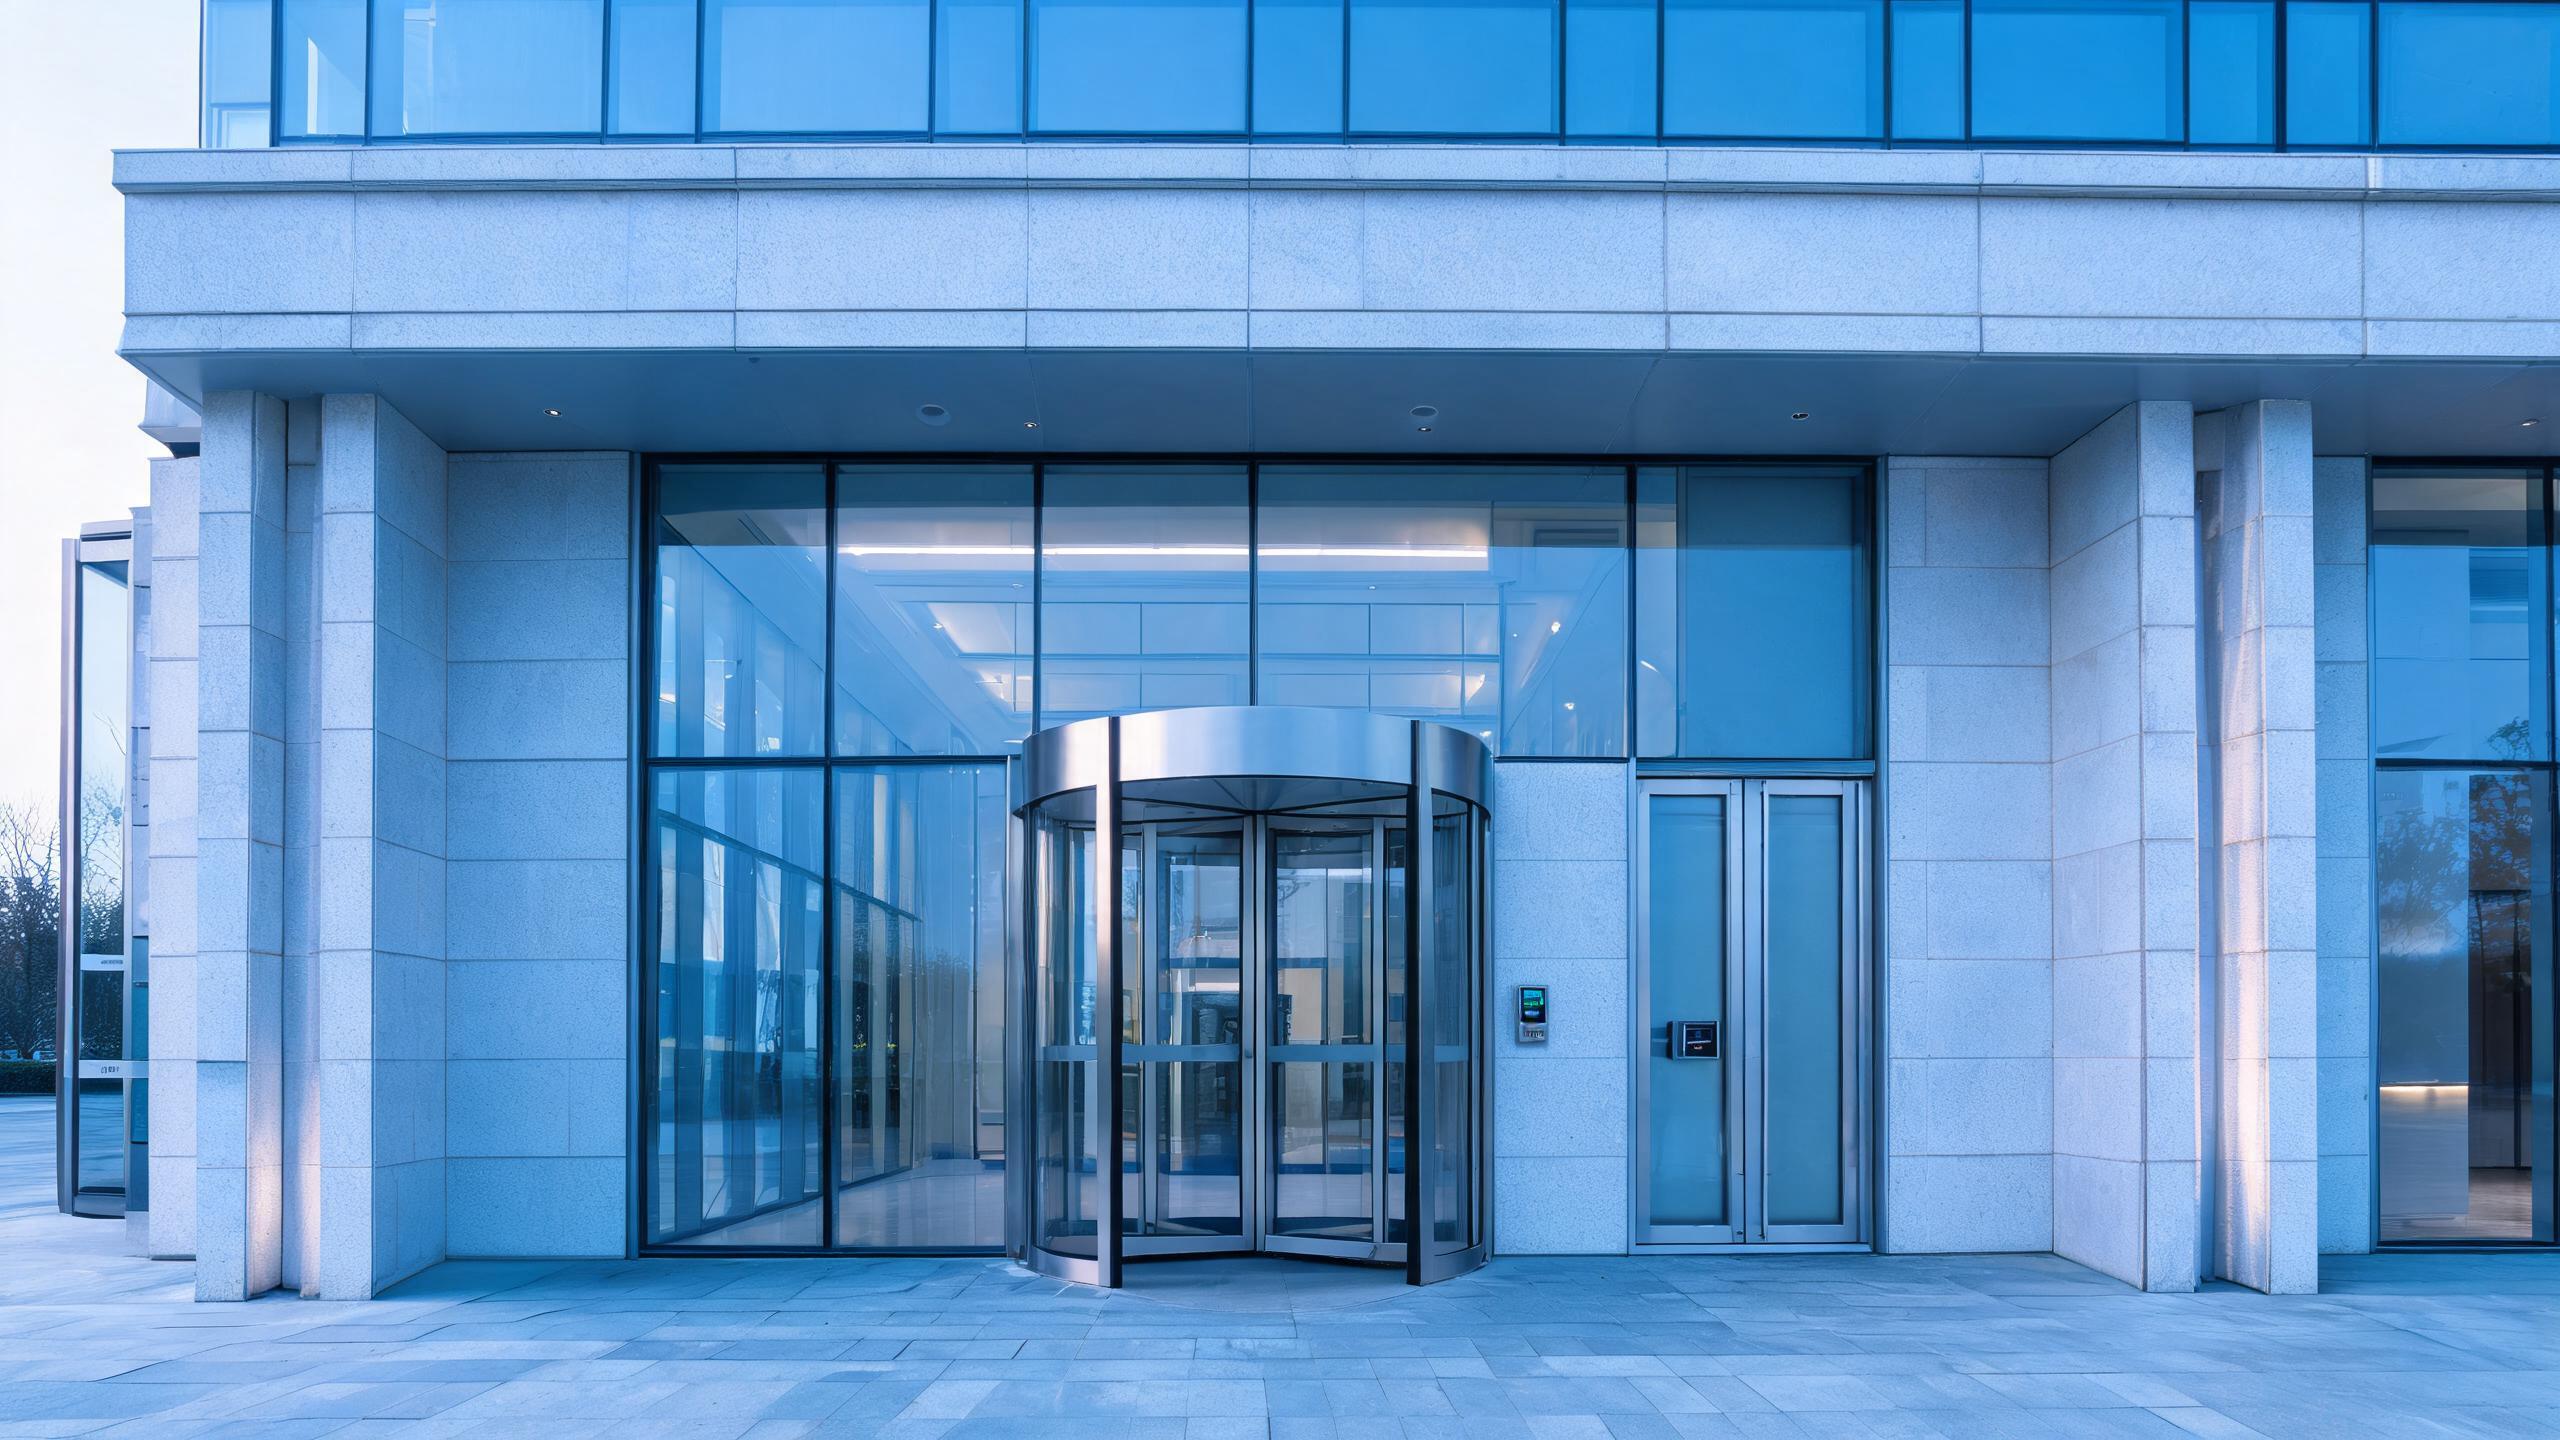
| Główne wejście | Przeszklona elewacja z drzwiami obrotowymi lub wahadłowymi | Czytnik po godzinach zamknięcia przy kontrolowanych drzwiach bocznych, bez zmiany przepływu publicznego |
| Drzwi dla pracowników / przedsionek bezpieczeństwa | Drzwi z blokadą bezpieczeństwa | Czytnik skoordynowany z logiką przedsionka bezpieczeństwa i stanem alarmu |
| Korytarz kasowy / sejfowy | Solidne drzwi bezpieczeństwa o określonej klasie | Dodana warstwa kontroli dostępu bez zmiany certyfikowanego sprzętu otwierającego sejf |
| Serwerownia / pomieszczenie telekomunikacyjne | Metalowe drzwi serwisowe | Wąskie poświadczenie IT z zachowaniem dokumentacji i awaryjnego dostępu awaryjnego |
| Archiwum / biura | Drewniane lub przeszklone drzwi wewnętrzne | Poświadczenia działowe harmonogramowane według roli i potrzeb projektu |
| Strefa odbioru / drzwi tylne | Metalowe drzwi dostawowe | Dostęp dwóch pracowników lub dostawcy według harmonogramu, z objęciem kamer |
Przykładowa struktura BOM dla standaryzowanego oddziału
Ten przykład ilustruje typową konfigurację, a nie konkretny projekt klienta. Ostateczną listę determinują typ oddziału i wewnętrzna polityka ryzyka.
| Składnik | Typowa zasada działania | Uwagi |
|---|---|---|
| Czytniki drzwi kontrolowanych | Drzwi boczne, dla pracowników i tylne po godzinach zamknięcia | Jedna zatwierdzona specyfikacja stosowana w całej sieci |
| Sprzęt stref wymagających szczególnej ochrony | Kontrola korytarza kasowego i archiwum | Określony zgodnie z istniejącym, certyfikowanym sprzętem sejfowym |
| Zakres integracji | Prace związane z alarmem, monitoringiem i platformą tożsamości | Wskazane systemy i zasady kontroli podwójnej potwierdzone na piśmie |
| Zestaw wdrożeniowy dla oddziału | Standaryzowany sprzęt, szablon poświadczeń i oznakowanie | Umożliwia powtarzalne wdrożenia regionalne przez zespoły ds. obiektów |
| Części zapasowe do audytów | Czytniki i zamki kontrolowane w magazynie oddziału | Wymiany odbywają się zgodnie z udokumentowaną kontrolą zmian, a nie podczas doraźnych wizyt |
Jak wdraża się sieć oddziałów
- Zbieranie wymagańWewnętrzna polityka ryzyka, oczekiwania ubezpieczyciela, systemy alarmowe i klasy drzwi są dokumentowane dla każdego typu oddziału.
- Przegląd dowodówDowody techniczne i dotyczące łańcucha dostaw dla każdego SKU są oceniane przez dział bezpieczeństwa i zakupów przed zatwierdzeniem.
- Oddział pilotażowyJeden oddział testuje procedury otwarcia, zamknięcia, dostępu dostawców i sytuacji awaryjnych, w tym kontrolę podwójną oraz eksport danych audytowych.
- Wdrożenie siecioweStandaryzowane zestawy są wdrażane regionami w wyznaczonych oknach zmian, a stare klucze są wycofywane w udokumentowanym procesie.
- Przekazanie zapewnieniaMenedżerowie oddziałów otrzymują procedury, cykle przeglądu poświadczeń i zasady postępowania z częściami zapasowymi, a dowody są archiwizowane.
Powiązane zastosowania
Powiązane strony dotyczące obiektów regulowanych
Inteligentne zamki dla banków: częste pytania
Czy inteligentne zamki zastępują zamki czasowe sejfów i kontrolę podwójną?
Nie i nie należy tego oczekiwać. Elektroniczna kontrola dostępu decyduje o tym, kto i kiedy może dotrzeć do korytarza gotówkowego, natomiast certyfikowane mechanizmy otwierania sejfu, zasady działania zamek czasowych oraz reguły dotyczące obecności dwóch osób pozostają w mocy; inteligentna warstwa rejestruje zbliżenie i koordynuje działanie ze stanem alarmu, zamiast zastępować regulowany mechanizm. Banki projektują drzwi o podwyższonym znaczeniu jako system elektronicznej kontroli uzupełniony zachowanymi procedurami mechanicznymi, a każdą interakcję między nimi dokumentuje się na potrzeby wewnętrznej oceny ryzyka i przeglądu przez ubezpieczyciela. Ta ostrożność jest celowa w środowisku regulowanym.
Jaką dokumentację bank potrzebuje od dostawcy zamków?
Należy oczekiwać żądania specyfikacji technicznych dla każdego SKU, dowodów potwierdzających deklaracje dotyczące bezpieczeństwa i środowiska, dokumentacji testowej lub zgodności odpowiedniej dla danego rynku, informacji o produkcji i łańcuchu dostaw oraz pisemnego oświadczenia dotyczącego polityki aktualizacji oprogramowania układowego i wsparcia. Ponieważ regulowane postępowania zakupowe opierają się na dowodach, pakiet dokumentów jest przeglądany przed zatwierdzeniem specyfikacji, a nie po pilotażu. Dostawcy posiadający doświadczenie w regulowanych programach konsekwentnie przekazują tę dokumentację; ogólnikowe deklaracje lub odmowa weryfikacji łańcucha dostaw są traktowane jako przesłanki dyskwalifikujące, a nie jako typowe trudności handlowe.
Jak po godzinach kontrolowani są dostawcy usług czystości i konserwacji?
Uprawnienia dostawców są ograniczone do zaplanowanych przedziałów czasu — godzin określonych w umowie o czystość, wizyty serwisowej w ATM lub zaplanowanego okna HVAC — i są oddzielone od grup pracowniczych, a w przypadku wejścia tylnymi drzwiami obowiązują obsługę kamer oraz zasady dotyczące dwóch pracowników w pobliżu stref wrażliwych. Zgubione uprawnienie dostawcy jest natychmiast unieważnianie, bez oczekiwania na powrót wykonawcy z identyfikatorem. Każde wejście dostawcy po godzinach pojawia się w rejestrze, który sprawdza kierownik oddziału, a listy dostawców są okresowo ponownie certyfikowane w ustalonym cyklu, zamiast pozostawać bezterminowo w systemie.
Czy system można zintegrować z naszymi platformami alarmowymi i tożsamościowymi?
Zakres integracji określa się względem wskazanej centrali alarmowej, stacji monitorowania i platformy tożsamościowej, uwzględniając osoby uprawnione do wyłączania alarmu, stany umożliwiające dostęp do poszczególnych drzwi oraz sposób propagacji zdarzeń dotyczących opuszczenia obiektu — potwierdzony pisemnie dla każdego systemu i wersji. Logika śluzy bezpieczeństwa, zachowanie w sytuacji przymusowej oraz awaryjne drogi ewakuacji pozostają bez zmian i są ponownie testowane po instalacji. Oddziały, które preferują ograniczoną integrację, nadal korzystają z zaplanowanych uprawnień i możliwości audytu drzwi, dzięki czemu program może rozpocząć się od warstwy kontroli dostępu, a integrację stopniowo pogłębiać, zamiast uzależniać całe wdrożenie od jednego projektu integracyjnego.
Jak określa się zakres BOM i MOQ dla oddziału?
BOM powtarza jedną zatwierdzoną specyfikację sprzętową w strefach drzwi i rozdziela mechanizmy kontroli stref wrażliwych, prace integracyjne oraz standaryzowane zestawy dla oddziałów, przy czym MOQ i czas realizacji są potwierdzane pisemnie w każdej ofercie. Sieci zazwyczaj przeprowadzają pilotaż w jednym oddziale, stosując zdefiniowane testy akceptacyjne, przed uruchomieniem dostaw regionalnych. Należy przesłać listę typów oddziałów, harmonogram drzwi objętych kontrolą, nazwy platform oraz wewnętrzne podsumowanie polityki, a oferta przypisze sprzęt do odpowiednich stref i etapów wdrożenia, tak aby bezpieczeństwo, obiekty i zakupy przeglądały ten sam dokument.
Modernizuj kontrolę dostępu w oddziałach bez naruszania procedur obowiązujących w sejfach
Prześlij listę typów oddziałów, harmonogram drzwi objętych kontrolą i nazwy platform — otrzymaj BOM z podziałem na strefy, zakresem wymaganych dowodów oraz pisemnymi warunkami dotyczącymi MOQ i czasu realizacji.
Omów swój projekt (RFQ)Konfiguracje projektuOstatnia aktualizacja: 31 października 2026 r. · Zweryfikowano przez zespół redakcyjny Smart Lock Factory