
Aplicaciones
Cerraduras inteligentes para bancos e instituciones financieras
Acceso por zonas a las sucursales, desde el vestíbulo hasta el corredor de la bóveda, con doble control, procedimientos de apertura, ciclo de vida de credenciales auditable y compras basadas en evidencias.
Las sucursales bancarias concentran el riesgo en un pequeño conjunto de puertas: el vestíbulo público fuera de horario, las áreas de efectivo, las salas de servidores y telecomunicaciones, los corredores de las bóvedas, las oficinas con registros sensibles y las áreas de recepción y logística interna. La ingeniería de acceso se apoya en conceptos de control anteriores a las cerraduras inteligentes — doble control, cerraduras temporizadas, separación de funciones y rutinas de apertura y cierre — a los que las credenciales electrónicas añaden programación, revocación inmediata y un registro de auditoría más sólido. Las compras se basan en evidencias: la documentación por SKU, el comportamiento en pruebas y la verificación de la cadena de suministro tienen más peso que las funciones, y la instalación respeta los paneles de alarma, la lógica de las Claustras antipirata y los requisitos de las aseguradoras. Las sucursales de una red se estandarizan en una especificación aprobada para que los equipos regionales de instalaciones puedan repetir el despliegue. La página de suministros para organismos públicos y sectores regulados cubre expectativas de evidencia similares, la página de centros de datos aborda el control por rack y la página de normas recoge los requisitos documentados.
Acceso bancario de un vistazo
| Zonas de acceso | El vestíbulo, el corredor de personal, las áreas de efectivo y bóvedas, los registros, la sala de servidores y recepción cuentan cada uno con credenciales segregadas |
| Doble control | Las aperturas sensibles pueden requerir dos credenciales autorizadas o una credencial junto con una actuación en el panel de alarma, nunca la acción discreta de una sola persona |
| Ciclo de vida de auditoría | La emisión, modificación y revocación de credenciales de personal y proveedores sigue un proceso documentado y auditable |
| Procedimientos horarios | Los horarios de apertura, cierre y festivos formalizan quién puede armar, desarmar y acceder, con conservación de registros según la política |
| Compras basadas en evidencias | Se solicitan documentación por SKU, evidencias de pruebas y verificación del proveedor antes de aprobar la especificación |
| Coordinación con alarmas | El hardware de acceso se coordina con los sistemas de alarma y monitorización indicados, en lugar de instalarse sin relación con ellos |
| Composición del BOM | Conjunto aprobado de cerraduras para sucursales, lectores para puertas controladas, alcance de integración, kits de despliegue por sucursal y repuestos de auditoría |
Unidad de respuesta
¿Solo credenciales electrónicas o doble control electrónico y mecánico?
El acceso electrónico gestiona el edificio; los procedimientos regulados para efectivo y bóvedas normalmente mantienen además la disciplina mecánica y de cerradura temporizada.
| Dimensión | Solo credenciales electrónicas | Electrónico más doble control conservado |
|---|---|---|
| Áreas de efectivo | Una credencial puede acceder sin dejar constancia | Se aplica la regla de dos personas o de credencial más panel |
| Corredor de bóveda | Acceso según programación | Se conservan la cerradura temporizada y los procedimientos de apertura |
| Solidez de la auditoría | Registra quién accedió con su credencial | Registra quién accedió y bajo qué doble autorización |
| Pérdida de credencial de personal | Revocación rápida | Revocación rápida y actualización del proceso del poseedor de llaves |
| Compatibilidad con el seguro | Puede no cumplir la póliza | Diseñado según los requisitos de la aseguradora y de la organización |
| Uso habitual | Oficinas y zonas administrativas | Áreas de efectivo, bóvedas y salas de alto riesgo |
Tipos de puerta y compatibilidad con el cuerpo de la cerradura
Las puertas de las sucursales se dividen en categorías públicas, con personal y reguladas; solo estas últimas requieren hardware y procedimientos especializados.
| Apertura | Puerta habitual | Enfoque de cerradura |
|---|---|---|
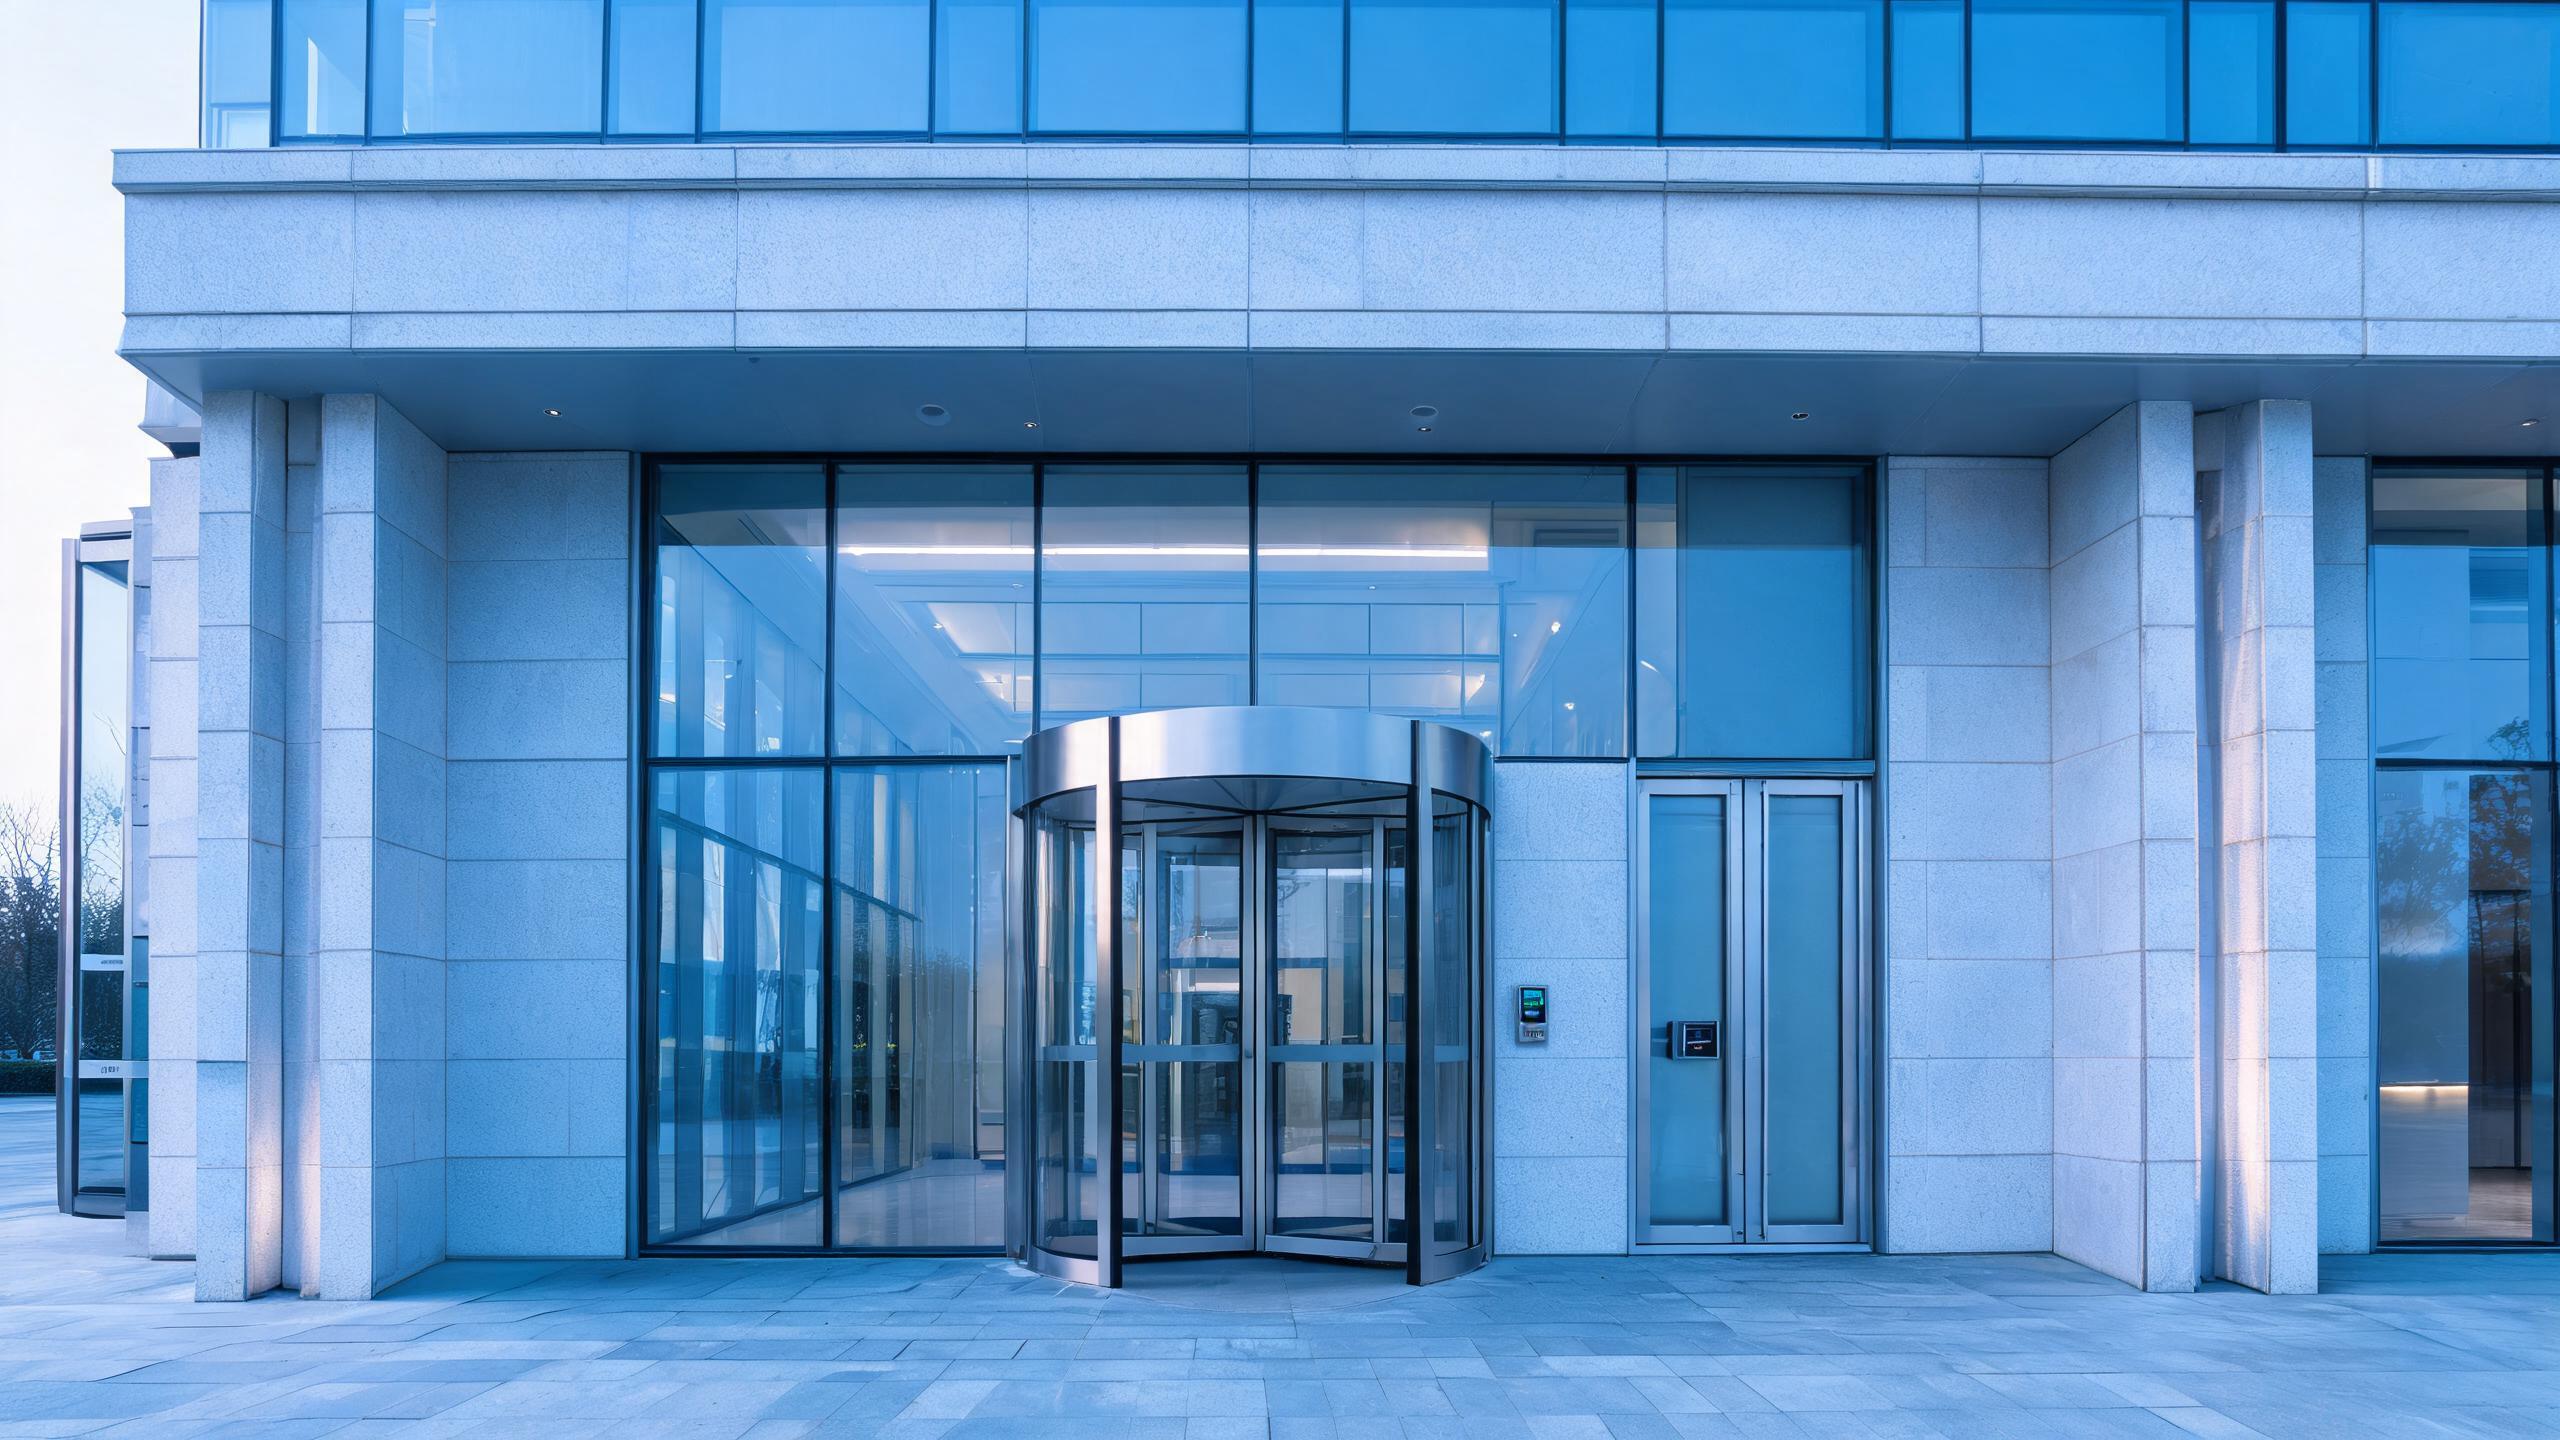
| Entrada principal | Fachada acristalada con puerta giratoria o equilibrada | Lector fuera de horario en una puerta lateral controlada, sin modificar el flujo público |
| Puerta de personal / claustra antipirata | Puerta de enclavamiento de seguridad | Lector coordinado con la lógica de la claustra antipirata y el estado de la alarma |
| Corredor de efectivo / bóveda | Puerta de seguridad reforzada y certificada | Capa de acceso añadida sin modificar el hardware certificado de apertura de la bóveda |
| Sala de servidores / telecomunicaciones | Puerta de servicio metálica | Credencial restringida de TI, con conservación de registros y apertura de emergencia |
| Registros / oficinas | Puerta interior de madera o acristalada | Credenciales por departamento programadas según función y necesidad del proyecto |
| Recepción / puerta trasera | Puerta metálica de deliveries | Acceso de dos empleados o de proveedor programado, con cobertura de cámaras |
Ejemplo de composición del BOM para una sucursal estandarizada
Este ejemplo ilustra una configuración habitual, no un proyecto de cliente específico. El tipo de sucursal y la política interna de riesgo determinan la lista final.
| Componente | Lógica habitual | Notas |
|---|---|---|
| Lectores para puertas controladas | Puertas laterales, de personal y traseras fuera de horario | Una especificación aprobada repetida en toda la red |
| Hardware para zonas sensibles | Controles del corredor de efectivo y de registros | Especificado en torno al hardware certificado existente de la bóveda |
| Alcance de integración | Trabajos con alarmas, monitorización y plataforma de identidad | Sistemas indicados y reglas de doble control confirmados por escrito |
| Kit de despliegue por sucursal | Hardware estandarizado, plantilla de credenciales y señalización | Permite un despliegue regional repetible por los equipos de instalaciones |
| Repuestos de auditoría | Lectores y cerraduras controlados en el inventario de la sucursal | Las sustituciones siguen un control documentado de cambios, no visitas improvisadas |
Cómo se despliega una red de sucursales
- Recopilación de requisitosLa política interna de riesgo, las expectativas de las aseguradoras, los sistemas de alarma y las clasificaciones de puertas se documentan por cada tipo de sucursal.
- Revisión de evidenciasLas evidencias técnicas y de cadena de suministro por SKU se revisan con los equipos de seguridad y compras antes de la aprobación.
- Sucursal pilotoUna sucursal ejecuta los procedimientos de apertura, cierre, proveedores y emergencias, incluidas las pruebas de doble control y exportación de auditorías.
- Despliegue de la redLos kits estandarizados se despliegan región por región dentro de ventanas de cambio, y las llaves antiguas se retiran mediante un proceso registrado.
- Entrega de garantíasLos responsables de sucursal reciben los procedimientos, los ciclos de revisión de credenciales y las normas de gestión de repuestos, con archivado de las evidencias.
Aplicaciones relacionadas
Páginas relacionadas sobre instalaciones reguladas
Cerraduras inteligentes para bancos: preguntas frecuentes
¿Las cerraduras inteligentes sustituyen las cerraduras temporizadas de las bóvedas y el doble control?
No, y no debería esperarse que lo hagan. El acceso electrónico determina quién llega al corredor de efectivo y cuándo, mientras que el hardware certificado de apertura de la caja fuerte, la disciplina de los cronistemas de cierre y las reglas de dos personas siguen vigentes; la capa inteligente registra el acercamiento y se coordina con el estado de la alarma en lugar de sustituir el mecanismo regulado. Los bancos diseñan las puertas sensibles como un control electrónico complementado con procedimientos mecánicos conservados, y cada interacción entre ambos se documenta para la evaluación interna de riesgos y de la aseguradora. Este conservadurismo es deliberado en un entorno regulado.
¿Qué documentación necesita un banco de un proveedor de cerraduras?
Lo habitual es solicitar especificaciones técnicas por SKU, pruebas justificativas de las afirmaciones de seguridad y sostenibilidad ambiental, documentación de ensayos o conformidad relevante para el mercado, información sobre fabricación y cadena de suministro, y una declaración por escrito sobre la política de actualizaciones de firmware y soporte. Dado que las compras reguladas se basan en evidencias, el paquete se revisa antes de aprobar las especificaciones, no después de una prueba piloto. Los proveedores con experiencia en programas regulados presentan esta documentación de forma constante; las afirmaciones genéricas o la negativa a verificar la cadena de suministro se consideran señales descalificadoras, no obstáculos comerciales.
¿Cómo se controla a los proveedores de limpieza y mantenimiento fuera del horario laboral?
Las credenciales de proveedores se limitan a ventanas programadas: el horario del contrato de limpieza, una visita de servicio a un cajero automático o un intervalo previsto de mantenimiento de HVAC. Además, son independientes de los grupos de personal, y el acceso por la puerta trasera se combina con cobertura por cámaras y reglas de dos empleados para cualquier actuación cerca de zonas sensibles. La pérdida de una credencial de proveedor se revoca de inmediato, sin esperar a que el contratista devuelva la tarjeta. Toda apertura realizada por un proveedor fuera del horario laboral figura en el registro que revisa el responsable de la sucursal, y las listas recurrentes de proveedores se recertifican en un ciclo fijo en lugar de permanecer indefinidamente en el sistema.
¿Puede el sistema integrarse con nuestras plataformas de alarma e identidad?
La integración se define en función del panel de alarmas, la central de监控 y la plataforma de identidad indicados, incluyendo quién puede desactivar la alarma, qué estado permite acceder a cada puerta y cómo se propagan los eventos de salida; todo ello se confirma por escrito para cada sistema y versión. La lógica de las antesalas, el comportamiento ante coacción y la evacuación de emergencia permanecen sin cambios y se vuelven a probar tras la instalación. Las sucursales que prefieren no realizar una integración profunda también se benefician de credenciales programadas y auditoría en las puertas, por lo que el programa puede comenzar en la capa de control de acceso y profundizar la integración por fases, sin poner el despliegue en manos de un único proyecto de interfaz.
¿Cómo se define el BOM y el MOQ de una sucursal?
El BOM repite una única especificación de hardware aprobada en todas las zonas de puertas y separa los controles de zonas sensibles, el trabajo de integración y los kits estandarizados de sucursal, con el MOQ y el plazo de entrega confirmados por escrito en cada cotización. Normalmente, las redes realizan una prueba piloto en una sucursal frente a criterios de aceptación definidos antes del despliegue regional a gran escala. Envíe la lista de tipos de sucursal, el programa de puertas controladas, los nombres de las plataformas y un resumen de la política interna; la cotización asignará el hardware a cada zona y fase de despliegue para que seguridad, instalaciones y compras revisen el mismo documento.
Modernice el acceso a las sucursales sin alterar la disciplina de las cajas fuertes
Envíe la lista de tipos de sucursal, el programa de puertas controladas y los nombres de las plataformas: recibirá un BOM asignado por zonas, con el alcance de las evidencias y las condiciones escritas de MOQ y plazo de entrega.
Hable con nosotros sobre su proyecto (RFQ)Configuraciones del proyectoÚltima actualización: 31 de octubre de 2026 · Revisado por el equipo editorial de Smart Lock Factory