
Aplicações
Fechaduras inteligentes para bancos e instituições financeiras
Acesso por zonas às filiais, desde a receção até ao corredor da caixa-forte, controlo duplo e procedimentos de abertura, ciclo de vida auditável das credenciais e aquisição baseada em evidências.
Os balcões bancários concentram o risco num pequeno conjunto de portas: a receção pública após o horário de funcionamento, as áreas de numerário, as salas de servidores e telecomunicações, os corredores das caixas-fortes, os escritórios queGuardam registos sensíveis e as áreas de receção e后勤. A engenharia de controlo de acesso assenta aqui em conceitos anteriores às fechaduras inteligentes — controlo duplo, fechaduras temporizadas, segregação de funções e rotinas de abertura e fecho — acrescentando as credenciais eletrónicas a capacidade de agendamento, revogação imediata e um registo de auditoria mais robusto. A aquisição baseia-se em evidências: a documentação por SKU, o comportamento em testes e a verificação da cadeia de fornecimento pesam mais do que as funcionalidades, e a instalação respeita os painéis de alarme, a lógica das salas de segurança e os requisitos das seguradoras. As filiais de uma rede padronizam-se numa especificação aprovada, para que as equipas regionais de instalações possam replicar a implementação. A página de fornecimento para o setor governamental e réglementado aborda expectativas de evidência semelhantes, a página dos centros de dados aborda o controlo ao nível dos racks e a página das normas aborda os requisitos documentados.
Controlo de acesso bancário num relance
| Zonas de portas | A receção, o corredor de pessoal, as áreas de numerário e caixa-forte, os registos, a sala de servidores e a receção possuem cada uma credenciais segregadas |
| Controlo duplo | As aberturas sensíveis podem exigir duas credenciais autorizadas ou uma credencial juntamente com uma ação no painel de alarme, nunca a ação silenciosa de uma única pessoa |
| Ciclo de vida da auditoria | A emissão, alteração e revogação das credenciais de pessoal e fornecedores seguem um processo documentado e auditável |
| Procedimentos temporais | Os calendários de abertura, fecho e feriados formalizam quem pode armar, desarmar e entrar, com registos retidos conforme a política |
| Aquisição baseada em evidências | A documentação por SKU, as evidências de teste e a verificação dos fornecedores são solicitadas antes da aprovação da especificação |
| Coordenação dos alarmes | Os equipamentos de controlo de acesso são coordenados com os sistemas de alarme e monitorização especificados, em vez de instalados ao lado deles |
| Estrutura do BOM | Conjunto de fechaduras aprovado para a filial, leitores para portas controladas, âmbito de integração, kits de implementação nas filiais e peças de reposição para auditoria |
Unidade de resposta
Apenas credenciais eletrónicas ou controlo duplo eletrónico e mecânico?
O controlo de acesso eletrónico gere o edifício; os procedimentos regulamentados para numerário e caixas-fortes normalmente mantêm, adicionalmente, a disciplina mecânica e das fechaduras temporizadas.
| Dimensão | Apenas credenciais eletrónicas | Eletrónicas com controlo duplo mantido |
|---|---|---|
| Áreas de numerário | Um cartão de acesso permite a entrada em silêncio | Regra de duas pessoas ou de credencial mais painel aplicada de forma obrigatória |
| Corredor da caixa-forte | Entrada baseada no calendário | Procedimentos de fechadura temporizada e abertura preservados |
| Rigor da auditoria | Regista quem utilized o cartão | Regista quem utilizou o cartão e sob que dupla autorização |
| Perda de credencial de pessoal | Revogação rápida | Revogação rápida e atualização do processo de custódio de chaves |
| Adequação aos seguros | Pode não satisfazer a política | Concebido segundo os requisitos da seguradora e da organização |
| Adequação típica | Escritórios e zonas administrativas | Áreas de numerário, caixas-fortes e salas de alto risco |
Tipos de porta e correspondência com o corpo da fechadura
As portas das filiais dividem-se em categorias públicas, com pessoal e regulamentadas; apenas estas últimas recebem equipamentos e procedimentos especializados.
| Abertura | Porta típica | Abordagem de fechadura |
|---|---|---|
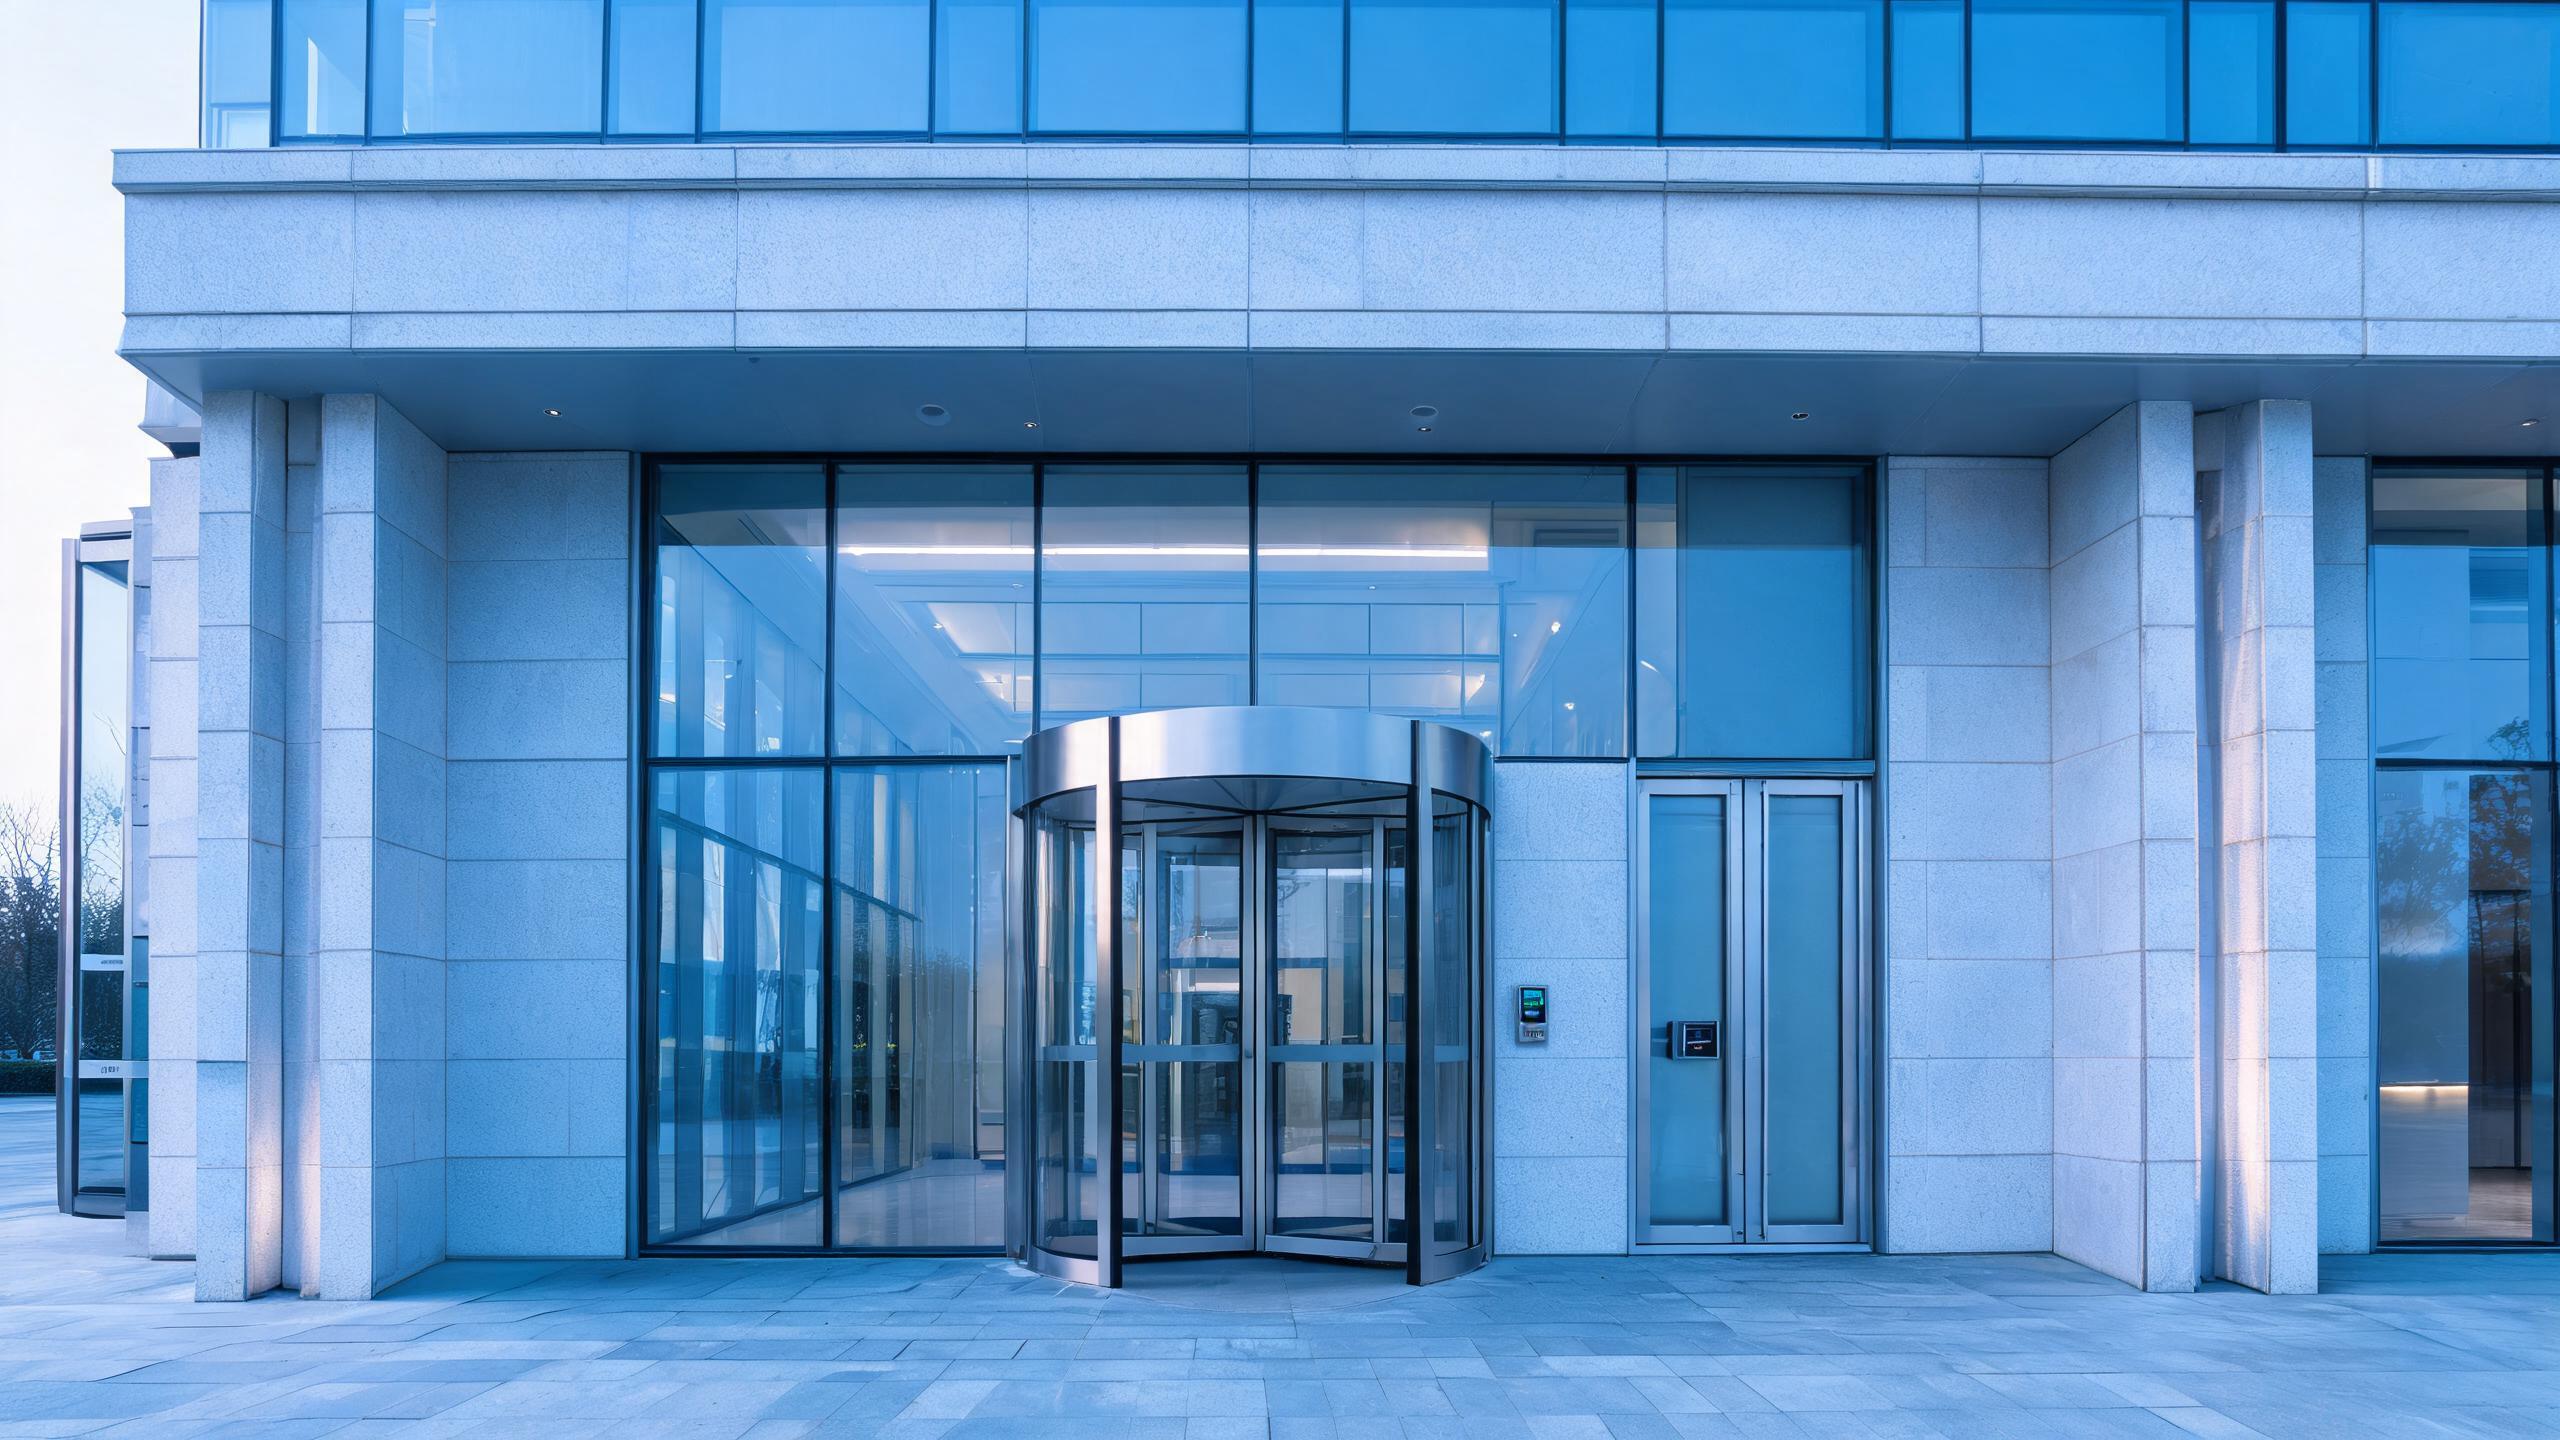
| Entrada principal | Fachada envidraçada com porta rotativa ou equilibrada | Leitor após o horário de funcionamento numa porta lateral controlada, sem alterar o fluxo público |
| Porta de pessoal / sala de segurança | Porta com interbloqueio de segurança | Leitor coordenado com a lógica da sala de segurança e o estado do alarme |
| Corredor de numerário / caixa-forte | Porta de segurança reforçada com classificação elevada | Camada de controlo de acesso adicionada sem alterar os equipamentos de abertura certificados da caixa-forte |
| Sala de servidores / telecomunicações | Porta de serviço metálica | Credencial de IT restrita, com registos e acesso de emergência por breakage preservados |
| Registos / escritórios | Porta interior em madeira ou envidraçada | Credenciais departamentais agendadas por função e necessidade do projeto |
| Receção / porta traseira | Porta metálica de entregas | Acesso de dois funcionários ou de fornecedores agendado, com cobertura por câmaras |
Exemplo de estrutura do BOM para uma filial padronizada
Este exemplo ilustra uma configuração típica, não um projeto específico de um cliente. O tipo de filial e a política interna de risco determinam a lista final.
| Componente | Lógica típica | Notas |
|---|---|---|
| Leitores para portas controladas | Portas após o horário de funcionamento, de pessoal e traseiras | Uma especificação aprovada replicada em toda a rede |
| Equipamentos para zonas sensíveis | Controlos de corredores de numerário e registos | Especificados em torno dos equipamentos certificados existentes das caixas-fortes |
| Âmbito de integração | Trabalho relativo a alarmes, monitorização e plataformas de identidade | Sistemas especificados e regras de controlo duplo confirmados por escrito |
| Kit de implementação da filial | Equipamentos padronizados, modelo de credenciais e sinalética | Permite uma implementação regional repetível pelas equipas de instalações |
| Peças de reposição para auditoria | Leitores e fechaduras controlados em stock na filial | As substituições seguem um controlo de alterações documentado, e não visitas ad hoc |
Como uma rede de filiais implementa a solução
- Levantamento de requisitosA política interna de risco, as expectativas das seguradoras, os sistemas de alarme e as classificações das portas são documentados por tipo de filial.
- Análise de evidênciasAs evidências técnicas e da cadeia de fornecimento por SKU são analisadas com as equipas de segurança e compras antes da aprovação.
- Filial-pilotoUma filial executa procedimentos de abertura, fecho, fornecedores e emergência, incluindo testes de controlo duplo e exportação de auditoria.
- Implementação da redeKits padronizados são instalados região a região dentro das janelas de alteração, com as chaves antigas retiradas de circulação através de um processo registado.
- Entrega das garantiasOs responsáveis das filiais recebem procedimentos, ciclos de revisão de credenciais e regras de gestão de peças de reposição, com as evidências arquivadas.
Aplicações relacionadas
Páginas relacionadas sobre instalações regulamentadas
Fechaduras inteligentes para bancos: perguntas frequentes
As fechaduras inteligentes substituem as fechaduras temporizadas das caixas-fortes e o controlo duplo?
Não, e não devem ser tidos como tal. O acesso eletrónico determina quem chega ao corredor da caixa e quando, enquanto o hardware de abertura certificado do cofre, o disciplina dos fechos temporizados e as regras de duas pessoas permanecem em vigor; a camada inteligente regista a aproximação e coordena-se com o estado do alarme, em vez de substituir o mecanismo regulamentado. Os bancos concebem portas sensíveis como uma combinação de controlo eletrónico e procedimentos mecânicos retidos, e cada interação entre os dois é documentada para avaliação interna de risco e pela seguradora. Este conservadorismo é deliberado num ambiente regulamentado.
Que documentação precisa um banco de um fornecedor de fechaduras?
Espere que lhe sejam solicitadas especificações técnicas por SKU, prova das afirmações de segurança e ambientais, documentação de ensaio ou conformidade relevante para o mercado, informações sobre fabrico e cadeia de abastecimento, bem como uma declaração escrita sobre a política de atualizações de firmware e de suporte. Como as aquisições regulamentadas se baseiam em provas, o pacote é analisado antes da aprovação das especificações, e não após um piloto. Fornecedores com experiência em programas regulamentados disponibilizam esta documentação de forma consistente; afirmações genéricas ou a recusa em verificar a cadeia de abastecimento são consideradas sinais de desqualificação, e não simples dificuldades comerciais.
Como são controlados os fornecedores de limpeza e manutenção fora de horas?
As credenciais dos fornecedores são limitadas a janelas agendadas — as horas do contrato de limpeza, uma visita de assistência a um ATM, uma janela planeada de HVAC — e são distintas dos grupos de funcionários, com a entrada por uma porta de acesso/backend associada à cobertura por câmaras e às regras de dois funcionários para tudo o que estiver próximo de zonas sensíveis. Uma credencial de fornecedor perdida é revogada imediatamente, sem esperar que o contratante devolva o cartão. Cada abertura feita por um fornecedor fora de horas é registada no registo analisado pelo gerente da filial, e as listas recorrentes de fornecedores são recertificadas segundo um ciclo fixo, em vez de permanecerem indefinidamente no sistema.
Pode o sistema integrar-se com as nossas plataformas de alarme e identidade?
A integração é delimitada em relação ao painel de alarme, à estação de monitorização e à plataforma de identidade especificados, incluindo quem pode desativar o alarme, que estado permite o acesso a cada porta e como os eventos de saída são propagados — confirmados por escrito para cada sistema e versão. A lógica da porta intermédia, o comportamento em caso de coação e a saída de emergência permanecem inalterados e são novamente testados após a instalação. As filiais que preferem não realizar uma integração profunda beneficiam ainda assim de credenciais agendadas e de auditoria nas portas, pelo que o programa pode começar na camada de controlo de acesso e aprofundar a integração por fases, em vez de betting the rollout on one interface project.
Como é delimitado o BOM e o MOQ de uma filial?
O BOM repete uma especificação de hardware aprovada nas várias zonas de portas e separa os controlos de zonas sensíveis, o trabalho de integração e os kits padronizados de filial, com o MOQ e o prazo de entrega confirmados por escrito em cada cotação. Normalmente, as redes testam primeiro uma filial face a testes de aceitação definidos antes da implementação regional em volume. Envie a lista de tipos de filial, o mapa de portas sujeitas a controlo, os nomes das plataformas e um resumo das políticas internas, e a cotação associará o hardware à zona e à fase de implementação, para que segurança, instalações e aquisições analisem o mesmo documento.
Modernize o acesso às filiais sem perturbar a disciplina do cofre
Envie a lista de tipos de filial, o mapa de portas sujeitas a controlo e os nomes das plataformas — receba um BOM mapeado por zonas, com o âmbito das provas e os termos escritos de MOQ e prazo de entrega.
Discuss your project (RFQ)Project configurationsÚltima atualização: 31 de outubro de 2026 · Analisado pela equipa editorial da Smart Lock Factory