
Configurations de projet
Un plan d’accès représentatif pour un centre de données de 50 baies avec un contrôle hiérarchisé
À 50 baies, le problème d’accès se répartit en plusieurs niveaux : portes d’armoires, portes à interverrouillage et portes périphériques, chacune nécessitant sa propre force d’authentification et sa propre piste d’audit.
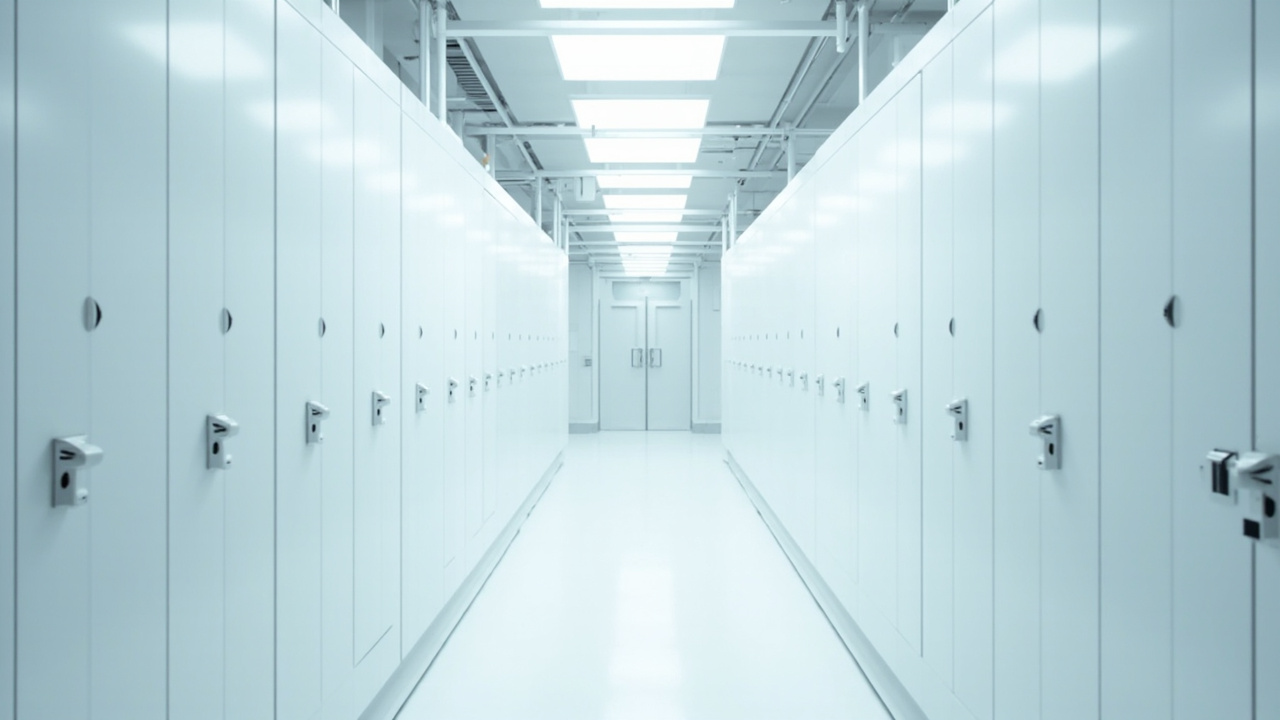
Cette page présente une configuration typique représentative pour une salle de centre de données d’environ 50 baies, et non un projet réalisé pour un exploitant nommé. Elle montre comment les responsables de la sécurité hiérarchisent généralement l’accès plutôt que d’appliquer une seule règle à toutes les portes : les portes d'armoires sont équipées de serrures électroniques individuelles avec lecteurs de carte ou PIN afin qu’une seule baie puisse être ouverte et auditée indépendamment ; les portes à interverrouillage ou sas contrôlent la navigation organisée à la limite de sécurité ; et les portes périphériques ainsi que celles des locaux techniques utilisent des lecteurs classiques avec commande de demande de sortie. L’authentification à deux facteurs est normalement réservée aux rangées à forte densité et aux zones à accès restreint, plutôt qu’à l’ensemble de la salle. Le métal des armoires et la densité des rangées atténuant les ondes radio, les serrures d'armoires sans fil sont réparties en zones avec des passerelles, tandis que les contrôleurs de porte sont câblés lorsque l’alimentation et la conception de la sécurité incendie le permettent. Chaque niveau génère un événement d’audit qui doit être conservé et exporté. Les quantités, les ratios de passerelles et les spécifications sont uniquement des estimations de planification ; les quantités et spécifications exactes sont confirmées dans le devis de chaque projet.
Accès au centre de données de 50 baies en un coup d’œil
| Profil du site | Une salle d’entreprise ou de colocation représentative d’environ 50 baies, réparties en rangées avec une limite de sécurité contrôlée et des locaux techniques à accès restreint. |
| Ouvertures concernées | Estimation de planification portant sur environ 50 portes d’armoires, ainsi que sur les portes à interverrouillage, les locaux mécaniques et électriques, les armoires de raccordement réseau et un chemin de livraison. |
| Architecture des identifiants | Cartes à facteur unique sur les portes de salle, carte plus PIN ou biométrie à deux facteurs sur les rangées à accès restreint, règles d’accompagnement pour les visiteurs et expiration automatique. |
| Logiciel/intégration | Plateforme centrale avec audit par armoire, relais d’alarme vers la gestion technique du bâtiment ou le centre de surveillance, politique de conservation et formats d’exportation convenus pour chaque projet. |
| Réseau/alimentation | Serrures d’armoires sans fil réparties en zones selon la couverture mesurée, contrôleurs de porte câblés avec secours local et comportement de repli défini en cas de panne. |
| Justificatifs de conformité | Le débattement de sécurité incendie, les justificatifs radio et électriques pour les SKU nommés sont fournis pour chaque RFQ ; la conception des issues de secours respecte le code d’incendie local. |
| Conditions commerciales | La politique MOQ en vigueur, les conditions relatives aux échantillons et le délai de livraison sont confirmés par écrit dans chaque devis ; les certificats et rapports d’essai des SKU nommés sont fournis pour chaque RFQ. |
Unité de réponse
Comment hiérarchiser l’accès entre les baies, les interverrouillages et les locaux ?
Hiérarchisez les accès selon les conséquences, et non selon la commodité. Une porte d’armoire protège une seule baie et nécessite un accès rapide, audité et à personne unique ; une porte à interverrouillage protège toute la salle et nécessite un contrôle de la navigation organisée ; une porte périphérique nécessite une identification courante avec une sortie conforme au code. Appliquer une règle unique aux trois types de portes ralentit soit les techniciens, soit affaiblit la limite de sécurité.
| Groupe d’ouverture | Choix typique | Justification à l’échelle de 50 baies |
|---|---|---|
| Portes d’armoires de serveurs | Serrure électronique d’armoire avec lecteur de carte ou PIN | Environ une par baie, permettant un audit et un accès indépendants par armoire, sans clé passe-partout. |
| Portes à interverrouillage ou sas | Interverrouillage piloté par un contrôleur avec libération de sécurité | Contrôle la navigation organisée à la limite de sécurité tout en préservant la libération de sécurité incendie. |
| Locaux mécaniques et électriques | Lecteur câblé avec commande de demande de sortie | Les espaces techniques à accès restreint restent séparés des identifiants opérationnels. |
| Armoires réseau et de raccordement | Serrure d’armoire dans un groupe d’accès distinct | Les équipes réseau sont séparées du personnel chargé de l’exploitation des serveurs. |
| Quai de chargement et zone de préparation | Clavier extérieur à usage temporaire | Les livraisons disposent de créneaux étroits plutôt que d’un accès permanent. |
| Points d’accès visiteurs et prestataires | Identifiants temporaires avec accompagnement | L’accès des tiers expire automatiquement à la fin de la visite. |
Quels éléments justifient cette page de configuration
| Niveau de preuve | Ce que cette page indique |
|---|---|
| L1 cas autorisé et nommé | Un cas d’exploitant de centre de données nommé et dont les salles sont identifiables nécessite une autorisation écrite. Aucun n’est publié sans NDA ; aucun cas de ce type n’est donc revendiqué ici. |
| L2 cas de référence publique | Des références publiques à des salles comparables de colocation ou d’entreprise peuvent être citées lorsqu’elles ont été publiées indépendamment, sans confirmer que nous les avons fournies. |
| L3 cas photo ou dossier sous NDA | Les photos et dossiers de livraison de salles comparables de 50 baies peuvent être partagés avec des acheteurs qualifiés sous NDA mutuel pour chaque RFQ. |
| L4 dossier anonymisé | Les dossiers anonymisés conservent le nombre de baies, l’architecture hiérarchique et la logique d’audit tout en supprimant l’identité du site et de l’exploitant. |
| L5 configuration typique représentative | Ce qui est publié ici constitue une configuration typique de niveau L5 : un plan illustratif de 50 baies destiné à la budgétisation et aux échanges RFQ, et non la déclaration d’un projet réalisé. Les niveaux supérieurs sont fournis aux acheteurs qualifiés sous NDA pour chaque RFQ. |
Nomenclature indicative pour cette échelle
Il s’agit d’une nomenclature de planification destinée à l’établissement du budget, et non d’un devis. Le nombre de serrures d’armoires suit le planning des baies, tandis que les quantités de contrôleurs et de passerelles suivent le plan des portes et de couverture confirmé dans le devis de chaque projet.
| Composant | Logique de quantité | Remarques |
|---|---|---|
| Composant | Logique de quantité typique | Remarques |
| Serrures électroniques d’armoires | Environ une par baie, comptée à partir du planning des baies | Le style de poignée et le sens de verrouillage suivent les données du fabricant de l’armoire. |
| Lecteurs de porte et contrôleurs | Un par porte de salle contrôlée et par paire de portes à interverrouillage | Câblés lorsque l’alimentation et la conception de la sécurité incendie le permettent. |
| Cartes d’identification et badges | Délivrés par personne et par rôle, jamais stockés par armoire | Les règles à deux facteurs déterminent la combinaison de lecteurs et de claviers. |
| Passerelles | Une par zone de couverture lorsque les serrures d’armoires sont sans fil | Les rangées métalliques denses nécessitent une couverture mesurée, et non une portée supposée. |
| Modules de relais d’alarme | Un par porte ou zone intégrée | La portée des relais est convenue avec les équipes de gestion des installations et de surveillance pour chaque RFQ. |
| Serrures et piles de rechange | Un petit stock pour les rangées critiques et les remplacements | Les fenêtres de maintenance sont planifiées afin qu’aucune rangée ne reste sans couverture. |
Qu’est-ce qui change lorsqu’une salle de données passe d’une rangée à environ 50 baies ?
Vérifiez à nouveau les éléments ci-dessous lorsque votre projet est plus petit ou plus grand que l’échelle représentative de cette page.
| Facteur d’échelle | Comment la configuration change | Éléments à vérifier |
|---|---|---|
| Facteur d’échelle | Impact sur la configuration | Note de planification |
| Densité des baies | L’accès et l’audit par armoire multiplient les points d’identification | Planifiez le zonage des rangées avant de commander le matériel des armoires. |
| Niveaux de sécurité | Toutes les portes ne justifient pas une double authentification | Établissez des niveaux de sécurité pour le site plutôt que d’appliquer une règle unique partout. |
| Obligations d’audit | La conservation et l’examen des événements deviennent des obligations formelles | Définissez la durée de conservation et le format d’exportation dès la phase de conception. |
| Code de sécurité des personnes | Le déverrouillage de sécurité et la libre circulation priment sur la logique de sécurité | Impliquez l’ingénieur chargé de la sécurité incendie et des personnes dans la conception du déverrouillage. |
| Renouvellement du personnel et des sous-traitants | Le renouvellement des justificatifs devient continu | Automatisez les expirations et les révocations plutôt que d’effectuer des modifications manuelles. |
| Exigences de disponibilité | Le comportement hors ligne et l’entretien des batteries doivent être explicites | Documentez la procédure de secours pour chaque niveau. |
Du plan des baies à la mise en service des niveaux, en cinq étapes
- Cartographiez les niveauxClassez les portes des armoires, les portes à verrouillage croisé, celles des salles et du périmètre en niveaux de sécurité.
- Définissez l’authentificationPrécisez, pour chaque niveau, l’authentification à facteur unique ou double ainsi que les règles applicables aux visiteurs et aux accompagnateurs.
- Validez la logique de déverrouillageVérifiez le verrouillage croisé et le déverrouillage de sortie au regard du code de sécurité des personnes applicable.
- Intégrez l’audit et les alarmesConfirmez la conservation des données, le comportement des relais et les formats d’exportation avec les équipes de surveillance.
- Mettez en service par rangéeInstallez les équipements rangée par rangée, testez les procédures d’exception et formez les opérateurs à la révocation des accès.
Pages associées
Pages associées sur les centres de données et le contrôle d’accès
Vous planifiez une configuration comparable pour un centre de données de 50 baies ?
Envoyez-nous votre plan des baies, votre plan des portes et vos exigences de surveillance. Nous confirmons le choix des serrures d’armoires, le verrouillage croisé, la logique de déverrouillage, le zonage des passerelles et l’intégration de l’audit ; la politique MOQ en vigueur, les conditions relatives aux échantillons et le délai de livraison sont confirmés par écrit dans chaque devis, tandis que les certificats et rapports de试验 des SKU désignés sont fournis pour chaque RFQ.
Demander une configuration similaireConfigurations de projetsDernière mise à jour : 1er novembre 2026 · Revue par l’équipe éditoriale de Smart Lock Factory