
Prosjektkonfigurasjoner
Et representativt adgangssystem for et datasenter med 50 racks med kontroll på flere nivåer
Ved 50 racks deles adgangsproblemet i nivåer: kabinettdører, interlock-dører og periferidører, der hver kategori trenger sin egen autentiseringsstyrke og revisjonsspor.
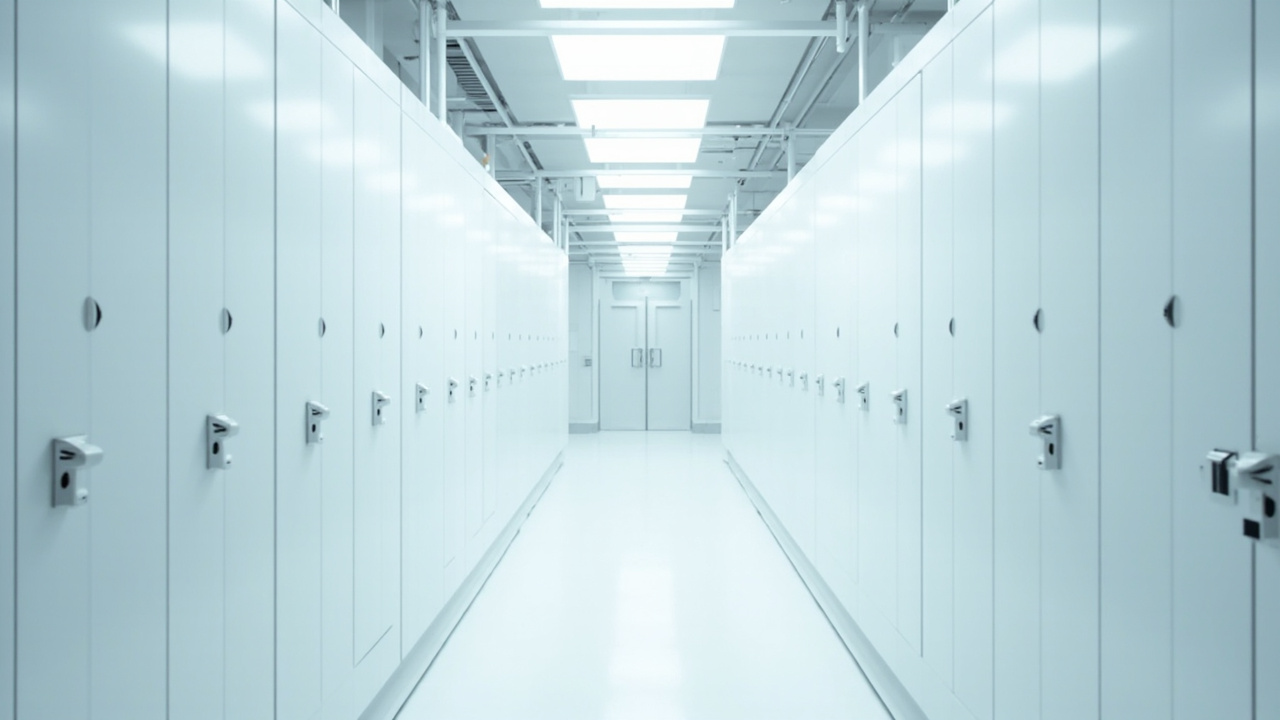
Denne siden viser en representativ, typisk konfigurasjon for en datasenterhall med omtrent 50 racks, ikke et gjennomført prosjekt for en navngitt driftsorganisasjon. Den viser hvordan sikkerhetsplanleggere vanligvis legger inn adgangskontroll i flere nivåer i stedet for å bruke én regel på alle dører: Kabinettdører har elektroniske lås per kabinett med kort- eller PIN-lesere, slik at hvert enkelt rack kan åpnes og revideres uavhengig. Interlock- eller mantrap-dører kontrollerer at flere personer slipper inn sammen ved sikkerhetsgrensen, mens periferi- og maskinromsdører bruker konvensjonelle lesere med utløpsknapp. Tofaktorautentisering brukes vanligvis bare i tette rekker og begrensede soner, ikke i hele hallen. Siden metall i kabinettene og tette rekker absorberer radiobølger, deles trådløse kabinettlås i soner med gateways, mens dørkontrollere kables direkte der strømforsyning og design for personsikkerhet tillater det. Hvert nivå genererer en revisjonshendelse som må oppbevares og eksporteres. Antall, gateway-forhold og spesifikasjoner er kun planleggingsestimater; eksakte antall og spesifikasjoner bekreftes i prosjekttilbudet.
Datasenteradgang med 50 racks i ett blikk
| Anleggsprofil | En representativ bedrifts- eller colocation-hall med omtrent 50 racks, fordelt på rekker med en kontrollert sikkerhetsgrense og begrensede tekniske rom. |
| Åpninger som omfattes | Planleggingsestimat på rundt 50 kabinettdører, i tillegg til interlock-dører, mekaniske og elektriske rom, nettverksskap for krysskoblinger og en lastevei. |
| Legitimasjonsarkitektur | Enfaktorkort på romdører, tofaktorkort kombinert med PIN eller biometri i begrensede rekker, følgregler for besøkende og automatisk utløp. |
| Programvare/integrasjon | Sentral plattform med revisjon per kabinett, alarmreléer til bygningsstyring eller overvåking, samt policy for oppbevaring og eksportformater som avtales for hvert prosjekt. |
| Nettverk/strøm | Trådløse kabinettlås inndelt i soner basert på målt dekning, hardkabelte dørkontrollere med lokal sikkerhetskopi og definert reserveatferd ved strømbrudd. |
| Dokumentasjon for samsvar | Frigjøring for personsikkerhet samt radio- og elektrodokumentasjon for navngitte SKU leveres per RFQ. Utgangsdesign følger lokale brannforskrifter. |
| Forretningsbetingelser | Gjeldende MOQ-policy, prøvebetingelser og leveringstid bekreftes skriftlig i hvert tilbud. Sertifikater og testrapporter for navngitte SKU leveres per RFQ. |
Svarenhet
Hvordan bør adgangen deles i nivåer mellom racks, interlocks og rom?
Deler etter konsekvenser, ikke etter bekvemmelighet. En kabinettdør beskytter ett rack og krever rask, revidert adgang for én person. En interlock-dør beskytter hele hallen og krever kontroll mot at flere personer slipper inn sammen. En periferidør trenger vanlig legitimasjon med regelverksetterlig utgang. Å blande de tre under én regel vil enten forsinke teknikere eller svekke sikkerhetsgrensen.
| Åpningsgruppe | Typisk løsning | Størrelsesvurdering ved 50 racks |
|---|---|---|
| Serverkabinettdører | Elektronisk kabinettlås med kort- eller PIN-leser | Rundt ett per rack, som gir revisjon per kabinett og uavhengig adgang uten hovednøkkel. |
| Interlock- eller mantrap-dører | Kontrollert interlock med feilsikker frigjøring | Kontrollerer at flere personer slipper inn sammen ved sikkerhetsgrensen, samtidig som frigjøring for personsikkerhet bevares. |
| Mekaniske og elektriske rom | Hardkabelt leser med utløpsknapp | Begrensede tekniske rom holdes atskilt fra driftspersonellets adgangsrettigheter. |
| Nettverks- og krysskoblingsskap | Kabinettlås i en egen adgangsgruppe | Nettverksteam er avgrenset separat fra driftspersonell for servere. |
| Losseplass og stagingområde | Tidsbegrenset, utendørs godkjent tastatur | Leveranser får avgrensede tidsvinduer i stedet for permanent adgang. |
| Punkter for besøkende og entreprenører | Midlertidige adgangskort med følge | Tredjepartsadgang utløper automatisk når besøket er over. |
Hvilken dokumentasjon underbygger denne konfigurasjonssiden
| Dokumentasjonsnivå | Hva denne siden oppgir |
|---|---|
| L1 autorisert, navngitt casestudie | En navngitt datasenterdriftsorganisasjon med identifiserbare haller krever skriftlig autorisasjon. Ingen slike casestudier publiseres uten NDA, og det påstås derfor ingen her. |
| L2 offentlig referansecase | Offentlige referanser til sammenlignbare colocation- eller bedriftshaller kan nevnes når de er publisert uavhengig, uten å bekrefte at vi har levert dem. |
| L3 fotografi eller registrering under NDA | Fotografier og leveringsregistreringer for lignende haller med 50 racks kan deles med kvalifiserte kjøpere under gjensidig NDA per RFQ. |
| L4 anonymisert registrering | Anonymiserte registreringer beholder rack-antall, nivåarkitektur og revisjonslogikk, mens identiteten til anlegget og driftsorganisasjonen fjernes. |
| L5 representativ, typisk konfigurasjon | Det som publiseres her, er en typisk L5-konfigurasjon: en illustrativ plan for 50 racks til budsjettformål og RFQ-diskusjoner, ikke en redegjørelse for et gjennomført prosjekt. Høyere nivåer gjøres tilgjengelige for kvalifiserte kjøpere under NDA per RFQ. |
Veiledende stykkliste for denne størrelsesordenen
Dette er en planleggingsstykkliste til budsjettformål, ikke et tilbud. Antall kabinettlås følger rackoversikten, mens antall kontrollere og gateways følger dør- og dekningsplanen som bekreftes i prosjekttilbudet.
| Komponent | Mengdelogikk | Merknader |
|---|---|---|
| Komponent | Typisk mengdelogikk | Merknader |
| Elektroniske kabinettlås | Omtrent ett per rack, telt ut fra rackoversikten | Håndtakstyle og låseretning følger produsentens data for kabinettene. |
| Dørlesere og kontrollere | Én per kontrollert romdør og per interlock-par | Hardkabeles der strømforsyning og design for personsikkerhet tillater det. |
| Adgangskort og nøkkelbrikker | Utstedes per person og rolle, lagres aldri per kabinett | Tofaktorregler avgjør kombinasjonen av lesere og tastaturer. |
| Gateways | Én per dekningssone der kabinettlåsene er trådløse | Tette metallrekker krever målt dekning, ikke antatt rekkevidde. |
| Alarmrelémoduler | Én per integrert dør eller sone | Omfanget for reléer avtales med drifts- og overvåkningsteamene per RFQ. |
| Reservedeler: lås og batterier | En mindre beholdning for kritiske rekker og utskifting | Servicevinduer planlegges slik at ingen rekke står uten dekning. |
Hva endres når en datahall vokser fra én rekke til omtrent 50 racks?
Kontroller punktene nedenfor på nytt når prosjektet er mindre eller større enn den representative størrelsesordenen på denne siden.
| Størrelsesfaktor | Hvordan konfigurasjonen endres | Hva som skal kontrolleres |
|---|---|---|
| Størrelsesfaktor | Påvirkning på konfigurasjonen | Planleggingsmerknad |
| Racktetthet | Adgang og revisjon per kabinett multipliserer antallet legitimasjonspunkter | Planlegg inndelingen i rekker før kabinettutstyr bestilles. |
Fra rackplan til driftsatte sikkerhetsnivåer på fem trinn
- Kartlegg nivåeneSkill mellom skapdører, forriglede dører, romdører og periferidører i sikkerhetsnivåer.
- Fastsett autentiseringDefiner enkel eller dobbel autentisering for hvert nivå, samt regler for besøkende og følgepersoner.
- Valider utløsningslogikkenKontroller forrigling og evakueringsutløsning mot gjeldende brannsikkerhetsregler.
- Integrer revisjon og alarmerBekreft lagring, relayatferd og eksportformater med overvåkningsteamene.
- Driftsett rad for radInstaller rad for rad, test unntaksrutiner og opplær operatører i tilbaketrekking av tilgang.
Relaterte sider
Relaterte sider om datasentre og tilgangskontroll
Planlegger du en lignende konfigurasjon for et datasenter med 50 rack?
Send rackplanen din, dørplanen og kravene til overvåkning. Vi bekrefter valg av skap låser, forrigling og utløsningslogikk, inndeling i gateway-soner og integrering av revisjon; gjeldende MOQ-policy, prøvevilkår og leveringstid bekreftes skriftlig for hvert tilbud, og sertifikater og testrapporter for de angitte SKU-ene leveres for hvert RFQ.
Be om lignende konfigurasjonProsjektkonfigurasjonerSist oppdatert: 1. november 2026 · Gjennomgått av redaksjonsteamet i Smart Lock Factory