
प्रोजेक्ट कॉन्फ़िगरेशन
स्तरबद्ध नियंत्रण वाला 50-रैक डेटा-सेंटर एक्सेस का एक प्रतिनिधिक योजना
50 रैक पर एक्सेस समस्या अलग-अलग स्तरों में विभाजित होती है: कैबिनेट दरवाज़े, इंटरलॉक दरवाज़े और परिधि दरवाज़े, जिसमें प्रत्येक को अपनी अलग प्रमाणीकरण शक्ति और ऑडिट ट्रेल की आवश्यकता होती है।
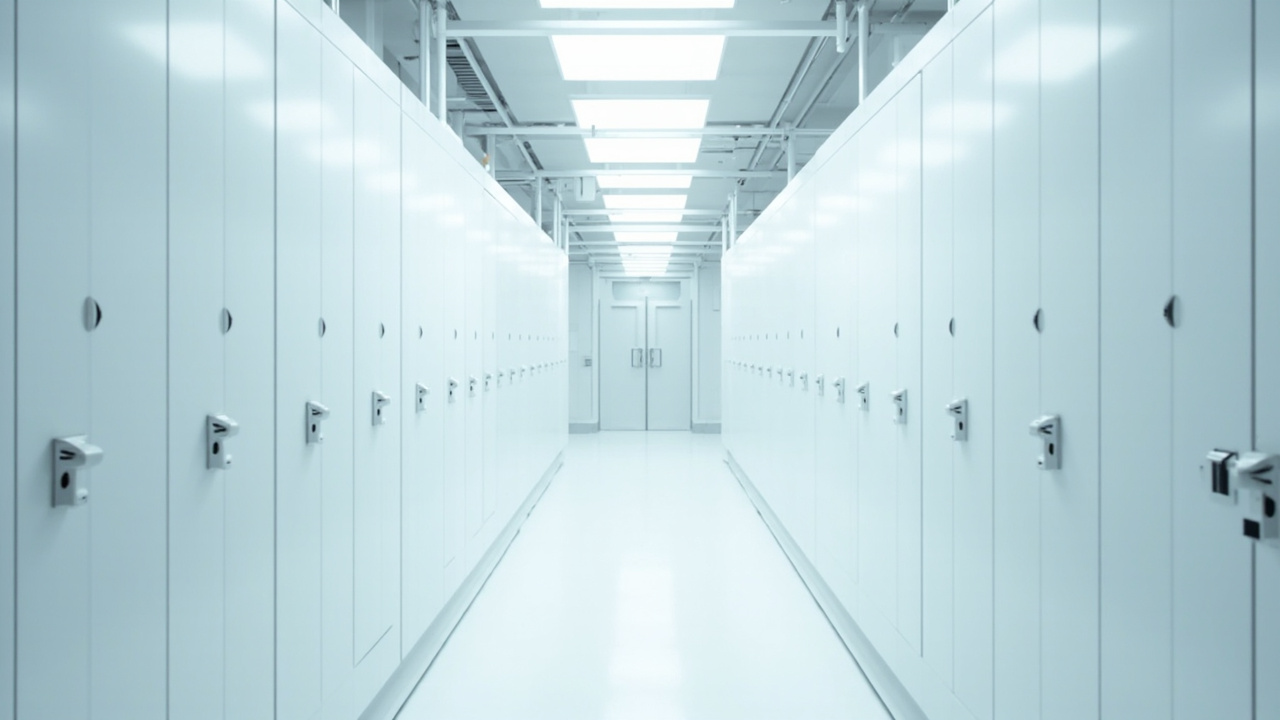
यह पृष्ठ लगभग 50 रैक वाले डेटा-सेंटर हॉल का एक प्रतिनिधिक सामान्य कॉन्फ़िगरेशन है, किसी नामित ऑपरेटर के लिए सुपुर्द किया गया प्रोजेक्ट नहीं। यह दिखाता है कि सुरक्षा नियोक्ता आमतौर पर हर दरवाज़े पर एक ही नियम लागू करने के बजाय एक्सेस को परतों में कैसे व्यवस्थित करते हैं: कैबिनेट दरवाज़ों में कार्ड या PIN रीडर वाले प्रति-कैबिनेट इलेक्ट्रॉनिक लॉक होते हैं, ताकि किसी एक रैक को स्वतंत्र रूप से खोला और उसका ऑडिट किया जा सके; इंटरलॉक या मैंट्रैप दरवाज़े सुरक्षा सीमा पर टेलगेटिंग को नियंत्रित करते हैं; और परिधि तथा मैकेनिकल रूम के दरवाज़ों पर रिक्वेस्ट-टू-एग्ज़िट के साथ पारंपरिक रीडर उपयोग होते हैं। दो-कारक प्रमाणीकरण आमतौर पर पूरे हॉल के बजाय अधिक घनी पंक्तियों और प्रतिबंधित क्षेत्रों के लिए रखा जाता है। चूँकि कैबिनेट की धातु और घनी पंक्तियाँ रेडियो तरंगों को अवशोषित करती हैं, वायरलेस कैबिनेट लॉक को गेटवे के साथ क्षेत्रों में बाँटा जाता है, जबकि विद्युत और जीवन-सुरक्षा डिज़ाइन की अनुमति होने पर दरवाज़ा कंट्रोलर हार्डवायर किए जाते हैं। प्रत्येक परत एक ऑडिट इवेंट उत्पन्न करती है, जिसे सुरक्षित रखा और एक्सपोर्ट किया जाना चाहिए। मात्राएँ, गेटवे अनुपात और विनिर्देश केवल योजनानुसार अनुमान हैं; सटीक मात्राएँ और विनिर्देश प्रत्येक प्रोजेक्ट की कोटेशन में पुष्ट किए जाते हैं।
एक नज़र में 50-रैक डेटा-सेंटर एक्सेस
| साइट प्रोफ़ाइल | लगभग 50 रैक वाला एक प्रतिनिधिक एंटरप्राइज़ या कोलोकेशन हॉल, जिसे नियंत्रित सुरक्षा सीमा और प्रतिबंधित तकनीकी कक्षों वाली पंक्तियों में बाँटा गया है। |
| शामिल दरवाज़े | लगभग 50 कैबिनेट दरवाज़ों, इंटरलॉक दरवाज़ों, मैकेनिकल और इलेक्ट्रिकल रूम, नेटवर्क क्रॉस-कनेक्ट कैबिनेट तथा लोडिंग पाथ का योजनानुसार अनुमान। |
| क्रेडेंशियल संरचना | रूम दरवाज़ों पर एक-कारक कार्ड, प्रतिबंधित पंक्तियों पर कार्ड के साथ PIN या बायोमेट्रिक का दो-कारक उपयोग, आगंतुकों के लिए एस्कॉर्ट नियम और स्वतः समाप्ति। |
| सॉफ़्टवेयर/एकीकरण | केंद्रीय प्लेटफ़ॉर्म, जिसमें प्रति-कैबिनेट ऑडिट, भवन प्रबंधन या मॉनिटरिंग के लिए अलार्म रिले, प्रत्येक प्रोजेक्ट के अनुसार तय रिटेंशन नीति और एक्सपोर्ट फ़ॉर्मैट शामिल हैं। |
| नेटवर्क/विद्युत | मापे गए कवरेज के अनुसार क्षेत्रों में विभाजित वायरलेस कैबिनेट लॉक, स्थानीय बैकअप वाले हार्डवायर दरवाज़ा कंट्रोलर और आउटेज के दौरान स्पष्ट फ़ॉलबैक व्यवहार। |
| अनुपालन के प्रमाण | नामित SKU के लिए जीवन-सुरक्षा रिलीज़, रेडियो और विद्युत संबंधी प्रमाण प्रत्येक RFQ के अनुसार दिए जाते हैं; निकास डिज़ाइन स्थानीय फ़ायर कोड का पालन करता है। |
| वाणिज्यिक शर्तें | वर्तमान MOQ नीति, नमूना शर्तें और लीड टाइम प्रत्येक कोटेशन में लिखित रूप से पुष्ट किए जाते हैं; नामित SKU के लिए प्रमाणपत्र और परीक्षण रिपोर्ट प्रत्येक RFQ के अनुसार दिए जाते हैं। |
उत्तर इकाई
रैक, इंटरलॉक और कक्षों में एक्सेस को स्तरों में कैसे विभाजित किया जाना चाहिए?
स्तर तय करें सुविधा के बजाय परिणाम के आधार पर। कैबिनेट दरवाज़ा एक रैक की सुरक्षा करता है और उसे तेज़, ऑडिटेड एकल-पर्सन एक्सेस चाहिए; इंटरलॉक दरवाज़ा पूरे हॉल की सुरक्षा करता है और उसे टेलगेटिंग नियंत्रण चाहिए; परिधि दरवाज़े को नियमित क्रेडेंशियलिंग के साथ कोड-अनुरूप निकास की आवश्यकता होती है। तीनों को एक ही नियम के तहत मिलाने से या तो तकनीशियन धीमे हो जाते हैं या सुरक्षा सीमा कमज़ोर हो जाती है।
| दरवाज़ों का समूह | सामान्य विकल्प | 50 रैक पर स्केल का तर्क |
|---|---|---|
| सर्वर कैबिनेट दरवाज़े | कार्ड या PIN रीडर वाला इलेक्ट्रॉनिक कैबिनेट लॉक | लगभग प्रत्येक रैक के लिए एक, जिससे मास्टर कीज़ के बिना प्रति-कैबिनेट ऑडिट और स्वतंत्र एक्सेस मिलता है। |
| इंटरलॉक या मैंट्रैप दरवाज़े | फ़ेल-सेफ़ रिलीज़ वाला कंट्रोलर-आधारित इंटरलॉक | जीवन-सुरक्षा रिलीज़ बनाए रखते हुए सुरक्षा सीमा पर टेलगेटिंग को नियंत्रित करता है। |
| मैकेनिकल और इलेक्ट्रिकल रूम | रिक्वेस्ट-टू-एग्ज़िट वाला हार्डवायर रीडर | प्रतिबंधित तकनीकी स्थान परिचालन क्रेडेंशियल से अलग रहते हैं। |
| नेटवर्क और क्रॉस-कनेक्ट कैबिनेट | अलग एक्सेस समूह में कैबिनेट लॉक | नेटवर्क टीमों को सर्वर संचालन कर्मियों से अलग सीमित रखा जाता है। |
| लोडिंग डॉक और स्टेजिंग | समय-सीमित, बाहरी वातावरण के लिए उपयुक्त कीपैड | डिलीवरी को स्थायी एक्सेस के बजाय सीमित समय-विंडो मिलते हैं। |
| आगंतुक और ठेकेदार बिंदु | एस्कॉर्टेड अस्थायी क्रेडेंशियल | तीसरे पक्ष का एक्सेस भेट के अंत में स्वतः समाप्त हो जाता है। |
इस कॉन्फ़िगरेशन पृष्ठ का समर्थन कौन-से प्रमाण देते हैं
| प्रमाण स्तर | इस पृष्ठ पर क्या कहा गया है |
|---|---|
| L1 अधिकृत नामित केस | पहचान योग्य हॉल वाले नामित डेटा-सेंटर ऑपरेटर केस के लिए लिखित प्राधान आवश्यक है। NDA के बिना कोई केस प्रकाशित नहीं किया जाता, इसलिए यहाँ ऐसा किसी केस का दावा नहीं किया जाता। |
| L2 सार्वजनिक-संदर्भ केस | तुलनीय कोलोकेशन या एंटरप्राइज़ हॉल के सार्वजनिक संदर्भों का उल्लेख स्वतंत्र रूप से प्रकाशित होने पर किया जा सकता है, बिना यह पुष्टि किए कि हमने उन्हें आपूर्ति की थी। |
| L3 NDA फ़ोटो या रिकॉर्ड केस | समान 50-रैक हॉल के फ़ोटो और डिलीवरी रिकॉर्ड संयुक्त NDA के तहत प्रत्येक RFQ के अनुसार योग्य खरीदारों के साथ साझा किए जा सकते हैं। |
| L4 सामान्यीकृत रिकॉर्ड | अनामित रिकॉर्ड साइट और ऑपरेटर की पहचान हटाकर रैक संख्या, स्तर संरचना और ऑडिट तर्क बनाए रखते हैं। |
| L5 प्रतिनिधिक सामान्य कॉन्फ़िगरेशन | यहाँ प्रकाशित सामग्री L5 सामान्य कॉन्फ़िगरेशन है: बजट और RFQ चर्चा के लिए एक 50-रैक का उदाहरणात्मक योजना, किसी सुपुर्द किए गए प्रोजेक्ट का बयान नहीं। उच्चतर स्तर प्रत्येक RFQ के अनुसार NDA के तहत योग्य खरीदारों को दिए जाते हैं। |
इस स्केल के लिए संकेतात्मक सामग्री सूची
यह बजट बनाने के लिए योजना सामग्री सूची है, कोटेशन नहीं। कैबिनेट-लॉक की संख्या रैक शेड्यूल के अनुसार होती है, और कंट्रोलर व गेटवे की मात्रा प्रत्येक प्रोजेक्ट की कोटेशन में पुष्ट किए गए दरवाज़े और कवरेज योजना के अनुसार निर्धारित होती है।
| घटक | मात्रा का तर्क | टिप्पणियाँ |
|---|---|---|
| घटक | सामान्य मात्रा तर्क | टिप्पणियाँ |
| कैबिनेट इलेक्ट्रॉनिक लॉक | रैक शेड्यूल से गिना गया लगभग प्रत्येक रैक के लिए एक | हैंडल का ढर्रा और लॉकिंग दिशा कैबिनेट निर्माता के आँकड़ों के अनुसार होती है। |
| दरवाज़ा रीडर और कंट्रोलर | प्रत्येक नियंत्रित रूम दरवाज़े और हर इंटरलॉक जोड़े के लिए एक | विद्युत और जीवन-सुरक्षा डिज़ाइन की अनुमति होने पर हार्डवायर। |
| क्रेडेंशियल कार्ड और फ़ॉब | प्रति व्यक्ति और भूमिका जारी, कभी प्रति कैबिनेट स्टॉक नहीं | दो-कारक नियम रीडर और कीपैड के मिश्रण को तय करते हैं। |
| गेटवे | उन कवरेज क्षेत्रों के लिए एक प्रति क्षेत्र जहाँ कैबिनेट लॉक वायरलेस हैं | घनी धातु वाली पंक्तियों में अनुमानित पहुँच के बजाय मापे गए कवरेज की आवश्यकता होती है। |
| अलार्म रिले मॉड्यूल | प्रत्येक एकीकृत दरवाज़े या क्षेत्र के लिए एक | रिले का दायरा प्रत्येक RFQ के अनुसार सुविधा और मॉनिटरिंग टीमों के साथ तय होता है। |
| स्पेयर लॉक और बैटरियाँ | महत्वपूर्ण पंक्तियों और बदलने के स्टॉक के लिए एक छोटा पूल | सर्विस विंडो इस तरह निर्धारित होती हैं कि कोई पंक्ति बिना कवरेज के न छोड़ी जाए। |
डेटा हॉल एक पंक्ति से बढ़कर लगभग 50 रैक तक होने पर क्या बदलता है?
जब आपका प्रोजेक्ट इस पृष्ठ पर दिखाए गए प्रतिनिधिक स्केल से छोटा या बड़ा हो, तो नीचे दी गई बातों की दोबारा जाँच करें।
| स्केल कारक | कॉन्फ़िगरेशन में कैसे बदलाव आता है | क्या सत्यापित करना है |
|---|---|---|
| स्केल कारक | कॉन्फ़िगरेशन पर प्रभाव | योजना संबंधी टिप्पणी |
| रैक घनत्व | प्रति-कैबिनेट एक्सेस और ऑडिट से क्रेडेंशियल बिंदुओं की संख्या बढ़ती है | कैबिनेट हार्डवेयर मंगाने से पहले पंक्ति क्षेत्रों की योजना बनाएँ। |
| सुरक्षा स्तर | हर दरवाज़े के लिए दोहरी प्रमाणीकरण आवश्यक नहीं होता | हर जगह एक ही नियम लागू करने के बजाय साइट को स्तरों में बाँटें। |
| ऑडिट दायित्व | घटनाओं को रखने और उनकी समीक्षा करना औपचारिक कर्तव्य बन जाता है | डिज़ाइन चरण में ही अवधि और निर्यात प्रारूप तय करें। |
| जीवन-सुरक्षा कोड | विफल-सुरक्षित रिलीज़ और मुक्त निकास, सुरक्षा तर्क को नियंत्रित करते हैं | रिलीज़ डिज़ाइन में अग्नि और जीवन-सुरक्षा इंजीनियर को शामिल करें। |
| कर्मचारियों और ठेकेदारों का बदलाव | क्रेडेंशियल का निरंतर परिवर्तन होने लगता है | मैन्युअल संपादन के बजाय समाप्ति और रद्दीकरण को स्वचालित करें। |
| उपलब्धता की अपेक्षाएँ | ऑफ़लाइन व्यवहार और बैटरी सेवा स्पष्ट रूप से निर्धारित होने चाहिए | हर स्तर के लिए वैकल्पिक प्रक्रिया दर्ज करें। |
रैक शेड्यूल से कमीशन किए गए स्तरों तक पाँच चरणों में
- स्तरों का मानचित्र बनाएँकैबिनेट, इंटरलॉक, कमरे और परिधि के दरवाज़ों को सुरक्षा स्तरों में अलग करें।
- प्रमाणीकरण तय करेंहर स्तर के लिए एकल या दोहरा कारक, साथ ही आगंतुक और एस्कॉर्ट नियम निर्धारित करें।
- रिलीज़ तर्क सत्यापित करेंलागू जीवन-सुरक्षा कोड के अनुसार इंटरलॉक और निकास रिलीज़ की जाँच करें।
- ऑडिट और अलार्म एकीटृत करेंमॉनिटरिंग टीमों के साथ अवधि, रिले व्यवहार और निर्यात प्रारूप की पुष्टि करें।
- पंक्ति-दर-पंक्ति कमीशन करेंपंक्ति-दर-पंक्ति इंस्टॉल करें, अपवाद पथों का परीक्षण करें और संचालकों को रद्दीकरण प्रक्रिया सिखाएँ।
संबंधित पृष्ठ
संबंधित डेटा-सेंटर और एक्सेस-कंट्रोल पृष्ठ
इसी प्रकार का 50-रैक डेटा-सेंटर कॉन्फ़िगरेशन योजना बना रहे हैं?
अपना रैक शेड्यूल, दरवाज़ा योजना और मॉनिटरिंग आवश्यकताएँ भेजें। हम कैबिनेट-लॉक चयन, इंटरलॉक और रिलीज़ तर्क, गेटवे ज़ोनिंग तथा ऑडिट एकीकरण की पुष्टि करते हैं; वर्तमान MOQ नीति, नमूना शर्तें और लीड टाइम हर उद्धरण के लिए लिखित रूप में तय किए जाते हैं, और नामित SKU के लिए प्रमाणपत्र तथा परीक्षण रिपोर्ट हर RFQ के अनुसार दिए जाते हैं।
समान कॉन्फ़िगरेशन का उद्धरण अनुरोध करेंप्रोजेक्ट कॉन्फ़िगरेशनअंतिम अद्यतन: 1 नवंबर, 2026 · Smart Lock Factory संपादकीय टीम द्वारा समीक्षित