
Aplicaciones
Cerraduras inteligentes para sitios de telecomunicaciones: acceso temporal para técnicos en puertas sin vigilancia
Acceso a casetas, armarios y recintos para técnicos enviados, hardware impermeable con funcionamiento sin conexión, intercambio de credenciales entre proveedores y planificación de intervalos de servicio para instalaciones sin personal.
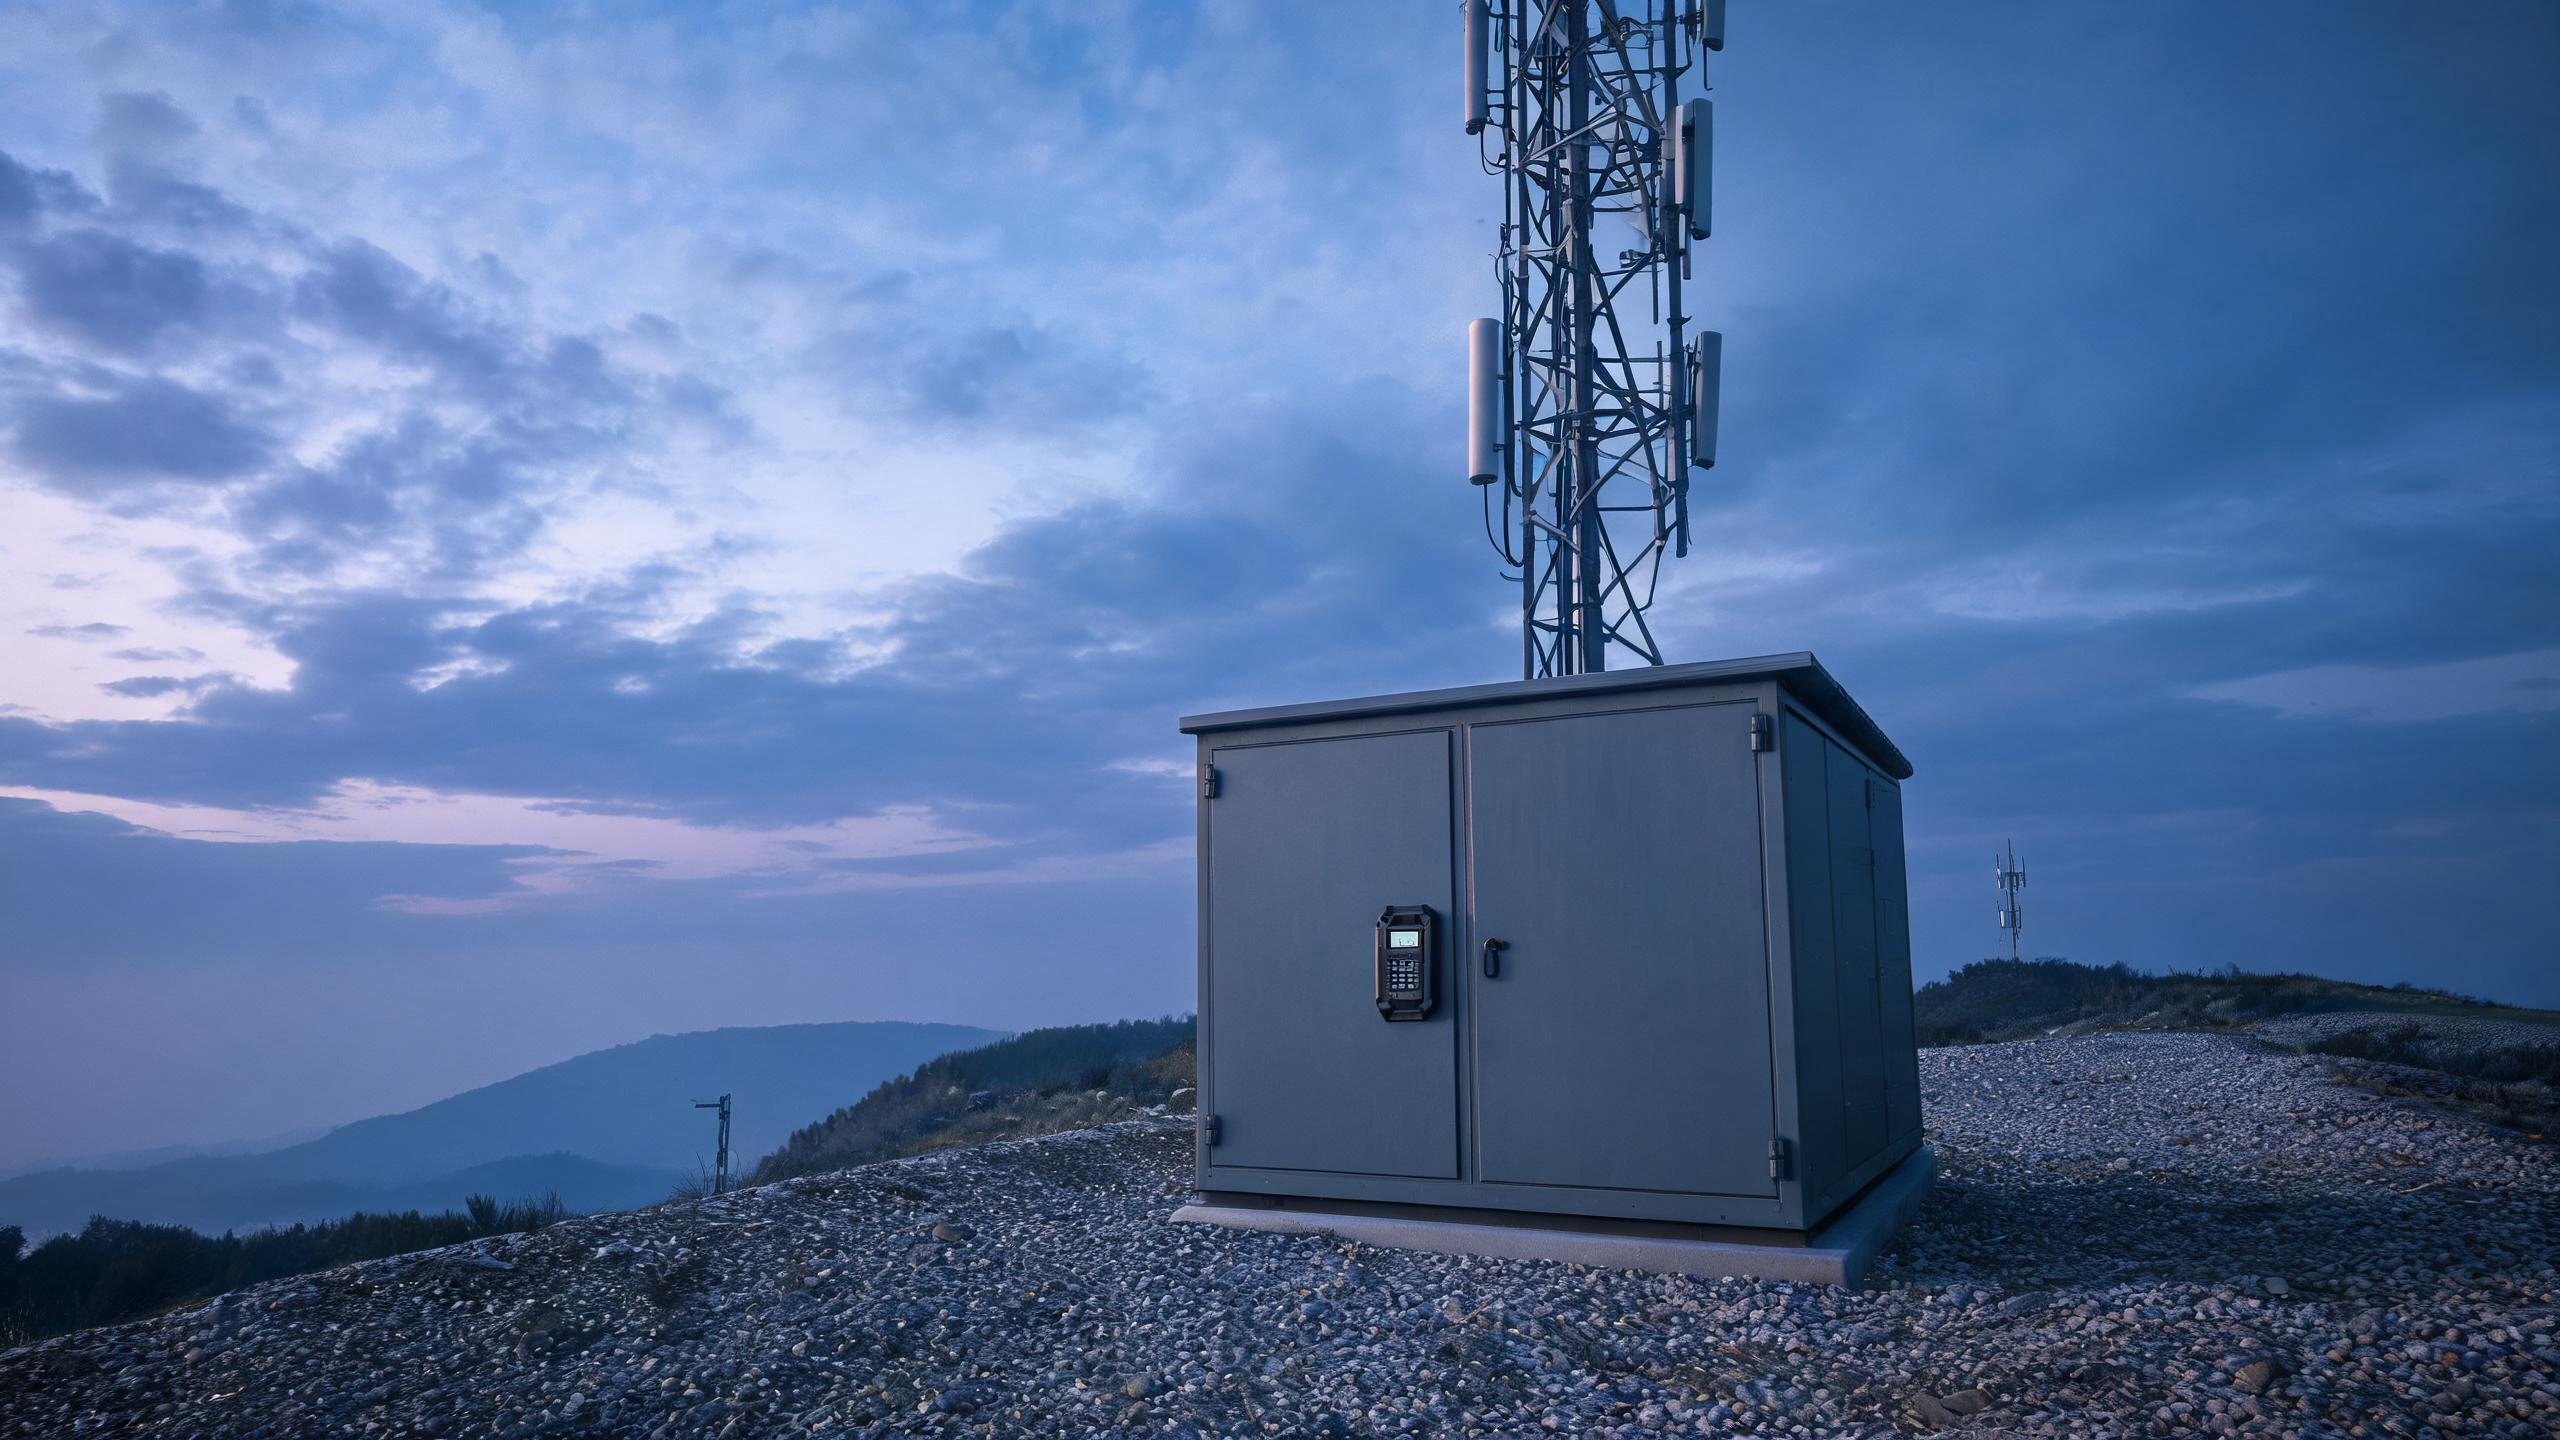
Las redes de telecomunicaciones se definen por la distancia: cientos o miles de casetas, armarios callejeros, recintos de torres y salas periféricas sin personal, dispersos por distintas regiones y visitados brevemente por técnicos de operadores, empresas de torres, proveedores de equipos y contratistas. Por ello, los programas de acceso optimizan la trazabilidad sin conectividad: las cerraduras compatibles con funcionamiento sin conexión aceptan credenciales de la ventana de servicio almacenadas antes de la visita, registran quién abrió cada armario y resisten años de exposición al clima con largos intervalos de mantenimiento. Los sitios compartidos —donde varios operadores o propietarios usan un mismo recinto— necesitan credenciales que separen a los inquilinos y permitan a un técnico autorizado acceder al shelter o centro de distribución correcto, todo ello coordinado por escrito mediante el sistema de despacho designado. La guía de centros de datos cubre instalaciones críticas centralizadas, la página de emplacements solares y eólicos cubre otras infraestructuras distribuidas, y las plataformas aptas para exteriores cubren puertas de shelters y recintos.
Acceso a telecomunicaciones de un vistazo
| Instalación sin personal | Los sitios se visitan brevemente y rara vez cuentan con personal, por lo que las cerraduras deben funcionar y registrar sin supervisión |
| Sin conexión como prioridad | La conectividad en shelters y armarios callejeros no es fiable; las credenciales almacenadas y los eventos en búfer constituyen la base del diseño |
| Ventanas de despacho | Los técnicos reciben credenciales por sitio y ventana desde el proceso de despacho, que caducan tras la visita |
| Sitios multiproveedor | Se separa el acceso del operador, la empresa de torres y el proveedor en recintos compartidos sin duplicar hardware arbitrariamente |
| Exposición al clima | El hardware sellado y tolerante a cambios de temperatura, con un largo servicio de batería, resulta adecuado para armarios exteriores y housing en azoteas |
| Eliminación de llaves | Eliminar llaves maestras para regiones enteras reduce el riesgo de que una llave perdida exponga toda una instalación |
| Estructura del BOM | Cerraduras para shelters y armarios, controles para puertas de recintos, alcance de credenciales por proveedor, herramientas de servicio y repuestos para la instalación |
Unidad de respuesta
¿Llaves maestras regionales o cerraduras inteligentes sin conexión basadas en ventanas de despacho?
Las instalaciones distribuidas avanzan hacia credenciales basadas en despachos; una única llave regional constituye precisamente el riesgo que el acceso inteligente sirve para eliminar.
| Dimensión | Llaves maestras regionales y candados | Cerraduras inteligentes sin conexión basadas en despachos |
|---|---|---|
| Exposición por llave perdida | Una llave abre muchos sitios en toda la región | Credencial limitada a un sitio y una ventana de visita |
| Visitas de proveedores | La llave se comparte entre distintas empresas | Cada organización de proveedores gestiona sus propias credenciales con caducidad |
| Registros de visitas | La asistencia se deduce de la documentación | Los eventos de shelters y armarios se almacenan en búfer y se recopilan por sitio |
| Conectividad | No se aplica a las llaves mecánicas | Sin conexión como prioridad; funciona igual sin red en el sitio |
| Modelo de servicio | Cambio de bombín cuando se pierde una llave | Rondas de batería planificadas junto a las rutas de mantenimiento existentes |
| Ajuste habitual | Pequeñas instalaciones cercanas a oficinas | Redes de torres, armarios distribuidos, salas periféricas y sites de servicios |
Tipos de puerta y compatibilidad con el cuerpo de la cerradura
El sellado para exteriores y el funcionamiento sin conexión predominan; las salas periféricas interiores siguen las prácticas habituales de control de puertas.
| Apertura | Puerta habitual | Enfoque de cerradura |
|---|---|---|
| Shelter de equipos | Shelter metálico sellado en un recinto | Cerradura impermeable sin conexión, con credenciales de despacho almacenadas y eventos en búfer |
| Armario callejero | Armario metálico junto a la acera o montado en un poste | Cerradura de armario resistente a manipulación, vinculada a ventanas de acceso para técnicos |
| Puerta de recinto | Puerta vallada en un sitio de torres o casetas | Credencial de puerta que separa el acceso al recinto del acceso a nivel de shelter |
| Jaula de generador o combustible | Jaula de malla junto al shelter | Ventanas estrechas para proveedores de combustible y contratistas de mantenimiento |
| Sala en azotea o sala periférica | Housing en la azotea de un edificio o cuarto de bajantes | Coordinado con el control de acceso del edificio; hardware impermeable en la puerta de la azotea |
| Bahía interna de equipos | Bahía de racks dentro del shelter | Control a nivel de armario opcional cuando los racks multi-inquilino lo requieren |
Ejemplo de estructura del BOM para un despliegue regional
Este ejemplo ilustra una configuración habitual, no un proyecto de cliente específico. El número de sitios, la mezcla de armarios y el modelo de proveedor determinan la lista.
| Componente | Lógica habitual | Notas |
|---|---|---|
| Cerraduras para shelters | Una por puerta de shelter sin personal | Credenciales almacenadas para funcionamiento sin conexión y servicio en exteriores durante varios años |
| Controles de armarios y puertas | Armarios callejeros, puertas de recintos y jaulas de combustible | Hardware resistente a manipulación agrupado por nivel de exposición |
| Alcance de integración con el despacho | Emisión de credenciales desde la plataforma designada de órdenes de trabajo | Los nombres de los campos y el modelo del proveedor se confirman por escrito |
| Herramientas de servicio | Equipos para mantenimiento de baterías y recopilación de eventos | Planificadas junto a las rutas regionales de mantenimiento existentes |
| Repuestos para la instalación | Hardware de shelters, armarios y puertas guardado en inventario regional | Sustitución en campo por técnicos sin interrupciones de servicio en el sitio |
Cómo se implementa un programa de acceso para telecomunicaciones
- Auditoría de la instalaciónSe catalogan los tipos de shelters y armarios, la exposición, el modelo de uso compartido con proveedores y las plataformas de despacho en todas las regiones.
- Región pilotoUn conjunto representativo de sitios ejecuta despachos reales, visitas de proveedores, accesos sin conexión y recopilación de eventos.
- Despliegue regionalEl hardware se instala siguiendo las rutas de mantenimiento, con el servicio de batería integrado en los ciclos de visita existentes.
- Incorporación de proveedoresLas organizaciones de operadores, empresas de torres y contratantes reciben políticas de credenciales separadas y enlaces de despacho.
- Entrega de garantíaLos procedimientos de sustitución en campo, las ubicaciones de repuestos y los informes de auditoría se documentan para las operaciones de red.
Aplicaciones relacionadas
Páginas relacionadas sobre infraestructuras distribuidas
Cerraduras inteligentes para sitios de telecomunicaciones: preguntas frecuentes
¿Cómo abren los técnicos los sitios que no tienen conexión a internet?
Las credenciales se emiten mediante el proceso de despacho antes de la visita y se almacenan en la cerradura con capacidad para funcionar sin conexión, de modo que un técnico puede desplazarse a un refugio remoto sin red y la puerta aún valida una credencial limitada a ese centro y a esa franja horaria; los eventos se acumulan en la cerradura y se recopilan cuando se realizada el próximo mantenimiento del dispositivo o cuando recupera la conectividad. Esto es lo contrario de suponer que existe una conexión permanente con la nube en un armario situado junto a la carretera. La integración de despacho transmite los campos de centro, proveedor, técnico y franja horaria según lo acordado por escrito con la plataforma de órdenes de trabajo indicada, y las reparaciones de emergencia fuera de las frentas previstas siguen una vía documentada de autorización rápida que también registra la apertura.
¿Cómo se separan varios operadores y proveedores en centros compartidos?
Los recintos compartidos modelan cada organización como su propio grupo de credenciales: el técnico de la empresa de torres abre el recinto, el técnico de un operador llega al refugio o a la bahía de rack de ese operador y un proveedor de combustible entra únicamente en la jaula del generador, todo sin entregar una llave maestra del recinto. Las credenciales se emiten mediante la relación de despacho propia de cada organización y caducan por visita. Cuando hay racks multiinquilino dentro de un refugio, las cerraduras a nivel de armario añaden una segunda barrera. La matriz de proveedores se documenta antes del despliegue para que cada centro compartido disponga de una respuesta escrita sobre quién puede abrir qué, en lugar de descubrir accesos duplicados o heredados durante una investigación por una interrupción.
¿Qué hardware resiste los armarios exteriores y las carcasas de azotea?
Las puertas de los refugios y los armarios de calle utilizan hardware sellado y resistente a la manipulación, homologado para el intervalo real de temperatura, la exposición al polvo y la humedad del centro, con un mantenimiento de batería planificado en años en lugar de meses y materiales seleccionados para withstand las condiciones de rayos UV y sal de carretera cuando corresponda; las carcasas de azotea además se coordinan con las normas de acceso a la cubierta del edificio. Las clases de hardware se adaptan a la exposición: un armario junto a la calzada y una sala perimetral con clima controlado no deben recibir una especificación idéntica. La auditoría del inventario agrupa los centros por exposición para que el despliegue compre el hardware más resistente únicamente donde sea necesario, controlando los costos sin infraespecificar la fracción expuesta de la red.
¿Qué ocurre cuando un técnico pierde un dispositivo de credencial o deja a un proveedor?
La pérdida de un teléfono o un dispositivo de credencial ya no implica cambiar las cerraduras de los refugios de toda una región: la credencial se revoca de forma centralizada y la siguiente actualización almacenada la elimina, mientras que la cerradura física permanece sin cambios; cuando un técnico de proveedor cambia de empleo, sus franjas de acceso a centros caducan junto con su identidad de despacho en lugar de sobrevivir en un cuadro de llaves compartido. El desbloqueo mecánico sigue disponible mediante una cadena documentada para casos de fallo de batería o del dispositivo, y cada desbloqueo queda registrado. Esto convierte el peor escenario de seguridad, un programa de cambio de cilindros para todo el inventario, en una acción administrativa, que es la razón principal por la que los propietarios de inventarios distribuidos adoptan este modelo.
¿Cómo se determina el BOM y el MOQ de un inventario de telecomunicaciones?
El BOM se construye a partir de la auditoría del inventario: cerraduras para refugios por tipo, controles de armarios y puertas según la clase de exposición, alcance de la integración de despacho, herramientas de mantenimiento y reservas de repuestos regionales, con el MOQ y el plazo de entrega confirmados por escrito para cada cotización. Normalmente, los programas realizan un piloto en una región con todos los tipos de centro antes del despliegue nacional, y el volumen aumenta cuando los propietarios de varios centros estandarizan una clase de hardware por nivel de exposición. Envíe el inventario de centros con los tipos de refugio y armario, las notas de exposición, la matriz de proveedores compartidos y los nombres de las plataformas de despacho; la cotización se estructura región por región para un despliegue progresivo en campo.
Responsabilidad en puertas que antes compartían llaves en toda una región
Envíe el inventario tipado de centros, las notas de exposición y la matriz de proveedores; recibirá un BOM estructurado por regiones, con el alcance de integración y los términos escritos de MOQ y plazo de entrega.
Hable con nosotros sobre su proyecto (RFQ)Configuraciones del proyectoÚltima actualización: 31 de octubre de 2026 · Revisado por el equipo editorial de Smart Lock Factory