
Soluții
Controlul accesului în birouri: angajați, vizitatori și contractori sub aceeași politică de zonare
Credențiale pentru angajați bazate pe roluri, acces temporar pentru vizitatori și contractori, zonare pe etaje și camere, reguli pentru sălile de ședință și accesul după program, plus hardware potrivit pentru spații comerciale închiriate.
Clădirile de birouri au nevoie de un acces care urmează organizarea, nu dulapul cu chei: angajații deschid etajele și camerele cerute de rolul lor, vizitatorii primesc o credențială cu termen de valabilitate pentru gazdă și ședință, iar contractorii intră pe o traseu stabilit pentru livrări sau în afara programului. Un sistem de control al accesului în birouri exprimă aceste reguli ca zone — recepție, etaje deschise, departamente securizate, camere server, facilități și parcare — astfel încât un angajat nou este adăugat în grupuri, unul care pleacă este eliminat central, iar o vizită de sâmbătă pentru HVAC folosește un cod cu termen de valabilitate care nu poate deschide zona financiară. Clădirile cu mai mulți chiriași aplică izolarea chiriașilor peste un lobby și un nucleu tehnic comun. Pagina despre coworking acoperă accesul în spații în funcție de calitatea de membru, pagina despre încuietorile pentru birouri acoperă hardware-ul ușilor, iar pagina despre accesul în cloud acoperă gestionarea mai multor locații.
Accesul în birouri dintr-o privire
| Rolurile angajaților | Credențialele acordă acces la grupuri de etaje și camere în funcție de rol, iar angajarea și plecarea se gestionează prin apartenența la grupuri, nu prin chei |
| Vizitatori | Credențiale cu termen de valabilitate, asociate unei gazde, unei ședințe și unui traseu prin lobby, care expiră la finalul vizitei |
| Contractori | Coduri pentru acces după program și pe trasee de livrare, asociate unei ordine de lucru și fără acces la etajele neatinse de alți chiriași |
| Zone securizate | Zonele financiare, de resurse umane, laboratoare și camere server au grupuri nominale restrânse, dincolo de permisiunile generale pentru etaj |
| După program | Programele din timpul săptămânii, seara și weekendul separă personalul de curățenie de intrarea chiriașilor |
| Multi-chiriaș | Domeniile chiriașilor rămân izolate în spatele unui lobby comun, a unui nucleu de lifturi și a unui program pentru clădirea de bază |
| Structura BOM | Lobby și turnstile, cititoare pentru etaje și compartimente, încuietori pentru camere securizate și piese de rezervă la nivel de etaj |
Unitate de răspuns
Acces cu panouri locale sau zonare pe roluri gestionată în cloud?
Chiriașii cu mai multe etaje și locații aleg zonarea pe roluri gestionată; cei cu un singur compartiment pot combina un cititor cu camere prevăzute cu încuietori mecanice.
| Dimensione | Panouri locale și carduri | Zonare pe roluri gestionată în cloud |
|---|---|---|
| Angajare / plecare | Cardurile sunt emise și recuperate manual | Grupurile sunt actualizate central, iar accesul este eliminat la plecarea angajatului |
| Vizitatori | Ecusoane de hârtie de la recepție | Credențiale cu termen de valabilitate, asociate gazdei, cu dirijare prin lobby |
| Contractori | Coduri comune pentru acces după program | Coduri pentru ordine de lucru, izolate după traseu și interval |
| Multi-locație | Fiecare birou este gestionat separat | Rolurile și raportarea sunt consistente între locații |
| Etajele chiriașilor | Cheile clădirii de bază se diferențiază între chiriași | Domeniile chiriașilor sunt izolate în spatele nucleului comun |
| Potrivire tipică | Birouri mici cu un singur compartiment | Chiriași pe mai multe etaje și clădiri multi-chiriaș |
Tipuri de uși și compatibilitatea cu corpul încuietorii
Turnstile-urile și cititoarele de la nivelul etajului controlează fluxul; ușile camerelor financiare, server și mecanice au cele mai restrânse permisiuni nominale.
| Acces | Ușă tipică | Abordare pentru încuietori |
|---|---|---|
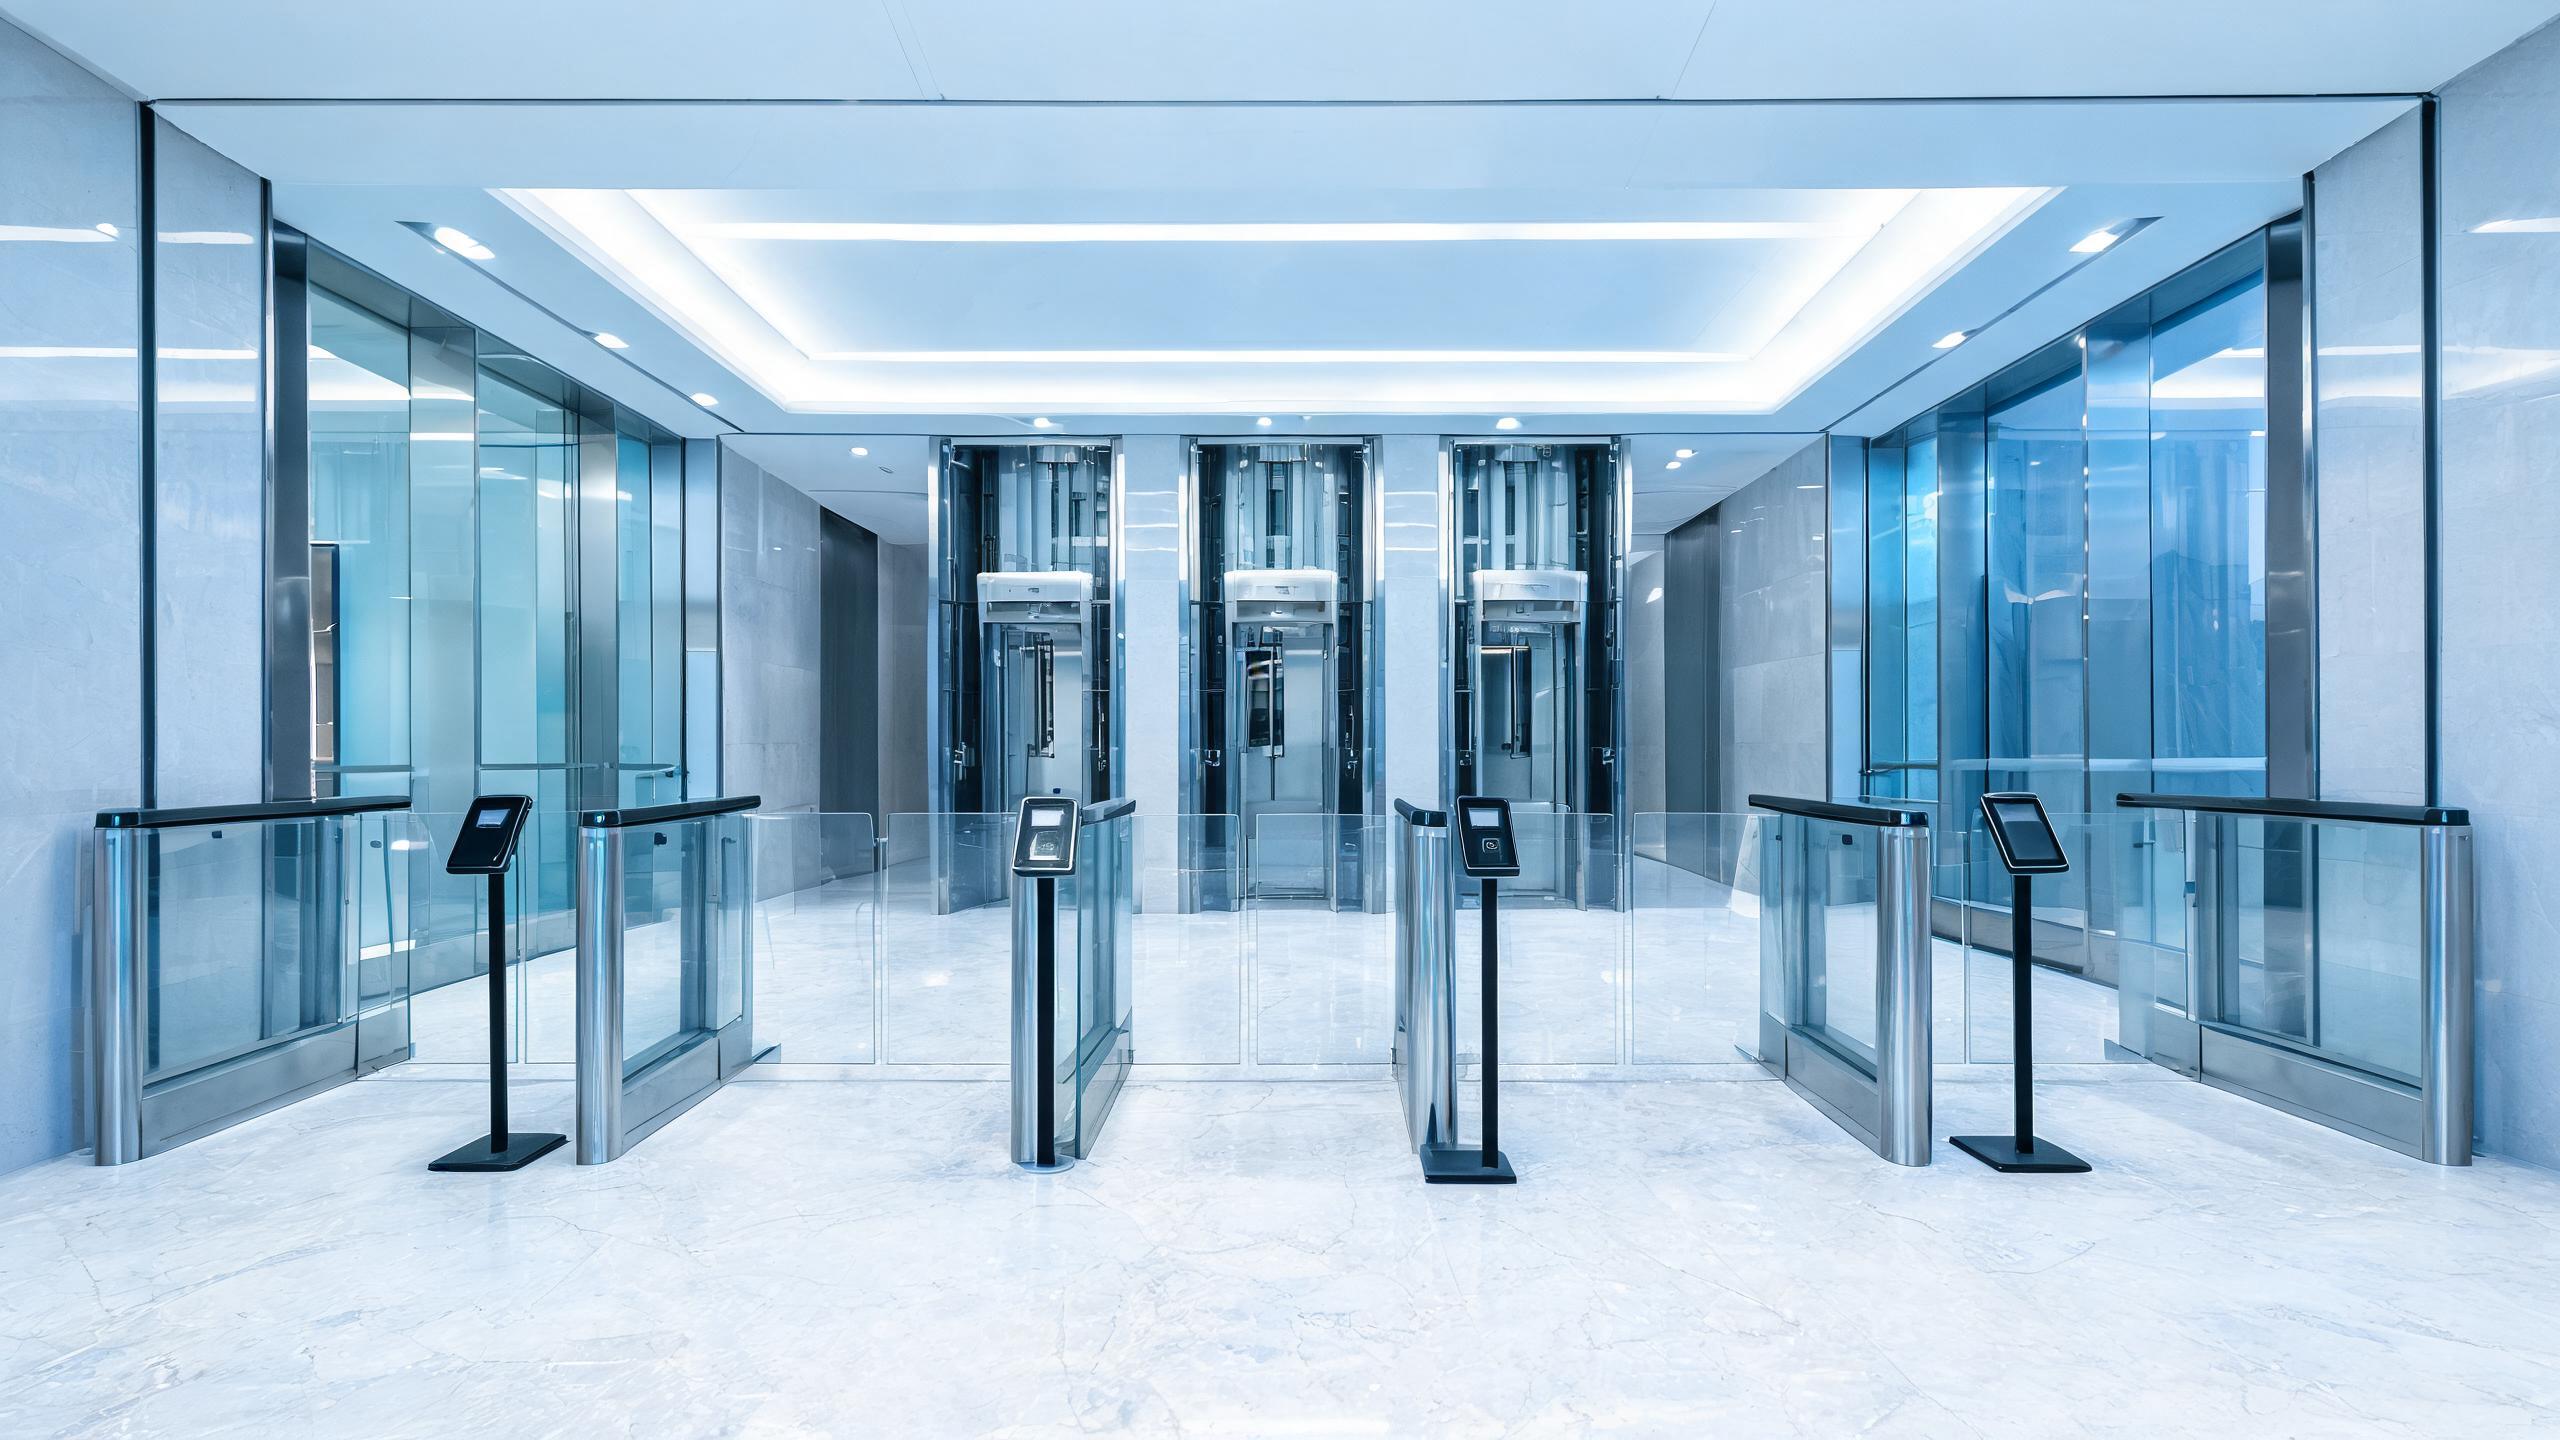
| Lobby / turnstile | Intrare de la stradă, cu recepție și bariere | Fluxuri pentru angajați, vizitatori și gazde de vizitatori la marginea clădirii |
| Nucleu de lifturi | Lobby cu turnstile și lift, cu selectarea etajului | Permisiuni pe etaje coordonate cu controlerul liftului, unde este necesar |
| Intrare în compartiment | Intrare în compartimentul chiriașului, pe un etaj închiriat | Credențială în domeniul chiriașului, izolată de chiriașii vecini |
| Camera securizată | Ușa camerei financiare, de resurse umane, de laborator sau server | Grupuri nominale restrânse, cu înregistrarea intrării dincolo de accesul pe etaj |
| Ședință / facilități | Camere rezervabile, lounge și zonă de fitness | Reguli pentru gazdă și program, aplicate vizitatorilor interni și invitați |
| Livrări / MEP | Doc, camere tehnice și camere electrice | Intervale contractorilor conform ordinelor de lucru și roluri de ingineriat pentru clădirea de bază |
Exemplu de structură BOM pentru un spațiu închiriat pe mai multe etaje
Acest exemplu ilustrează o configurație tipică, nu un proiect specific pentru un client. Numărul de etaje, camerele securizate și condițiile de închiriere determină lista.
| Componentă | Logică tipică | Observații |
|---|---|---|
| Controlul lobbyului și al etajelor | Turnstile, nucleu de lifturi și cititoare de etaj | Coordonate cu accesul clădirii de bază, acolo unde este comun |
| Încuietori pentru compartimente și camere | Intrare în compartimentul chiriașului și uși ale camerelor securizate | Grupuri de roluri cu permisiuni restrânse pentru camerele financiare și server |
| Fluxul vizitatorilor | Credențiale cu termen de valabilitate, asociate gazdei, pentru fiecare ședință | Dirijare prin lobby și expirare automată la finalul vizitei |
| Domeniul contractorilor | Coduri pentru ordine de lucru pe trasee de livrare și în afara programului | Izolate după traseu și interval față de etajele chiriașilor |
| Piese de rezervă pe etaj | Cititoare, încuietori și baterii păstrate pentru fiecare etaj | Înlocuirea este limitată la personalul nominalizat al facilităților, conform politicii MOQ actuale |
Cum este desfășurat un program de acces în birouri
- Audit al zonelor și rolurilorEtajele, compartimentele, camerele securizate, fluxul vizitatorilor și traseele contractorilor sunt asociate grupurilor de roluri și chiriași.
- Etaj pilotUn etaj testează de la capăt la capăt procesul pentru angajați noi, un vizitator găzduit, o reparație după program și intrarea într-o cameră securizată.
- Implementare în clădireLobby-ul, nucleul de lifturi, compartimentele și camerele securizate sunt puse în funcțiune etaj cu etaj, în funcție de gradul de ocupare.
- Adoptarea de către echipăPersonalul de facilități și recepția exersează emiterea credențialelor pentru vizitatori, intervalele contractorilor și revocarea accesului la plecarea angajaților.
- Predare pentru asigurarea conformitățiiIzolarea chiriașilor, exportul auditului, rolurile de urgență și păstrarea pieselor de rezervă sunt documentate pentru chiriaș și proprietar.
Soluții conexe
Soluții conexe pentru medii de lucru
Controlul accesului în birouri: întrebări frecvente
Cum sunt acordate și eliminate permisiunile angajaților?
Angajații primesc acces prin grupuri de roluri, nu prin liste individuale de uși: un reprezentant comercial nou este adăugat în grupul Biroului de vânzări și în grupul facilităților generale, în timp ce rolurile din departamentul financiar includ suplimentar zona financiară, iar la plecarea angajatului, acesta este eliminat din toate grupurile la data intrării în vigoare. Astfel se evită situația clasică în care un card al unui contractor plecat de mult timp încă deschide un nivel, deoarece nimeni nu a urmărit ușile individuale asociate acestuia. Grupurile temporare de proiect, precum o echipă de implementare, au o dată de expirare. Facilitățile revizuiește periodic apartenența la grupuri în raport cu datele personalului, iar camerele securizate păstrează membri nominali, nu moștenesc acces la întregul nivel.
Cum intră vizitatorii și contractorii în siguranță?
Vizitatorii primesc o acreditare legată de gazda lor, întâlnirea rezervată și traseul de la lobby până la cameră, valabilă pe durata vizitei și expirând automat, în timp ce gazdele care primesc frecvent vizitatori pot înregistra în prealabil oaspeți în funcție de intrările din calendar. Contractorii folosesc în schimb un cod de ordin de lucru pentru traseul de încărcare sau cel pentru acces după program și pentru ușa de serviciu specifică, niciodată o acreditare pentru nivelul unui chiriaș. Recepția vede sosirile așteptate și poate ajuta vizitatorii care sosesc neînregistrați. Nivelul pilot organizează intenționat o vizită HVAC în seara și un eveniment cu oaspeți în weekend, pentru a confirma faptul că cele două categorii de persoane urmează trasee complet separate, nu un cod comun pentru ușa din spate.
Cum funcționează accesul pentru chiriașii diferiți dintr-o clădire comună?
Clădirile cu mai mulți chiriași păstrează un nivel de bază al clădirii pentru lobby, nucleul lifturilor, zona de încărcare și facilitățile comune, cât și un domeniu separat pentru fiecare zonă de birouri, astfel încât o acreditare emisă de un chiriaș să nu poată deschide nivelul altui chiriaș, chiar dacă toți trec prin același turnichet. Permisiunile pe niveluri sunt coordonate cu regulatorul lifturilor atunci când acestea restricționează alegerea nivelului. Condițiile contractului de închiriere stabilesc cine gestionează regulile pentru vizitatori în interiorul zonei de birouri și cine le gestionează la limita clădirii. Proiectarea este documentată într-o matrice de responsabilități, astfel încât echipa tehnică pentru clădirea de bază și facilitățile fiecărui chiriaș să știe ce uși și ce programuri le revin, prevenind obiceiul periculos de a folosi coduri comune peste limitele dintre chiriași.
Ce se întâmplă cu camerele securizate și accesul după program?
Zonele financiare, resurse umane, cercetare și servere se află dincolo de nivelul general, cu grupuri mici, nominale și înregistrarea intrărilor, astfel încât deținerea unei acreditări pe nivel să nu deschidă automat cele mai sensibile uși. După program, programul de acces distinge angajații cu acces legitim în seară, echipele de curățenie care folosesc trasee specifice și contractorii care au ordine de lucru, iar intrările din weekend sunt înregistrate, nu lăsate la discreția onestă a persoanelor. Evacuarea pentru siguranța vieții rămâne liberă la fiecare ușă, indiferent de program. Pilotul include o accesare simulată într-o cameră securizată după program și un tur de curățenie pentru a verifica programele înainte ca regulile să fie replicate pe alte niveluri.
Cum este delimitat BOM și MOQ pentru un birou?
BOM include lobby-ul și turnichetul, coordonarea cu nucleul lifturilor, cititoarele pentru niveluri și zone de birouri, încuietările camerelor securizate și piesele de rezervă la nivel de etaj, iar MOQ și termenul de livrare sunt confirmate în scris pentru fiecare ofertă. De obicei, chiriașii testează mai întâi un singur nivel, inclusiv fluxurile pentru vizitatori și contractori, înainte de extinderea sistemului pe perioada contractului sau la nivelul portofoliului. Trimiteți lista nivelurilor, limitele zonelor de birouri, inventarul camerelor securizate și notele privind interfețele cu clădirea de bază, iar oferta va asocia fiecare element unei zone, fără a număra doar încuietări generice.
Acordați fiecărui rol nivelul potrivit și nimic mai mult
Trimiteți lista nivelurilor, limitele zonelor de birouri și inventarul camerelor securizate — primiți un BOM asociat zonelor, cu MOQ și termenele de livrare în scris.
Discutați proiectul (RFQ)Configurații de proiectUltima actualizare: 31 octombrie 2026 · Revizuit de echipa editorială Smart Lock Factory