
Aplicações
Fechaduras inteligentes para edifícios governamentais: responsabilização por porta, não por chaveiro
Zonagem de credenciais por departamento, janelas de acesso para visitantes e prestadores, pacotes documentais de prova e hardware coordenado com as regras de incêndio, alarme e aquisição.
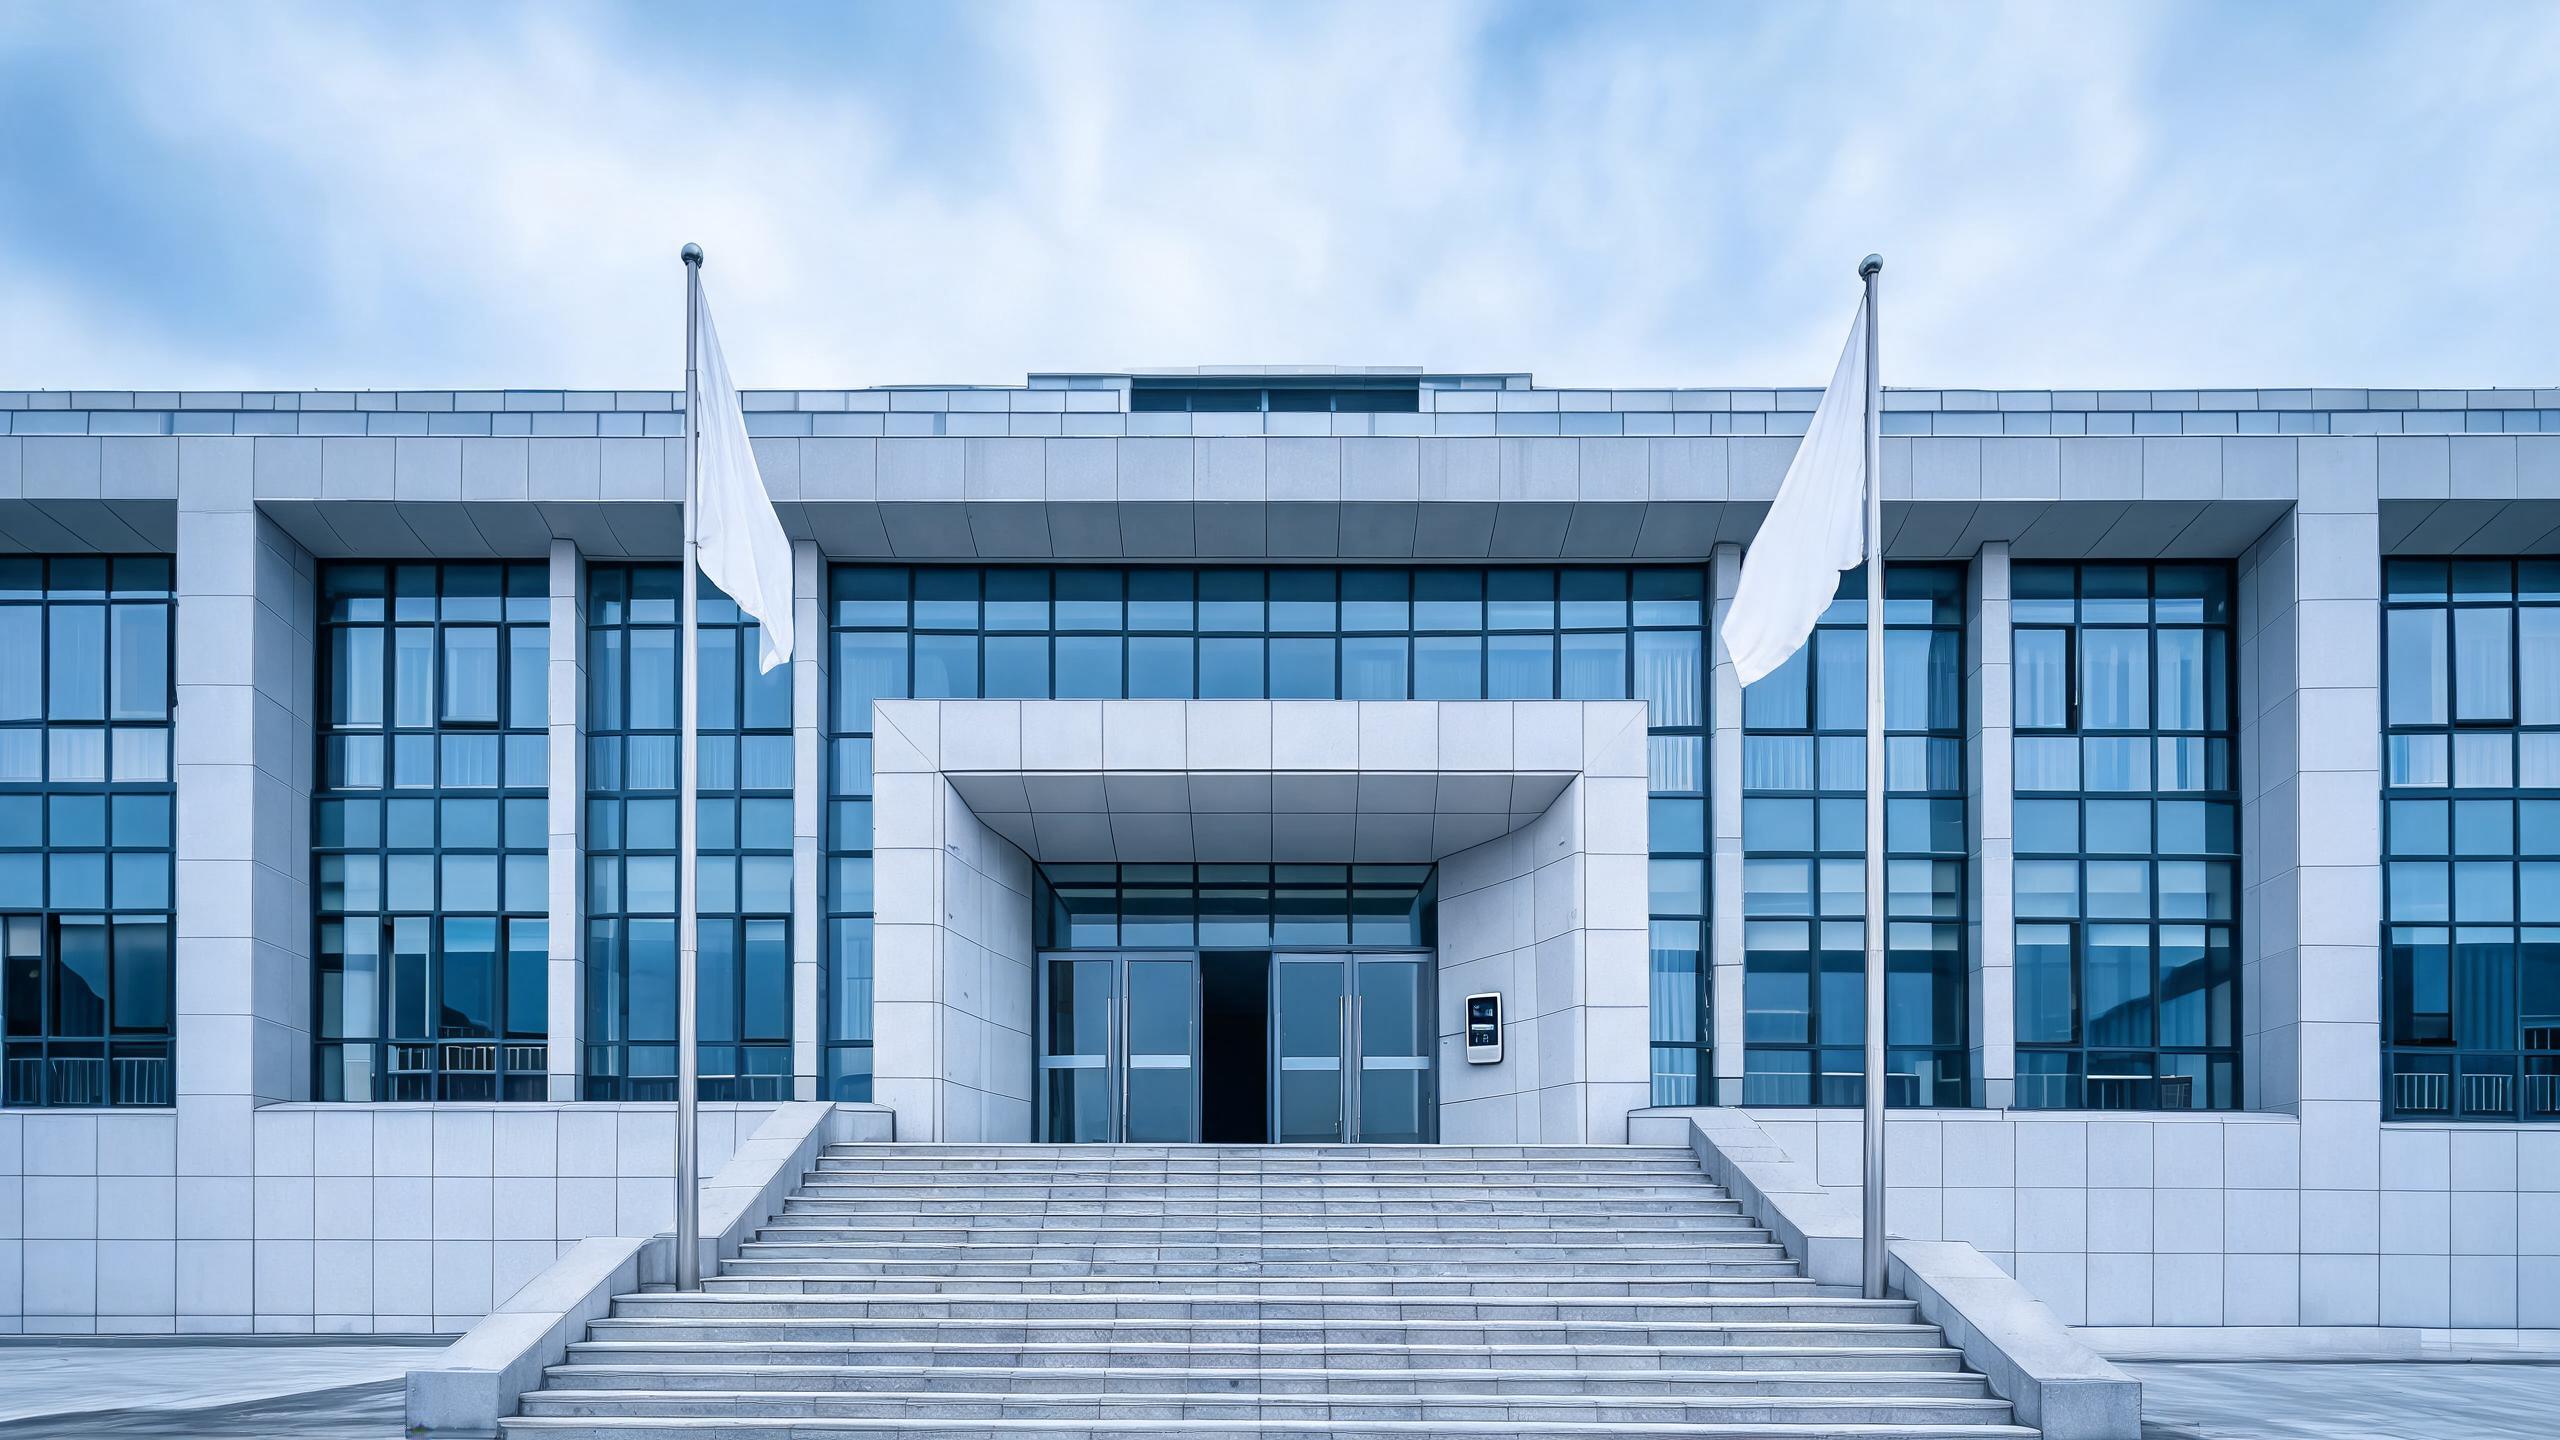
Os edifícios governamentais acolhem vários departamentos com diferentes níveis de sensibilidade sob o mesmo teto, com um fluxo elevado de visitantes, prestadores rotativos e regras de aquisição que priorizam a documentação, a responsabilização e a proveniência. O acesso inteligente substitui a cultura das chaves permanentes por credenciais baseadas em zonas — um responsável de registos não abre a sala dos servidores, um prestador não entra fora da janela adjudicada — apoiado por um registo de auditoria e por um ciclo de vida formal para emitir e retirar acessos. A aquisição normalmente exige provas por SKU, verificação do fornecedor e suporte previsível de firmware, e os projetos podem avançar em fases financiadas por pisos ou locais. A saída de emergência coordenada com os sistemas de incêndio e o fluxo nos átrios públicos são conceados antes da seleção do hardware. O guia de fornecimento para o setor governamental explica o modelo de prova, a página sobre embaixadas aborda locais diplomáticos de maior segurança e a página de normas explica como os requisitos escritos conduzem as especificações.
Acesso a edifícios governamentais num relance
| Zonas por departamento | Balcões públicos, alas de escritórios, registos, áreas de IT e de serviços possuem credenciais distintas alinhadas com as fronteiras dos departamentos |
| Fluxo de visitantes | Credenciais de visitantes agendadas acompanham a circulação do público sem entrega de passes de edifício reutilizáveis |
| Janelas para prestadores | Fornecedores adjudicados recebem credenciais temporárias associadas às datas do contrato e a portas específicas |
| Responsabilização | A emissão, revisão e retirada seguem um ciclo de vida formal com registos de eventos que apoiam auditorias internas |
| Provas de aquisição | Documentação por SKU, verificação do fornecedor e compromissos de suporte fazem parte do pacote de concurso |
| Fases financiadas | Os projetos podem ser implementados ala a ala ou local a local dentro dos ciclos orçamentais, com uma única especificação |
| Estrutura do BOM | Leitores e fechaduras por zona, âmbito da gestão de visitantes, trabalhos de integração, formação e peças de reposição por fases |
Unidade de resposta
Crachás de cartão para colaboradores ou credenciais por PIN e móvel?
A maioria dos edifícios públicos normaliza o uso de cartões para o pessoal quotidiano, enquanto utiliza códigos com data para visitantes e prestadores; a combinação ideal depende da política adotada.
| Dimensão | Crachás de cartão para colaboradores | Credenciais por PIN e móvel |
|---|---|---|
| Utilização quotidiana | Acesso rápido por aproximação, com cartão de identificação com fotografia | Introdução de código ou telefone, mais lenta em balcões com grande affluência |
| Visitantes | Passes reutilizáveis com risco de não devolução | Credenciais com data que expiram no final da visita |
| Prestadores | Crachá gerido por contrato | Códigos temporários associados às datas de adjudicação |
| Revogação | O cartão é retirado e desativado | A credencial é invalidada centralmente na data de término |
| Infraestrutura | Leitores, cartões e impressão | Teclados ou provisionamento da plataforma móvel |
| Adequação típica | Populações centrais de colaboradores | Visitantes, fornecedores e trabalhadores temporários |
Tipos de porta e correspondência do corpo da fechadura
A separação nos átrios públicos e as portas de corredor com classificação de incêndio determinam o calendário; as alas de escritórios seguem as práticas comerciais.
| Abertura | Porta típica | Abordagem de fechadura |
|---|---|---|
| Balcão público / átrio | Entrada envidraçada e aberta com receção | Porta controlada após verificação, com credenciais de visitantes distintas das do pessoal |
| Portas das alas de escritórios | Portas de corredor em madeira ou vidro | Leitores restritos por departamento com agendamento para fora de horas |
| Registos / salas seguras | Portas interiores权证 ou metálicas | Credenciais restritas, registos de entrada e aprovação documentada para o acesso |
| IT / sala dos servidores | Porta metálica de serviço | Credenciais exclusivas de IT, preservando dispositivos de saída de emergência |
| Serviços / cargas e descargas | Portas metálicas de utilidades e entregas | Janelas para prestadores e credenciais de instalações, com coordenação de câmaras |
| Saída de emergência em corredor / escadas | Portas metálicas com classificação de incêndio | Hardware coordenado com o calendário de incêndio; a saída de emergência é sempre preservada |
Exemplo da estrutura do BOM para um edifício público com várias alas
Este exemplo ilustra uma configuração típica, não um projeto específico de um cliente. O número de alas, a carga de visitantes e o faseamento do financiamento determinam a lista.
| Componente | Lógica típica | Notas |
|---|---|---|
| Controlos de portas por zona | Leitores e fechaduras por departamento e zona de serviços | Uma especificação aprovada, repetível em vários locais |
| Âmbito de visitantes e prestadores | Fluxo de trabalho de credenciais com data, eventualmente integrado com ferramentas de receção | Política e processo de receção documentados em primeiro lugar |
| Trabalhos de integração | Âmbito das plataformas de identidade e alarme definido pelo sistema indicado | Confirmado por escrito, com opções de interface por fases |
| Formação e sinalização | Formação do pessoal e da receção, além de sinalização para o público | Reduz atrito nos balcões após a entrada em funcionamento |
| Peças de reposição por fases | Leitores, fechaduras e cartões mantidos em cada local | Procedimentos de substituição alinhados com os contratos de instalações |
Como é implementado um programa para um edifício governamental
- Requisitos e provasOs requisitos escritos, a política de zonas e as provas exigidas ao fornecedor são reunidos antes de a especificação ser finalizada.
- Ala-pilotoUma ala departamental testa os fluxos do pessoal, dos visitantes e dos prestadores, incluindo saídas de emergência e testes de auditoria.
- Implementação financiadaAs alas e os locais são comissionados de acordo com as fases orçamentais, sem perturbar os serviços públicos.
- Adoção do ciclo de vidaOs ciclos de revisão de credenciais, os procedimentos para quem sai da organização e a expiração dos prestadores tornam-se processos formais das instalações.
- Entrega para garantiaOs procedimentos de registo de eventos, o tratamento de peças de reposição e os canais de suporte do fornecedor são documentados e arquivados.
Aplicações relacionadas
Páginas relacionadas do setor público
Fechaduras inteligentes para edifícios governamentais: perguntas frequentes
Como são mantidos os diferentes departamentos nas respetivas áreas?
O acesso é concebido em torno de zonas por departamento e função, e não de um grupo de “pessoal” para todo o edifício: as credenciais de que um arquivista precisa diferem das de TI ou das instalações, e o acesso entre zonas é concedido através de uma aprovação documentada, com data de validade, em vez de permanecer permanentemente associado a um cartão. Os eventos nas portas mostram tentativas e entradas, o que facilita a análise de segurança de violações dos limites. O mapa de zonas é elaborado a partir da estrutura organizacional e da utilização das salas antes da seleção do hardware, e a recertificação periódica deteta a natural mudança de funções do pessoal.
Que evidências são exigidas nos concursos públicos?
Os dossiers de concurso normalmente solicitam documentação técnica por SKU, comprovativos das alegações de segurança e ambientais, documentação de conformidade relevante para o mercado, origem da produção e verificação da cadeia de fornecimento, bem como um compromisso escrito de apoio e firmware. Os compradores governamentais também valorizam documentação consistente entre muitas portas e locais idênticos. Os fornecedores que servem regularmente compradores regulados produzem estes dossiers de forma previsível; a análise das evidências ocorre antes da aprovação da especificação, para que um piloto bem-sucedido não seja bloqueado mais tarde por uma lacuna documental.
Como são tratados os visitantes e prestadores?
Os visitantes recebem credenciais datadas associadas à marcação e ao anfitrião, limitadas ao percurso público e à área do anfitrião, enquanto os prestadores recebem credenciais delimitadas pelo período do contrato e pelas portas específicas do serviço — ambas expiram automaticamente, sem depender da devolução do cartão. Os passes reutilizáveis para visitantes reduzem-se a um pequeno conjunto gerido, e os trabalhos de prestadores fora de horas ficam registados. O fluxo de trabalho da receção é redesenhado juntamente com as fechaduras, porque a tecnologia não pode corrigir um processo de visitantes que ninguém definiu.
A implementação pode ser realizada em diferentes fases de financiamento?
Sim, uma especificação única de hardware e políticas aprovada pode ser implantada ala a ala ou local a local ao longo de ciclos orçamentais, que é efetivamente a forma como a maioria dos programas públicos de maior dimensão avança; a ala piloto estabelece os testes de aceitação que as fases seguintes repetem. O faseamento está incorporado no BOM, com peças suplentes e formação consistentes por cada vaga, e as credenciais funcionam nas zonas concluídas, mesmo enquanto outras ainda utilizam chaves legadas. A conceção evita deliberadamente vincular o projeto a uma única transição geral.
Como é delimitado o BOM e o MOQ para um edifício governamental?
O BOM associa os controlos às zonas públicas, de escritórios, de arquivos, de TI e de serviços, separa o âmbito de visitantes e integração e enumera a formação e as peças suplentes por fase, com o MOQ e o prazo de entrega confirmados por escrito em cada proposta. Os portafólios multisite padronizam a especificação, para que os volumes se acumulem entre concursos. Envie o mapa de portas, o mapa de zonas por departamento, as plataformas indicadas e o calendário de financiamento, e a proposta será estruturada por fase, para que as compras, a segurança e as instalações avaliem os mesmos itens.
Substitua a cultura das chaves permanentes por zonas responsabilizáveis
Envie o mapa de portas, o mapa de zonas por departamento e as plataformas indicadas — receba um BOM estruturado por fases, com o âmbito das evidências e as condições escritas de MOQ e prazo de entrega.
Discuta o seu projeto (RFQ)Configurações do projetoÚltima atualização: 31 de outubro de 2026 · Analisado pela equipa editorial da Smart Lock Factory