
Løsninger
Datasenteradgang: hver inngang til et bur og hver berøring av et rack kan tilskrives
Legitimasjon på flere nivåer, regler for ledsagede besøkende og leverandører, solide revisjonsspor og maskinvare som forblir autoritativ uten nettverk.
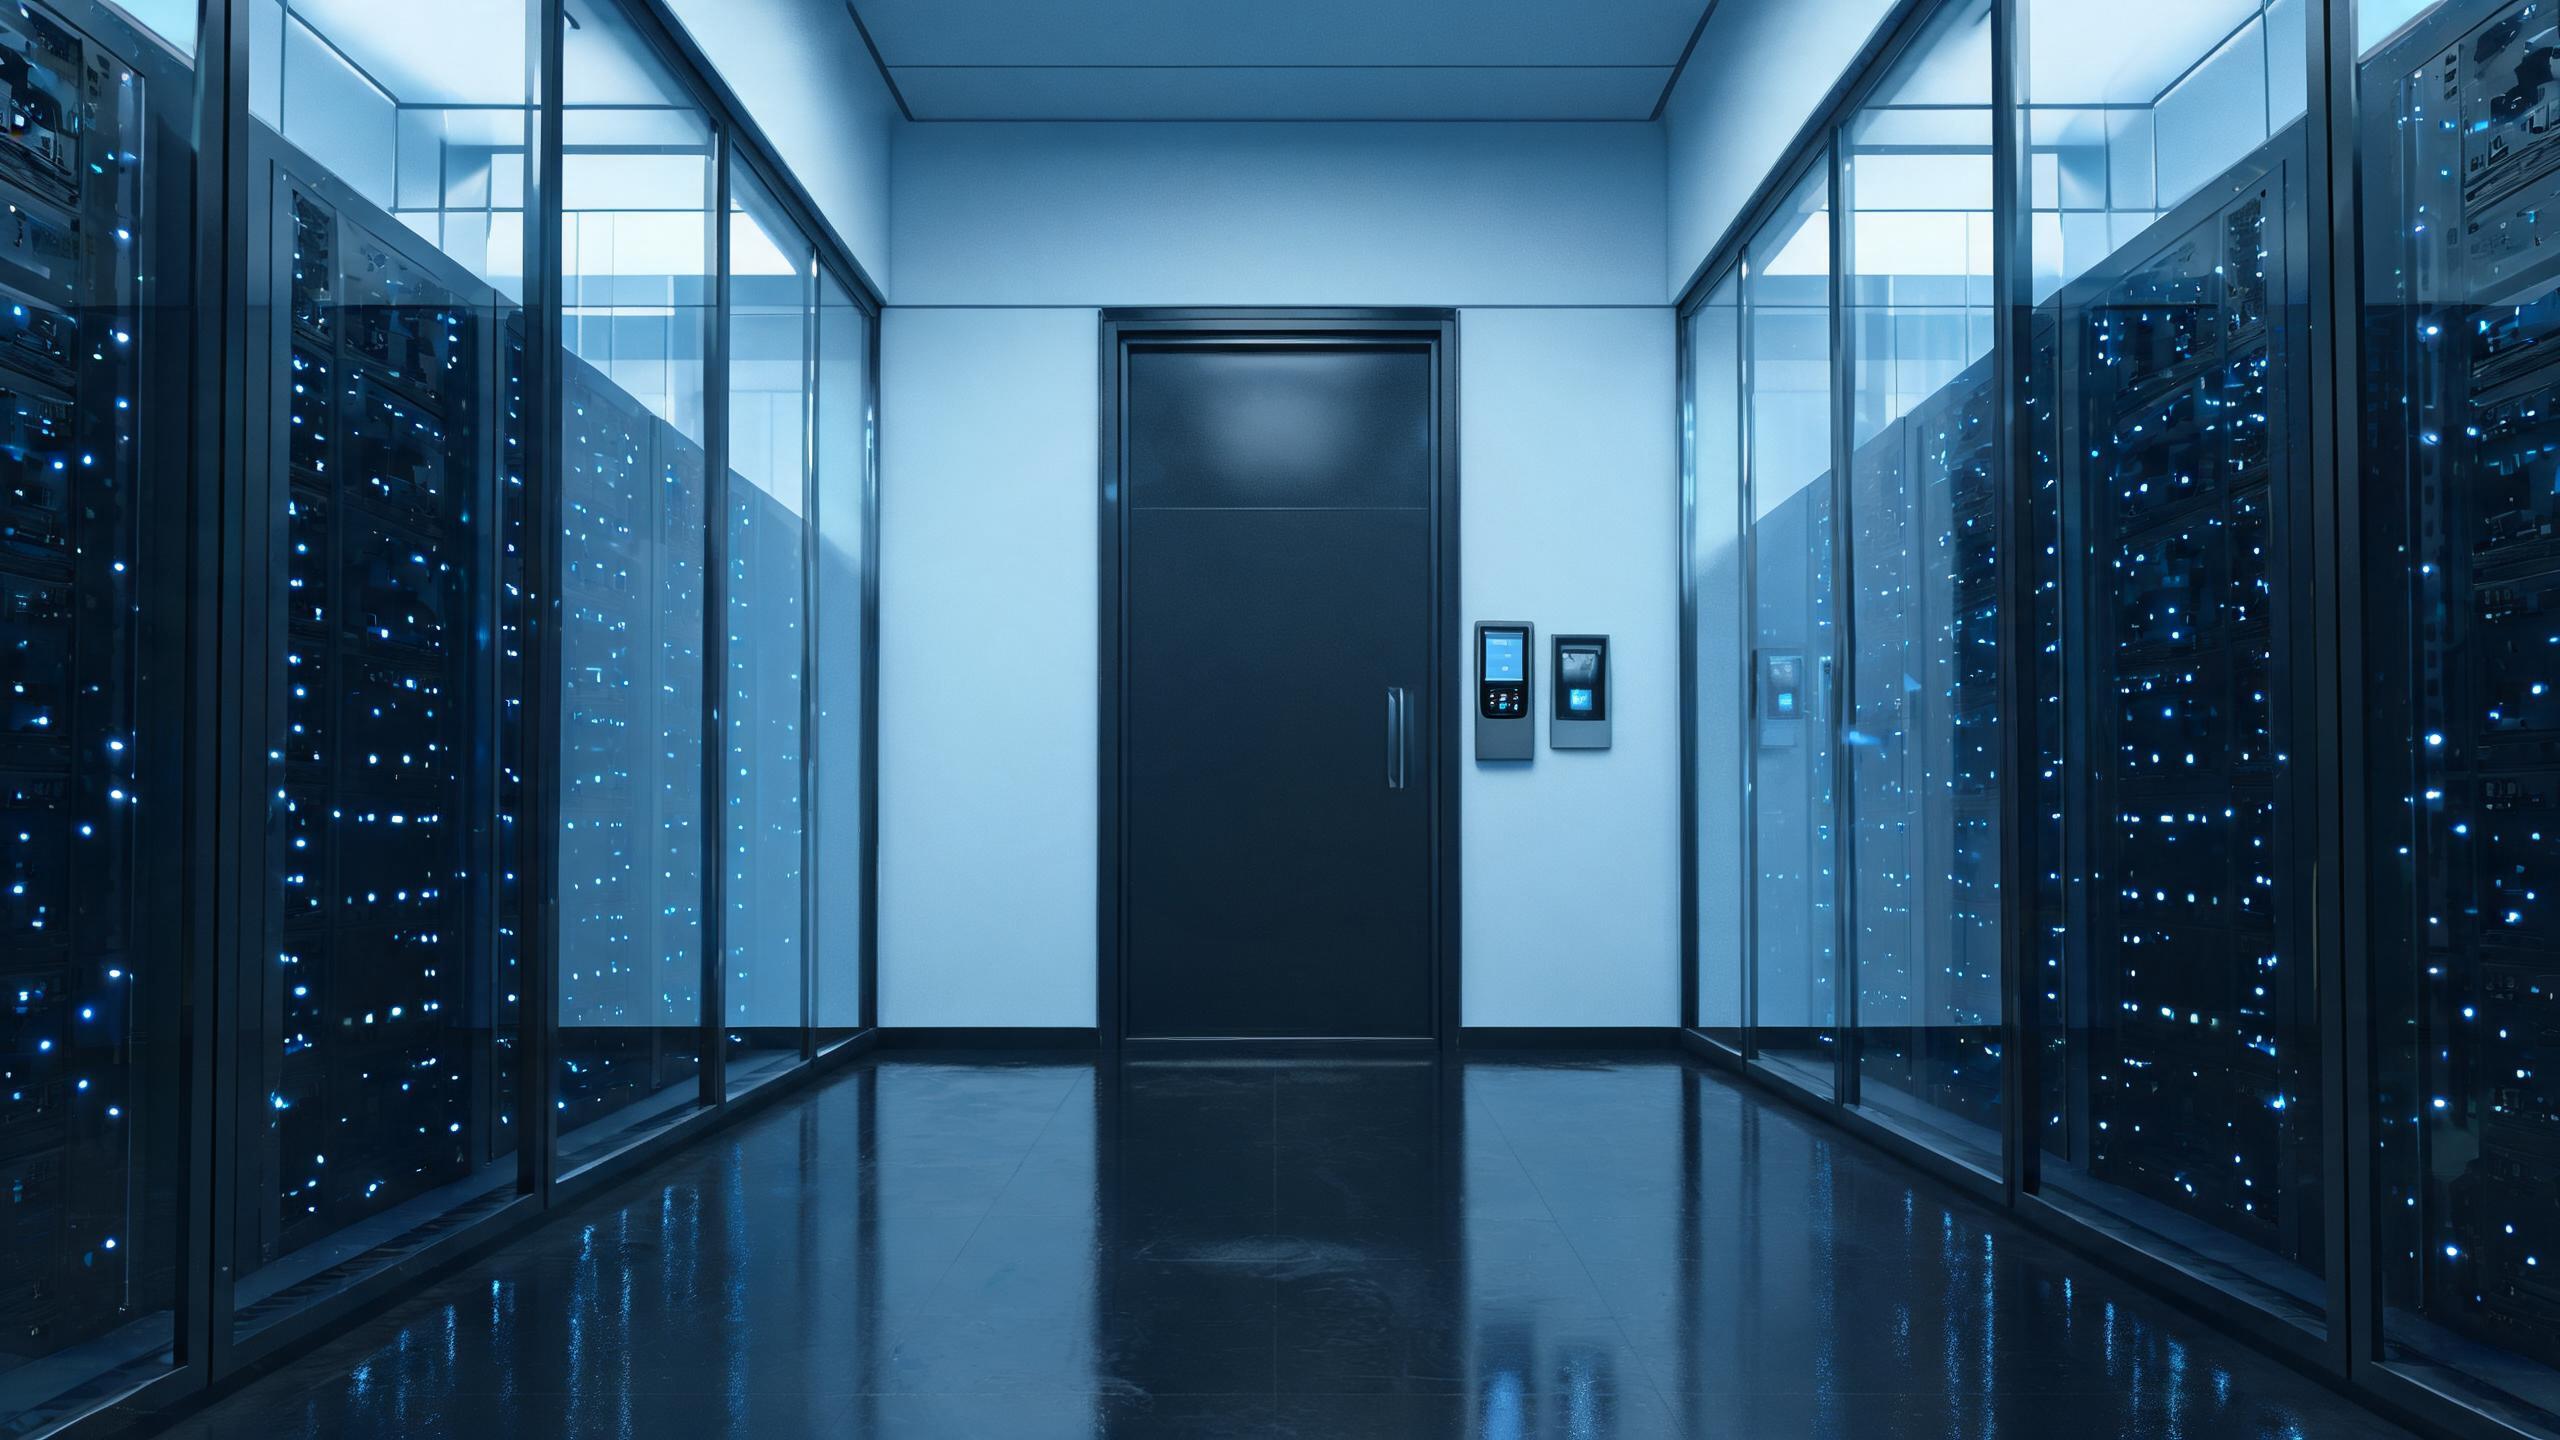
Datasentre måler sikkerhet i lag: ytterkant, sluse i lobbyen, datahall, kundebur, skap og rack. En løsning for datasenteradgang uttrykker hvert lag som en legitimasjonsgrense, slik at en operatørtekniker kan bevege seg gjennom delte haller, en kundeingeniør bare åpner det leide buret og skapet sitt, og en besøkende revisor følger et ledsaget besøk med tidsbegrensning. Siden oppetid ikke kan avhenge av en nettverksforbindelse, holder kontrollere på de kritiske lagene tidsplaner og logger lokalt og fortsetter å fungere ved nettsvikt. Innganger, skaphendelser og overstyringshandlinger beholdes for revisjoner og etterlevelseskontroll som leverandører av colocation og virksomheter gjennomfører. Veiledningen for datasentre dekker driftsmodellen, løsningen for offline drift dekker robusthet, og siden for offentlige bygg dekker lignende dokumentasjonsbasert innkjøp.
Datasenteradgang i ett glimt
| Flerelagsgrenser | Ytterkant, sluse, hall, bur og skap har hver sin legitimasjonsgrense i stedet for ett bygdekkende adgangskort |
| Kundebur | Colocation-kunder åpner bare leide bur og skap, isolert fra naboleietakere |
| Ledsaidede besøkende | Revisorer og leverandører får tidsbegrensede legitimasjonsbeviser knyttet til eskort for besøkets omfang |
| Revisjonsspor | Inngangs- og skaphendelser beholdes for kundenes etterlevelseskontroll og gjennomgang av hendelser |
| Autoritativ offline drift | Kontrollere på kritiske nivåer håndhever tidsplaner lokalt, slik at nettsvikt verken åpner bur eller hindrer nødtpersonell |
| Nødadgang | Nødåpning og adgang for livssikkerhet er en liten, navngitt og fullt dokumentert prosedyre |
| BOM-struktur | Styring av sluse og hall, låser for bur og skap, offline-kontrollere og reservedeler til anlegget |
Svarenhet
Byggeadgang med adgangskort, eller lagdelte legitimasjonsbeviser for bur og skap?
Colocation og regulerte arbeidslast krever lagdelte legitimasjonsbeviser; mindre private serverrom kan kombinere ett kontrollert område med skaplåser.
| Dimensjon | Bygdekkende adgang med adgangskort | Lagdelt styring av bur og skap |
|---|---|---|
| Isolering av leietakere | Et adgangskort kan gi bred tilgang til delte haller | Kunder åpner bare leide bur og skap |
| Besøkende | Leverandører beveger seg etter løs registrering | Tidsbegrensede besøksbeviser knyttet til eskort |
| Revisjonsdokumentasjon | Kun logg for ytterkant | Hall-, bur- og skaphendelser beholdes for gjennomgang |
| Nettsvikt | Det er usikkert hvordan kontrollere oppfører seg ved feil | Lokale tidsplaner holder bur under kontroll gjennom nettsvikt |
| Nødsituasjon | Fysisk nøkkeloverstyring uten dokumentasjon | Navngitt, dokumentert nødåpningsprosedyre med gjennomgang |
| Typisk bruk | Enkeltstående private serverrom | Colocation-haller og enterprise-datasentre |
Dørtyper og samsvar mellom låsmekanisme
Dørene til slusen og datahallen styrer personflyt; låsene til bur og skap gir den leietakerisolasjonen og revisjonsdybden kundene kontrollerer.
| Åpning | Typisk dør | Låseløsning |
|---|---|---|
| Ytterkant / lobby | Port på området og inngang ved sikkerhetsresepsjonen | Identitetsverifisering og besøksgodkjenning før inngang |
| Sluse | Kontrollert sekvens med to dører i lobbyen | Adgang mot svanseloping, kombinert med eskort og tidslogikk |
| Datahall | Inngangsdører til delte haller | Drifts- og kundegrupper holdes atskilt på hallnivå |
| Kundebur | Trådnettede bur- og suite-dører | Legitimasjon for leide bur, isolert mellom colocation-leietakere |
| Skap / rack | Enkelte skaphåndtak og rack | Kundens skaplegitimasjon med hendelseslogg for hvert skap |
| Teknisk rom / MEP | Elektriske rom, kjølerom og batterirom | Tekniske roller og leverandørvinduer holdes atskilt fra datahallene |
Eksempel på BOM-struktur for en colocation-hall
Dette eksemplet viser en typisk konfigurasjon, ikke et bestemt kundeprosjekt. Antall bur, skaptetthet og nivå styrer listen.
| Komponent | Typisk logikk | Merknader |
|---|---|---|
| Ytterkant og sluse | Identitetskontroll i lobbyen og sekvensstyring med to dører | Logikk mot svanseloping med håndheving av eskort |
| Styring av hall og bur | Lesere for datahall og leide bur | Leietakergrupper isoleres mellom nabobur |
| Skaplåser | Legitimasjon og hendelseslogger for hvert skap | Kundestyrt adgang innenfor det leide området |
| Offline robusthet | Kontrollere med lokale tidsplaner på kritiske nivåer | Oppetid sikres gjennom nettverks- og strømavbrudd |
| Reservedeler til anlegget | Lesere, skaplåser og kontrollere holdes på stedet | Utbytte er begrenset til navngitt driftspersonale under gjeldende MOQ-policy |
Slik rulles et program for datasenteradgang ut
- Kartlegging av lag og leietakereYtterkant, haller, bur, skap, kundeliste og besøkspolicy kartlegges før maskinvare velges.
- Pilot med en rad av burÉn hallseksjon gjennomfører en operatørrunde, et kundebesøk i et skap og en ledsaget revisjon fra start til slutt.
- Utrulling i anleggetHaller, bur og tekniske rom settes i drift rekke for rekke uten å forstyrre aktive kundeområder.
- Driftsorganisasjonen tar i bruk løsningenSikkerhetspersonell og ingeniører øver på besøk, nødåpning, offline reserve og eksport av logger.
- Overtakelse og kvalitetssikringRevisjonspakke, nødprosedyre, ansvar for reservedeler og robusthetstest dokumenteres for kundene.
Relaterte løsninger
Relaterte sider om kritisk infrastruktur
Datasenteradgang: vanlige spørsmål
Hvordan holdes én kunde ute av en annen kundes bur?
Leietakerisolering håndheves på bur- og skapsnivå, ikke på bygningsnivå: eningeniør hos en colocation-kunde autentiserer seg i sin egen leide boks og egne skap, og de samme opplysningene avvises ved naboleietakers gitterdør, selv om alle har passert den samme lobbyen og inngangen til datasalen. Kundegrupper administreres per leiekontrak og gjennomgås når arealbruk endres, mens tilgang til delte haller fortsatt styres av driftsorganisasjonen. Besøkende og leverandører knyttes til kundens autorisasjon og følges av en eskort, slik at en leverandør som er bestilt av én leietaker ikke kan få adgang til en annen boks. Denne isoleringen er blant de første tingene potensielle colocation-kunder tester under stadsinspeksjoner.
Hvordan følges besøkende, revisorer og leverandører?
Alle uten badge inngår i henhold til en godkjent besøksplan: tilgangsinformasjonen er tidsbegrenset til avtaletiden, avgrenset til de autoriserte hallene og boksene og knyttet til den navngitte eskorten, mens ankomst og avreise registreres. Revisorer kan i tillegg få skrivebeskyttede økter med dokumentasjon av inngangshistorikken for det området de gjennomgår. Leverandører som leverer eller vedlikeholder utstyr får tilgang som er begrenset til bestemte bokser og tidsrom og knyttet til en arbeidsordre, og bevegelse uten eskort utenfor det autoriserte området utløser gjennomgang. Besøksprosessen testes i pilotprosjektet med en ekte compliance-revisor, fordi dokumentasjonskravene varierer mellom bedriftskunder og regulerte bransjer.
Hva skjer med tilgangen ved nettverks- eller strømstans?
De kritiske lagene — sluse, hall, boks og skap — er spesifisert slik at autentisering skjer mot lokalt lagrede tidsplaner, og hendelser buffers til forbindelsen er tilbake. Dermed åpner en stans verken boksene for uvedkommende eller stenger autoriserte nødtpersoner ute fra en pågående hendelse. Styreenheter og lesere er inkludert i den strømstyrte løsningen for hallen, og fri evakuering og livsikkerhetsfunksjoner fungerer uavhengig av systemstatusen. Driftsorganisasjonen gjennomfører en dokumentert test av robustheten, der nettverket kobles fra under en kontrollert inngang i en boks, og bekrefter at tilgangsavgjørelser og bufrede oppføringer fungerer som planlagt. Valg av maskinvare ut fra denne offline-funksjonaliteten er langt viktigere i et datasenter enn i et vanlig kontor.
Hvordan håndteres nødadgang eller nødbryting?
Nødadgang som omgår vanlige tilgangsopplysninger, er begrenset til en svært liten, navngitt rolle i drifts- og livsikkerhetsorganisasjonen, er fysisk og prosessuelt beskyttet og registreres fullstendig med obligatorisk gjennomgang etter hendelsen. Dermed blir tilstedeværelsen av en overstyring aldri en uregistrert bakvei inn i kundenes bokser.frigjøring ved brann og andre livsikkerhetstiltak følger den myndighetsgodkjente utformingen og bevarer alltid evakueringsmuligheten. Kunder som krever varsling om inngang i boks i henhold til kontrakten, får dette gjennom den dokumenterte hendelsesprosessen. Prosedyren for nødbryting øves i pilotprosjektet sammen med en simulert livsikkerhetshendelse, og maskinvarens montering sikrer at overstyringen ikke kan oppdages eller betjenes av besøkende.
Hvordan avgrenses BOM og MOQ for et datasenter?
BOM omfatter perimeter- og slusekontroll, lesere for datasal og bokser, skaplåser, styreenheter med offline-funksjon, adskillelse av teknikrom og reservedeler på stedet. MOQ og leveringstid bekreftes skriftlig for hvert tilbud. Driftsorganisasjonen tester vanligvis én hallseksjon og en rad med bokser, inkludert en revisjon med eskort og en robusthetstest, før løsningen rulles ut i hele anlegget. Send gulvplan, antall bokser og skap, leiemodell og krav til nivå, så kartlegger tilbudet hver post til et tilgangslag i stedet for å telle generiske låser.
Attribute every entry down to the cabinet
Send floorplan, antall bokser og skap og krav til nivå — få en BOM med lagkart, skriftlige MOQ- og leveringstidsvilkår.
Diskuter prosjektet ditt (RFQ)ProsjektkonfigurasjonerSist oppdatert: 31. oktober 2026 · Gjennomgått av redaksjonen i Smart Lock Factory